
Como configurar DMARC para proteger seu domínio contra falsificação de e-mail (spoofing)
Olá! Aqui é a Sensei da GeHost 🎓 Hoje vamos falar de um assunto que parece assustador de nome, mas que no fundo é bem simples de entender: o DMARC. Ele é uma das principais defesas que existem contra golpistas que tentam se passar pelo seu domínio para enviar e-mails falsos — o famoso "spoofing". Vem comigo que eu explico passo a passo.
O que é o DMARC, afinal?
Pense no seu domínio (por exemplo, seudominio.com.br) como uma "assinatura" que dá credibilidade aos seus e-mails. O DMARC é a regra que você publica no DNS do seu domínio dizendo aos provedores de e-mail (Gmail, Outlook, etc.) o seguinte:
- "Confira se o e-mail realmente veio de mim, usando as verificações de SPF e DKIM."
- "Se alguém tentar enviar um e-mail fingindo ser eu, mas essas verificações falharem, faça isto com a mensagem (ignorar, colocar em quarentena ou rejeitar)."
- "E, se quiser, me avise por e-mail quando isso acontecer."
Ou seja: o DMARC não substitui o SPF e o DKIM — ele trabalha em conjunto com eles, dizendo o que fazer quando algo não bate.
💡 Dica da Sensei: pense no SPF e no DKIM como "provas de identidade" e no DMARC como o "segurança da porta" que decide o que fazer quando a prova não confere.
Antes de começar: pré-requisitos
Para o DMARC funcionar bem, o seu domínio já precisa ter os registros de SPF e DKIM ativos. A boa notícia é que, se você usa o e-mail profissional que já vem incluso na sua hospedagem GeHost, o cPanel te ajuda com isso!
- Acesse o cPanel do seu domínio (o link e os dados de acesso ficam disponíveis no seu painel.gehost.com.br).
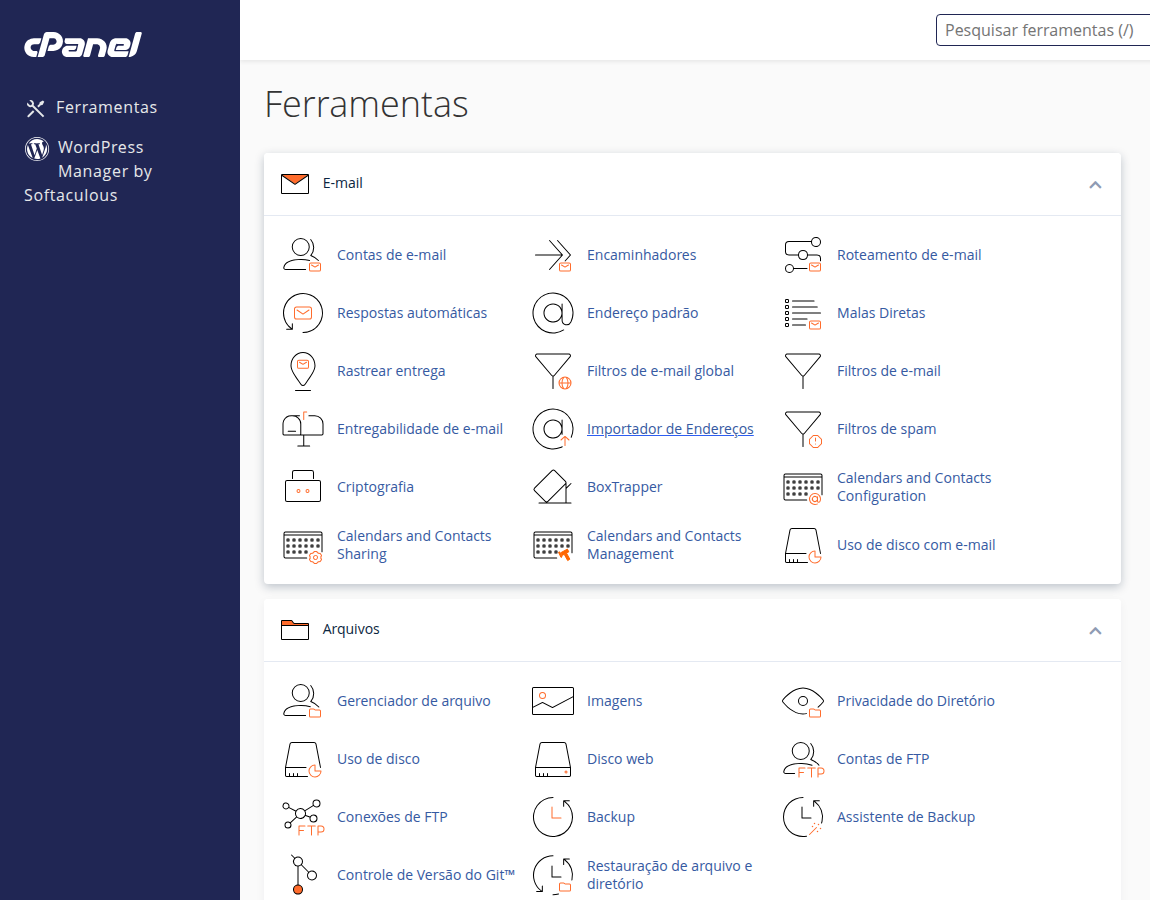
- No cPanel, procure o grupo "E-mail" e clique na ferramenta chamada "Capacidade de Entrega de E-mail" (Email Deliverability).
- Localize o seu domínio na lista. Se aparecer algum aviso de registro "ausente" ou "não válido" para SPF/DKIM, clique em "Gerenciar" ou "Reparar Agora" — o próprio cPanel cria os registros recomendados para você.
Com SPF e DKIM em dia, podemos partir para o DMARC de verdade.
Passo a passo: criando o registro DMARC
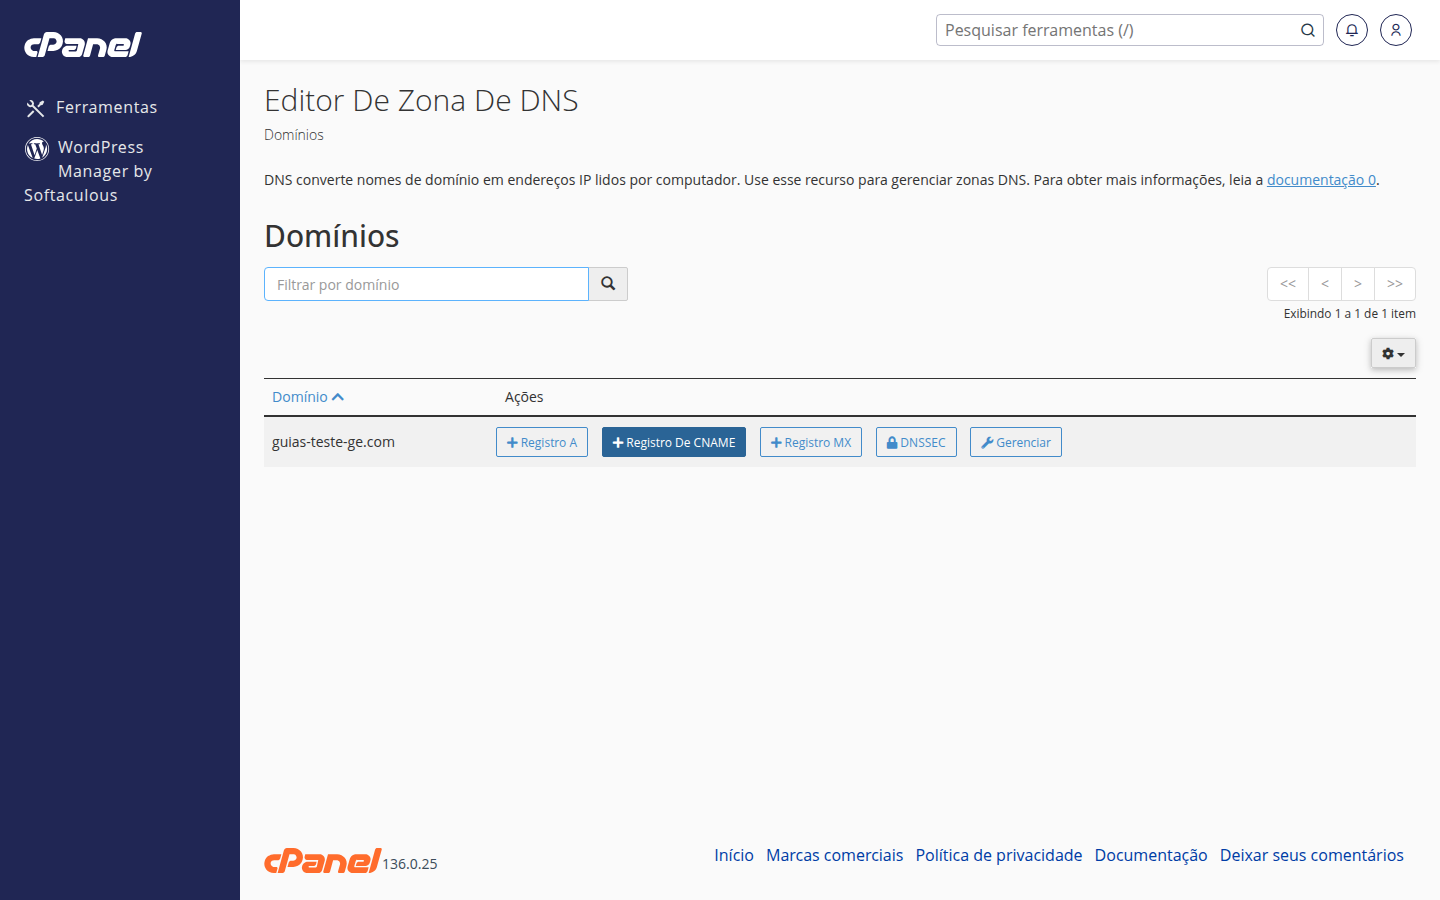
- Ainda no cPanel, vá até o grupo "Domínios" e abra o "Editor de Zona de DNS" (Zone Editor).
- Encontre o seu domínio na lista e clique em "Gerenciar" (ou no botão de adicionar registro).
- Escolha a opção para adicionar um novo registro do tipo TXT.
- No campo de Nombre, digite:
_dmarc.seudominio.com.br(troque pelo seu domínio real). - No campo de Registro/Valor, cole algo como:
v=DMARC1; p=none; rua=mailto:seuemail@seudominio.com.br - Salve o registro. Pronto — seu DMARC já está publicado! 🎉
💡 Dica da Sensei: no campo rua=mailto:, use um e-mail que você realmente acessa — é para lá que chegam os relatórios sobre tentativas de falsificação do seu domínio.
Entendendo a política (a parte "p=")
A parte mais importante do registro é o que vem depois de p=. Ela define o quão rígida é a proteção:
- p=none — apenas monitora e envia relatórios, sem bloquear nada. É o ponto de partida ideal para observar o comportamento do seu domínio com segurança.
- p=quarantine — e-mails suspeitos vão para a caixa de spam/lixo eletrônico do destinatário.
- p=reject — e-mails suspeitos são bloqueados e nem chegam a ser entregues.
A recomendação da Sensei é começar sempre com p=none, observar os relatórios por um tempo, confirmar que todos os seus e-mails legítimos estão passando certinho no SPF e no DKIM, e só então evoluir com calma para quarantine e, depois, reject.
Como confirmar que está tudo certo
Depois de salvar o registro, é normal a propagação do DNS levar um tempo até valer em todo o mundo. Para conferir:
- Volte à ferramenta "Capacidade de Entrega de E-mail" no cPanel — ela também mostra o status do seu DMARC.
- Envie um e-mail de teste para uma conta externa (como um Gmail) e verifique nos detalhes técnicos da mensagem se o DMARC aparece como "pass".
💡 Dica da Sensei: qualquer dúvida durante o processo, nosso suporte está pronto para te ajudar — é só abrir um chamado pelo seu painel do cliente.
E é isso! Com o DMARC ativo (junto com SPF e DKIM em dia), o seu domínio fica muito mais protegido contra quem tenta se passar por você para enganar seus clientes ou parceiros. Um passo pequeno no DNS, mas com um baita impacto na sua segurança. Até a próxima aula! 🥋