
Conteúdo misto depois do HTTPS: por que o cadeado não fica verde (ou nem aparece)?
Oi! Aqui é a Sensei da GeHost 🥋 e vamos resolver juntos um probleminha clássico: você ativou o certificado SSL do seu site, tudo empolgado pra ver aquele cadeadinho de segurança no navegador... mas em vez disso apareceu um aviso de "conteúdo não seguro" ou "conteúdo misto". Respira fundo, isso é super comum e tem solução simples. Vamos entender o porquê e resolver passo a passo.
O que é "conteúdo misto", afinal?
Imagina que seu site agora mora numa casa com porta blindada (o HTTPS). Só que algumas coisas lá dentro — uma imagem, um script, uma fonte — ainda estão sendo buscadas por uma "portinha dos fundos" sem trava (o HTTP, sem o "S"). O navegador vê essa mistura e desconfia: "opa, tem uma parte insegura aqui dentro", e por isso mostra o aviso, mesmo com o certificado instalado corretamente.
Resumindo: conteúdo misto = sua página é HTTPS, mas ela está chamando algum arquivo (imagem, CSS, JS, vídeo) usando um link que começa comhttp://em vez dehttps://.
Passo 1 — Confirme que o certificado SSL está mesmo ativo
Antes de sair caçando o problema, vale confirmar que o certificado está instalado e válido no seu painel de hospedagem, na área de SSL/TLS.
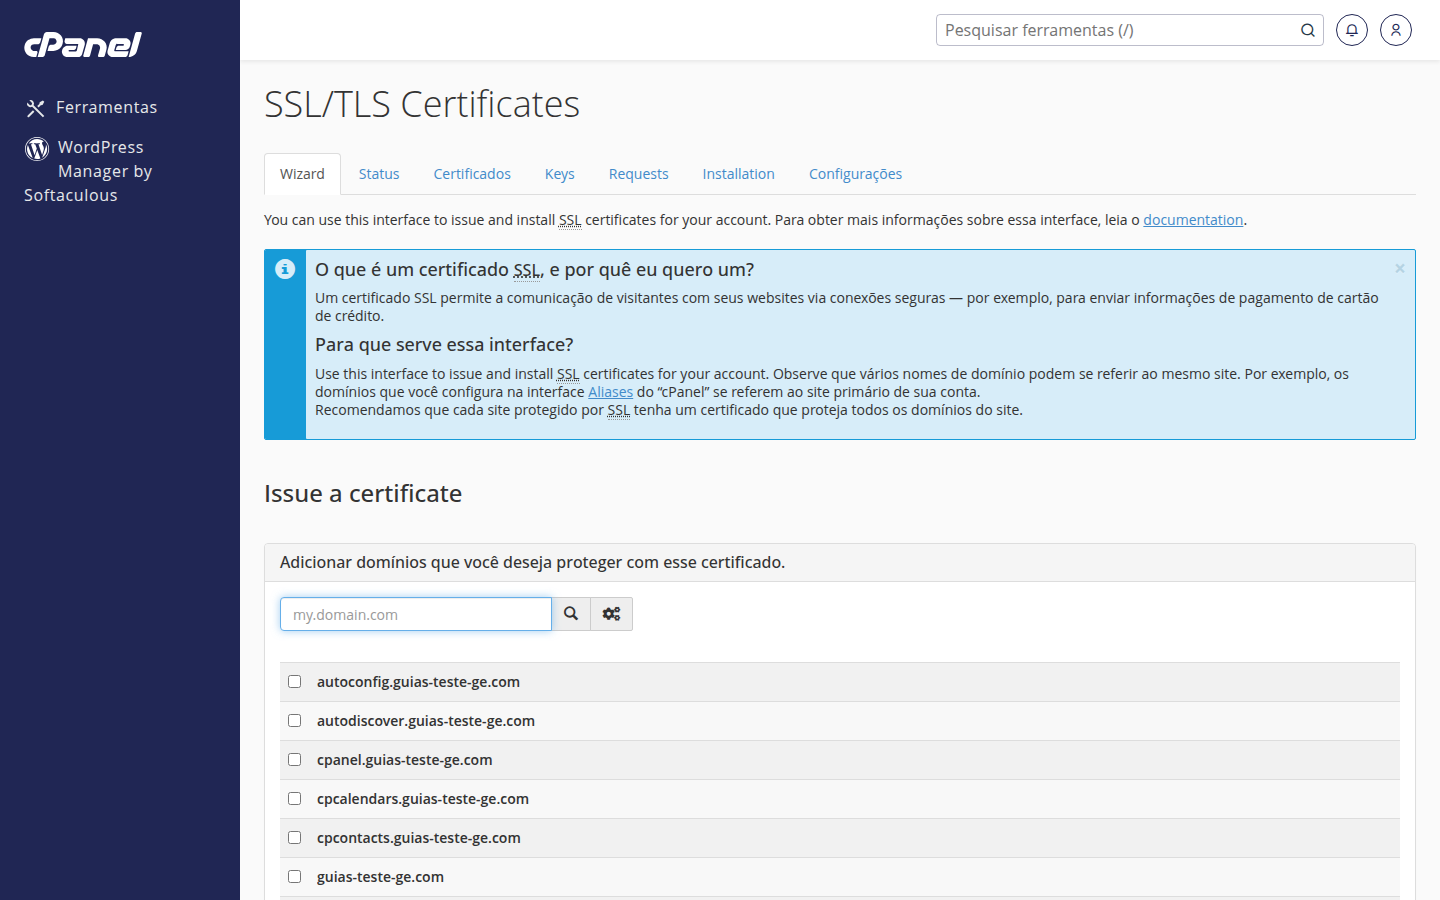
Se o certificado estiver ativo por lá e o aviso continuar aparecendo, siga tranquilo para os próximos passos — o problema não está no certificado em si, e sim em algum link "esquecido" em HTTP dentro do próprio site.
Passo 2 — Descubra exatamente o que está "vazando" em HTTP
Os navegadores são ótimos detetives e mostram o culpado pra você:
- Abra seu site no navegador (Chrome, Edge ou Firefox).
- Clique com o botão direito em qualquer área da página e escolha "Inspecionar" (ou aperte F12).
- Vá até a aba "Console".
- Procure por mensagens em vermelho ou amarelo contendo as palavras "Mixed Content" ou "insecure".
Essas mensagens costumam mostrar o endereço exato do arquivo problemático — por exemplo, uma imagem carregando de http://seudominio.com.br/imagem.jpg. Anote esses endereços, pois é exatamente isso que vamos corrigir.
Passo 3 — Corrija os links "hardcoded" (fixos) em HTTP
Isso costuma acontecer em três lugares:
- No banco de dados / configurações do site (comum em sites feitos em WordPress, Joomla, etc.), onde a URL do site pode ter ficado salva como
http://. - No código do tema ou template, quando alguém escreveu um link fixo (ex:
<img src="http://...">) em vez de um link relativo. - Em plugins/extensões que carregam scripts ou fontes de fora, apontando pra versão HTTP de algum recurso externo.
Se o seu site usa um sistema com painel administrativo (tipo WordPress), o caminho mais rápido é procurar, nas configurações gerais do site, o campo de "Endereço do site (URL)" e garantir que ele comece com https://.
Já se o link estiver escrito direto no código (HTML, CSS ou JS), você pode acessar os arquivos do site pelo Gerenciador de Arquivos do seu painel de hospedagem e corrigir manualmente:
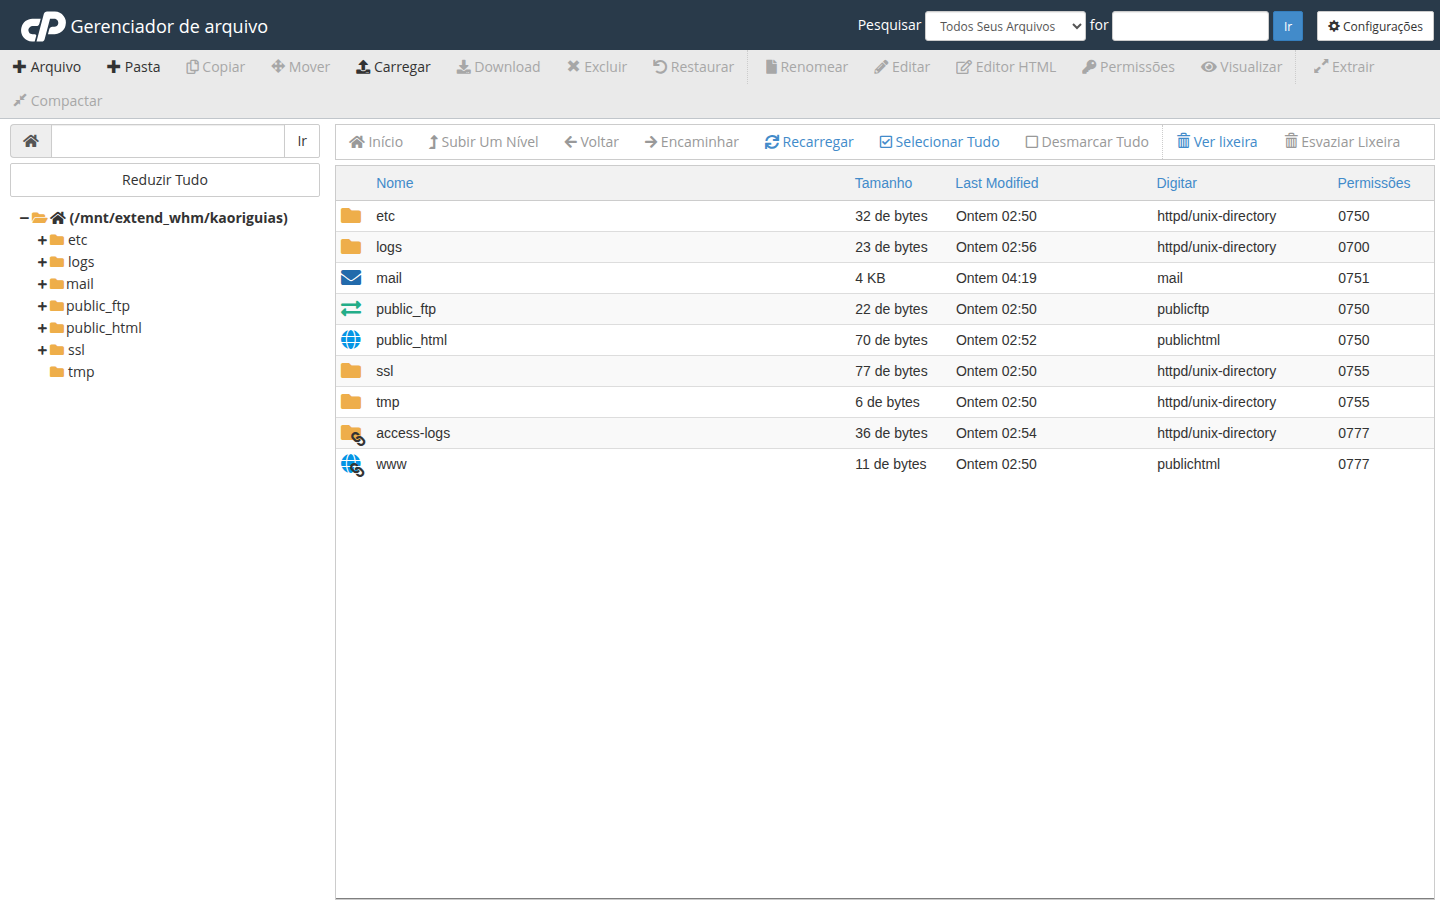
Dica da Sensei: ao editar, prefira trocarhttp://seudominio.com.brporhttps://seudominio.com.br. Se o link aponta pra dentro do próprio site, uma alternativa ainda mais segura é usar caminhos relativos, sem "http" nem "https" na frente (ex:/imagens/logo.png) — assim ele sempre acompanha o protocolo da página.
Passo 4 — Force o site inteiro a sempre usar HTTPS
Depois de corrigir os links visíveis, é uma boa prática garantir que qualquer tentativa de acesso via HTTP seja automaticamente redirecionada para HTTPS. Isso evita que o problema volte a aparecer no futuro, mesmo que algum link HTTP passe despercebido.
Essa configuração geralmente é feita através de uma regra de redirecionamento no arquivo .htaccess do site (para sites hospedados em cPanel) ou na própria plataforma/CMS, em uma opção do tipo "Forçar HTTPS". Se você não tem familiaridade com esse tipo de ajuste, nosso suporte pode te orientar com tranquilidade.
Passo 5 — Limpe o cache e teste de novo
Depois das correções, faça o seguinte antes de testar:
- Limpe o cache do seu navegador (ou abra o site numa aba anônima).
- Se o seu site usa algum plugin ou serviço de cache, limpe o cache dele também.
- Recarregue a página e confira se o cadeado apareceu certinho, sem avisos.
Se o console (Passo 2) estiver limpinho, sem mensagens de "Mixed Content", pode comemorar: seu site está 100% seguro em HTTPS! 🔒
Ainda com o aviso? A gente te ajuda
Às vezes o conteúdo misto vem de um recurso externo (tipo um script de terceiros) que você não controla diretamente, e aí a solução pode exigir um pouco mais de investigação. Se depois desses passos o aviso continuar aparecendo, entre em contato com o nosso suporte através do painel do cliente — vamos analisar seu caso com carinho e te ajudar a deixar tudo redondinho.