
🥋 Sensei explica: como proteger seu WordPress do ataque via XML-RPC
Oi! Aqui é a Sensei da GeHost 😊 Hoje vou te ensinar, com calma e sem enrolação, como fechar uma das portinhas mais visadas por quem tenta invadir sites WordPress: o arquivo xmlrpc.php. Fica tranquilo(a), não precisa ser expert em tecnologia pra seguir esse passo a passo — vamos juntos.
🤔 Afinal, o que é esse tal de XML-RPC?
O XML-RPC é um recurso antigo do WordPress que permite que outros sistemas "conversem" com o seu site — por exemplo, apps de celular que publicam posts remotamente, ou o famoso recurso de pingback (aquele aviso automático quando alguém linka seu conteúdo). O problema é que, hoje em dia, quase ninguém usa isso mais — e esse arquivo virou um alvo constante de bots mal-intencionados.
🚨 Por que isso é perigoso?
O xmlrpc.php tem uma função chamada system.multicall, que permite testar centenas de combinações de usuário e senha em uma única requisição. Isso torna o ataque de força bruta muito mais rápido e mais difícil de perceber do que tentar login direto pela tela normal do WordPress. É como se o invasor batesse em várias portas de uma vez só, em vez de uma por uma.
Dica da Sensei: se o seu site não usa aplicativo externo para publicar posts nem recursos como Jetpack que dependem do XML-RPC, o mais seguro é simplesmente desativar essa função por completo.
🛡️ Passo a passo para proteger seu site
1. Confirme se você realmente precisa do XML-RPC
Antes de bloquear, pense: você usa algum aplicativo de celular pra postar no seu blog? Usa o Jetpack? Algum sistema externo integrado que dependa disso? Se a resposta for não (o que é o caso da maioria dos sites), pode seguir tranquilo(a) para o bloqueio.
2. Use um plugin de segurança (o caminho mais fácil)
Esse é o método que a Sensei mais recomenda para quem não é da área técnica. Alguns plugins de segurança muito conhecidos no WordPress já trazem essa opção pronta, sem precisar mexer em código:
- Procure, no painel do WordPress, em Plugins → Adicionar Novo, por um plugin de segurança confiável (ex.: Wordfence, iThemes Security, ou similar).
- Após instalar e ativar, procure nas configurações do plugin por uma opção chamada algo como "Desativar XML-RPC" ou "Disable XML-RPC-API".
- Ative essa opção e salve.
3. Ou bloqueie direto pelo arquivo .htaccess (para quem tem mais familiaridade)
Se preferir um bloqueio mais "na raiz", dá pra adicionar uma regra no arquivo .htaccess do seu site, que fica na pasta public_html. Você pode editar esse arquivo pelo Gerenciador de Arquivos do seu cPanel:
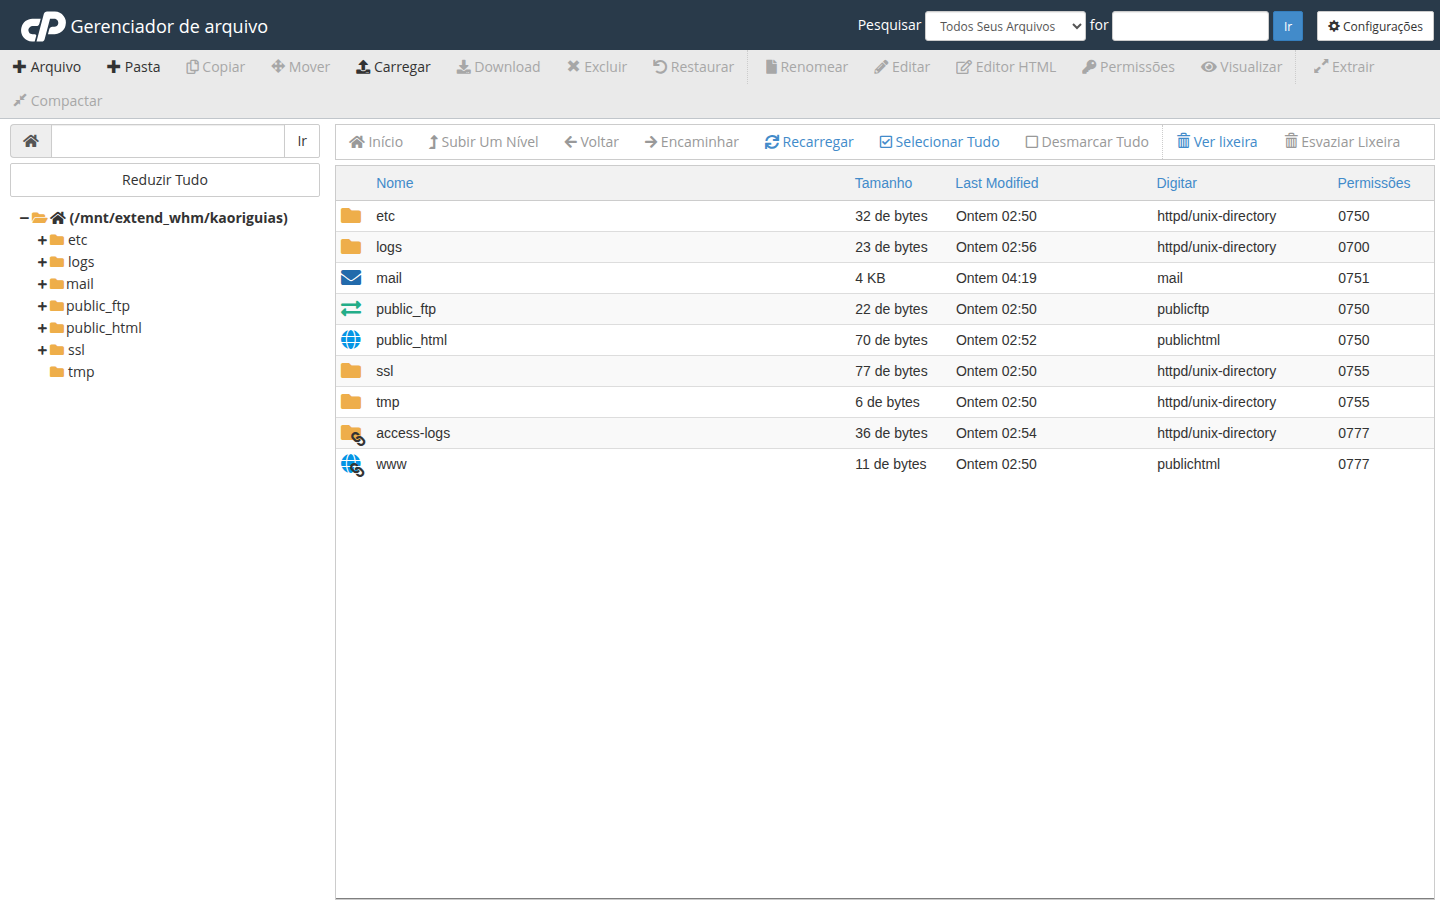
- Acesse o cPanel da sua hospedagem e abra o Gerenciador de Arquivos.
- Entre na pasta public_html (ou na pasta do domínio, se for um subdomínio).
- Localize o arquivo .htaccess (se não aparecer, ative a opção "Mostrar arquivos ocultos" nas configurações do Gerenciador).
- Clique com o botão direito nele e escolha Editar.
- Adicione o seguinte bloco de código no início do arquivo:
<Files xmlrpc.php>
Order Deny,Allow
Deny from all
</Files>
- Salve o arquivo e pronto — o acesso ao xmlrpc.php estará bloqueado para todo mundo.
⚠️ Importante: se você usa algum app ou serviço que realmente depende do XML-RPC (como o Jetpack), esse bloqueio total pode quebrar a integração. Nesse caso, o ideal é usar um plugin de segurança que permita liberar só as funções necessárias, em vez de bloquear tudo.
4. Reforce outras camadas de segurança
Bloquear o XML-RPC é um ótimo passo, mas segurança é sempre em camadas. Aproveita e confere também:
- Senhas fortes para todos os usuários administradores do WordPress.
- Mantenha o WordPress, temas e plugins sempre atualizados — grande parte das invasões explora versões desatualizadas.
- Limite o número de tentativas de login usando um plugin de segurança.
- Ative a autenticação em duas etapas, se possível.
5. Como saber se está funcionando?
Depois de aplicar o bloqueio, você pode testar acessando seusite.com.br/xmlrpc.php pelo navegador. Se a proteção estiver ativa, a página deve retornar um erro de acesso negado (em vez de abrir normalmente).
💬 Ficou com dúvida?
Sem problema nenhum! Se precisar de uma ajudinha para aplicar esse bloqueio ou tiver qualquer dúvida sobre a segurança do seu site, é só acessar o seu painel em painel.gehost.com.br e abrir um chamado para o nosso time. Lembrando que todo serviço entregue pela GeHost já vem com 30 dias de suporte gratuito após a entrega — estamos aqui pra te ajudar. Até a próxima! 🙌