
Como limitar tentativas de login para reduzir ataques automatizados ao wp-admin
Olá, amigo(a) GeHost! Seja bem-vindo(a) ao seu guia de segurança, preparado com carinho pelo Sensei da GeHost — aqui para te ajudar a proteger seu site WordPress com pequenos ajustes que fazem uma grande diferença.
Um dos maiores riscos para sites WordPress são os ataques automatizados ao painel de administração (wp-admin). Robôs tentam entrar com milhares de combinações de usuários e senhas por minuto. Felizmente, você pode limitar essas tentativas e tornar seu site muito mais seguro — sem precisar de conhecimentos técnicos avançados.
Este guia mostra como fazer isso diretamente no painel do cPanel, com passos simples e bem explicados. Vamos lá?
Passo 1: Acesse o cPanel da sua hospedagem
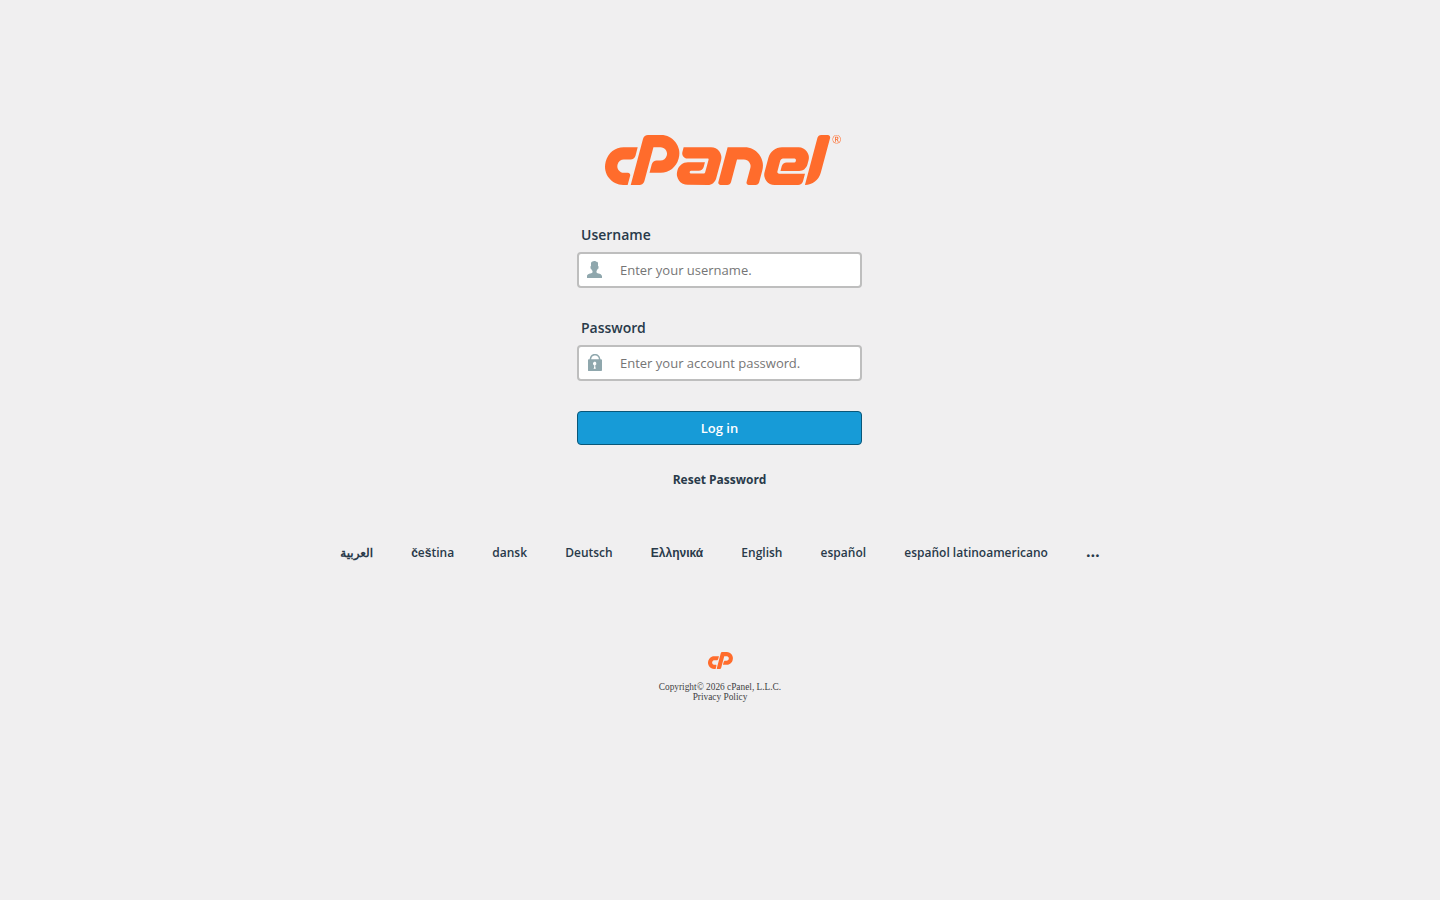
Para começar, você precisa entrar no painel de controle da sua hospedagem. Esse é o centro de controle do seu site.
- Abra seu navegador e acesse: painel.gehost.com.br
- Insira seu usuário (geralmente é o nome do domínio) e a senha da hospedagem.
- Clique em Log in.
Passo 2: Encontre a ferramenta de segurança do WordPress
No cPanel, você vai encontrar diversas ferramentas. O que queremos agora é a proteção contra tentativas de login. Para isso:
- Na página inicial do cPanel, procure pela seção chamada “Segurança”.
- Localize e clique no ícone chamado “Security Advisor” ou “WordPress Security” (o nome pode variar levemente dependendo do seu plano).
Se não encontrar esse item diretamente, pode ser que ele esteja dentro de uma seção chamada “Plugins” ou “WordPress”. Dê uma olhada nos grupos de ferramentas — geralmente está lá.
Passo 3: Ative o bloqueio de tentativas de login
Uma vez dentro da ferramenta de segurança, você vai encontrar uma opção para limitar tentativas de login ao wp-admin.
Procure por algo como:
- Limitar tentativas de login
- Bloquear acesso após X tentativas
- Proteção contra força bruta
Ative essa opção. Você pode definir:
- Quantas tentativas são permitidas (ex: 5 tentativas).
- Quanto tempo o IP será bloqueado (ex: 15 minutos).
Se o sistema permitir, configure para bloquear o IP do atacante automaticamente após o número máximo de tentativas.
Passo 4: Confirme e salve as alterações
Depois de ajustar os parâmetros, clique em Salvar ou Ativar. O sistema vai aplicar as mudanças imediatamente.
Pronto! Agora, qualquer tentativa de acesso ao wp-admin que exceda o limite será bloqueada automaticamente — e o atacante não conseguirá avançar.
Dicas extras do Sensei da GeHost
💡 Dica prática: Nunca use "admin" como nome de usuário no WordPress. Escolha algo único, como "joao_secret" ou "gabriela_2025". Isso dificulta muito os ataques automáticos.
🔐 Dica de segurança: Combine esse bloqueio com a instalação de um plugin de segurança confiável (como Wordfence ou iThemes Security). Eles dão ainda mais proteção — mas mesmo sem eles, o bloqueio no cPanel já é um grande passo.
Se precisar de ajuda?
Se você não encontrar a opção de segurança no cPanel, ou tiver dúvidas sobre o seu plano, entre em contato com o suporte da GeHost.
Estamos aqui para te ajudar, com atenção e carinho. Você não está sozinho(a) nessa jornada de proteção digital.
Com amor e cuidado,
Sensei da GeHost
*Grupo G e Soluções e Eventos LTDA (CNPJ: 46.647.904/0001-04)*