
Como proteger o site contra injeção de SQL e outras vulnerabilidades comuns
Olá, querido(a) cliente da GeHost! 👋
Seu site é como uma casa: precisa de portas fortes, janelas seguras e um bom sistema de alarme. E, assim como você não deixaria a chave da casa na porta, não deve deixar seu site vulnerável a ataques comuns — especialmente a injeção de SQL, que pode expor dados sensíveis ou até dar acesso total ao seu sistema. Não se preocupe: com algumas práticas simples e bem escolhidas, você pode proteger seu site com eficácia. Vou te guiar passo a passo, como um verdadeiro Sensei da Segurança da GeHost. 🌿🔐 ---1. O que é injeção de SQL?
Imagine que alguém digita um comando malicioso no campo de login, como:
admin' OR '1'='1
Se o sistema não for protegido, ele pode interpretar isso como uma ordem válida e te deixar entrar sem senha. Isso é a injeção de SQL: um ataque que tenta manipular o banco de dados por meio de entradas maliciosas.
Esse tipo de ataque é comum em sites antigos, mal feitos ou que não seguem boas práticas de segurança.
---2. Passos para proteger seu site (com práticas reais e seguras)
Veja como manter seu site seguro, mesmo sem ser especialista:
- Use apenas scripts e plugins confiáveis
Evite instalar plugins ou sistemas de site (como WordPress) de fontes duvidosas. Prefira apenas os oficiais e atualizados. Sempre verifique a reputação do desenvolvedor. - Nunca use senhas simples ou padrão
Evite senhas como "123456", "admin", ou nomes de familiares. Use senhas fortes: misture letras maiúsculas, minúsculas, números e símbolos. Use um gerenciador de senhas se precisar. - Atualize tudo regularmente
Seu site, sistema, banco de dados e plugins devem estar sempre atualizados. Atualizações frequentemente corrigem falhas de segurança. O painel da GeHost (painel.gehost.com.br) pode te avisar quando há atualizações. - Evite códigos mal escritos
Se você usa scripts personalizados (como PHP), certifique-se de que eles não usam consultas SQL diretamente com dados do usuário. Use consultas preparadas (prepared statements), que são como "caixas de segurança" para dados. - Proteja o acesso ao banco de dados
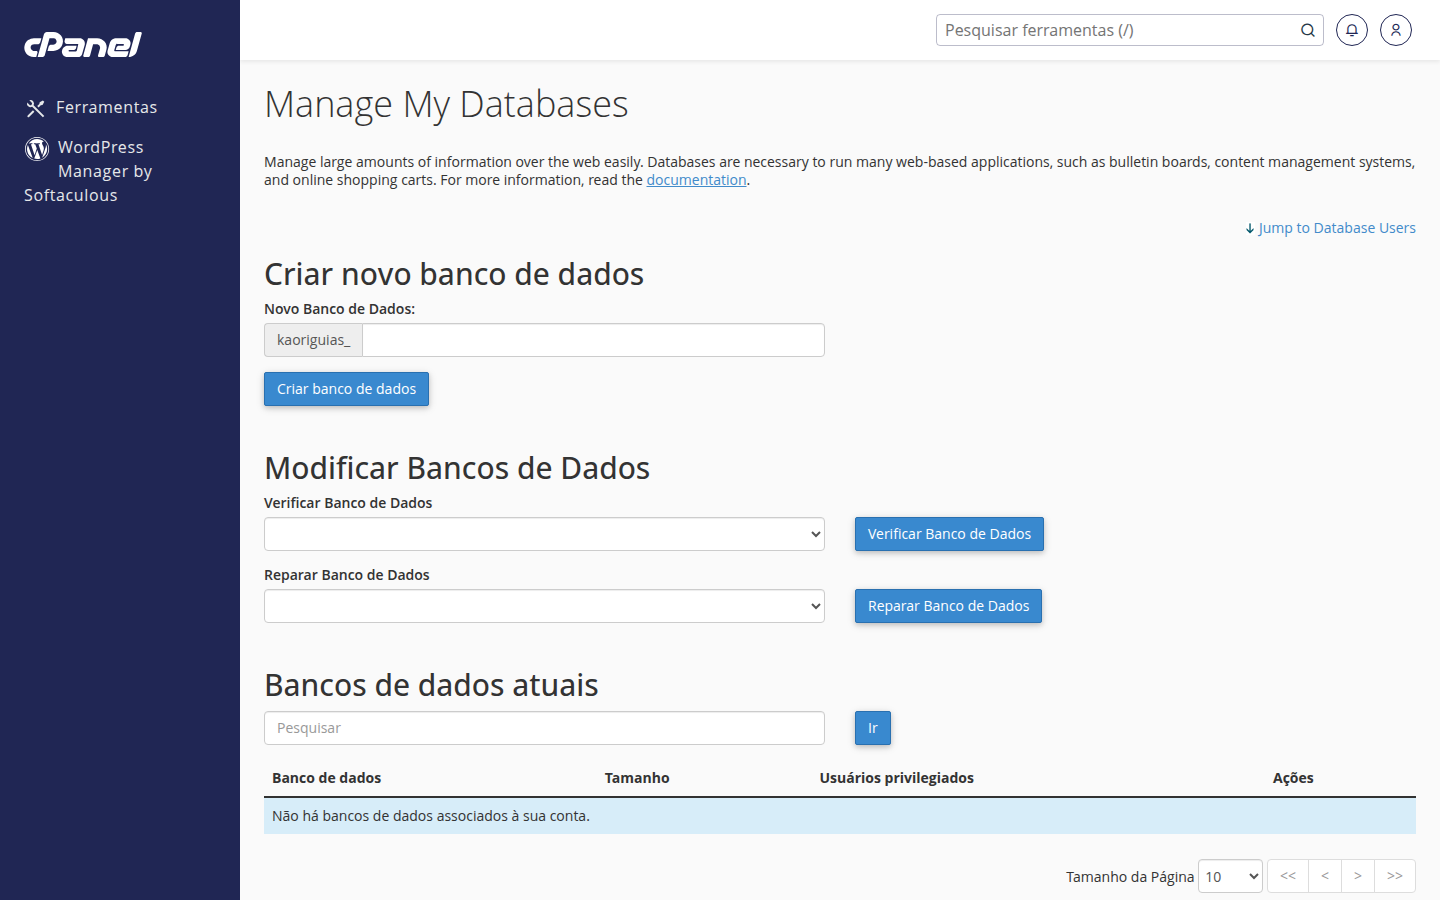
No cPanel, acesse Bancos de Dados MySQL (veja abaixo). Crie usuários com permissões mínimas — só o necessário para o site funcionar. Nunca use o usuário principal (root) para o site.
 ---
3. Dicas extras para segurança geral
Além da injeção de SQL, existem outros riscos comuns. Aqui vão dicas práticas para se manter seguro:
- Ative o SSL (HTTPS)
Seu site precisa ser seguro. No cPanel, vá em SSL/TLS Certificates e instale um certificado SSL gratuitamente. Isso criptografa todas as comunicações entre o usuário e seu site. - Use backups regulares
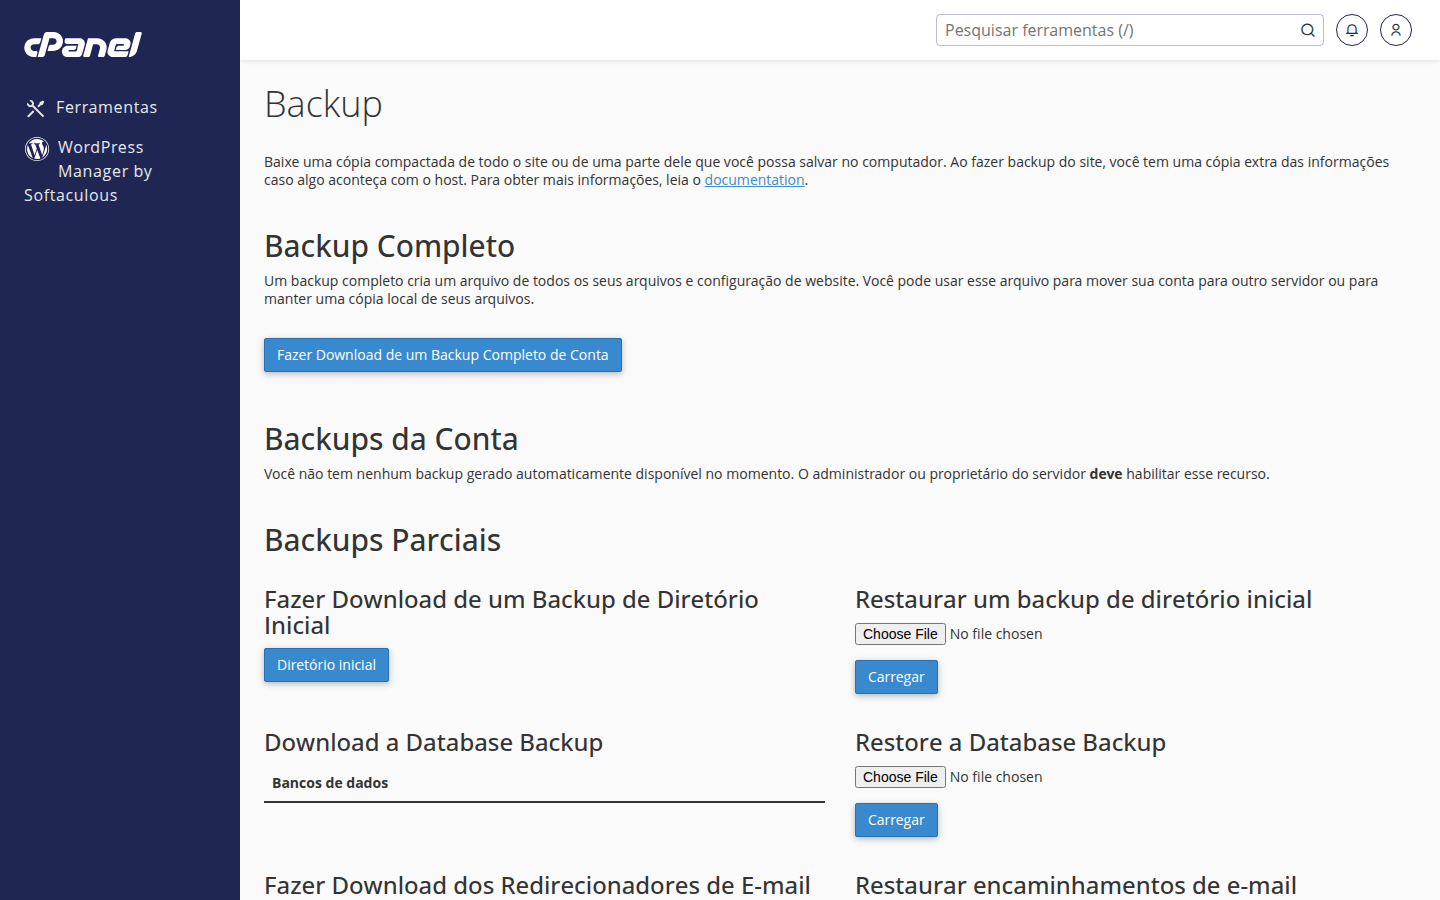
Mesmo com segurança, algo pode dar errado. Sempre faça backup da sua pastapublic_htmle do banco de dados. No cPanel, acesse Backup e gere backups parciais ou completos. - Evite arquivos sensíveis na pasta pública
Arquivos comoconfig.php,database.phpouwp-config.phpdevem estar fora da pastapublic_htmlou protegidos com.htaccess. Isso evita que alguém acesse diretamente.
 ---
4. E se eu não sou técnico? Não se preocupe!
Se você não entende de códigos ou bancos de dados, tudo bem. A GeHost já cuida de muitas coisas por trás das cenas:
- Seu servidor é protegido com firewalls e monitoramento.
- Os planos incluem e-mail profissional e acesso ao cPanel com ferramentas intuitivas.
- Se precisar de ajuda, entre em contato com o suporte da GeHost — ele está disponível por 30 dias após a entrega da hospedagem.
Se tiver dúvidas sobre como configurar algo específico, o painel do cliente (painel.gehost.com.br) é seu amigo. Lá você encontra tudo: e-mail, banco de dados, SSL, backup e mais.
---Conclusão: Segurança é um hábito, não um acidente
Proteger seu site contra injeção de SQL e outras vulnerabilidades não é difícil — é uma questão de hábito e consciência. Com pequenas ações diárias, você evita grandes problemas.
Lembre-se: você não precisa ser um expert. Basta seguir boas práticas, manter tudo atualizado e contar com a GeHost ao seu lado.
Seu site merece ser seguro. E você, merece descansar tranquilo. 💤
Com carinho,
Sensei da GeHost
*Grupo: G e Soluções e Eventos LTDA (CNPJ: 46.647.904/0001-04)*