
Como Configurar as Permissões Corretas de Arquivos e Pastas para Evitar Vulnerabilidades
Olá, querido(a) cliente da GeHost! 🌟
Seja bem-vindo(a) ao nosso guia de segurança com carinho — aqui, você aprende a proteger seu site com passos simples, como se estivéssemos conversando de camaradagem no café da manhã. Vamos juntos fortalecer sua presença digital, com um toque de cuidado e sabedoria. 💪🔐 ---Por que as permissões de arquivos e pastas são tão importantes?
Imagine sua pasta de arquivos como uma casa. Se todos os portões estiverem abertos, qualquer um pode entrar, mexer nos documentos, até sair com a sua carteira virtual. 😱
Permissões incorretas são como deixar a porta da casa aberta — podem permitir que hackers acessem seu site, alterem arquivos, roubem dados ou até instalem malware. Por isso, configurar as permissões corretas é um dos primeiros passos para manter seu site seguro.
Dica do Sensei: Arquivos com permissões muito abertas (como 777) são um convite para problemas. Evite-os!---
Passo a Passo: Como Configurar Permissões no cPanel
Para ajustar as permissões, vamos usar o Gerenciador de Arquivos do cPanel — uma ferramenta simples e poderosa. Vamos lá, com calma e atenção!
- Entre no cPanel
Acesse seu painel no painel.gehost.com.br com seu usuário e senha. Se não tiver acesso, entre em contato com nosso suporte (dica: ele está disponível por 30 dias após a entrega). - Abra o Gerenciador de Arquivos
Na tela inicial do cPanel (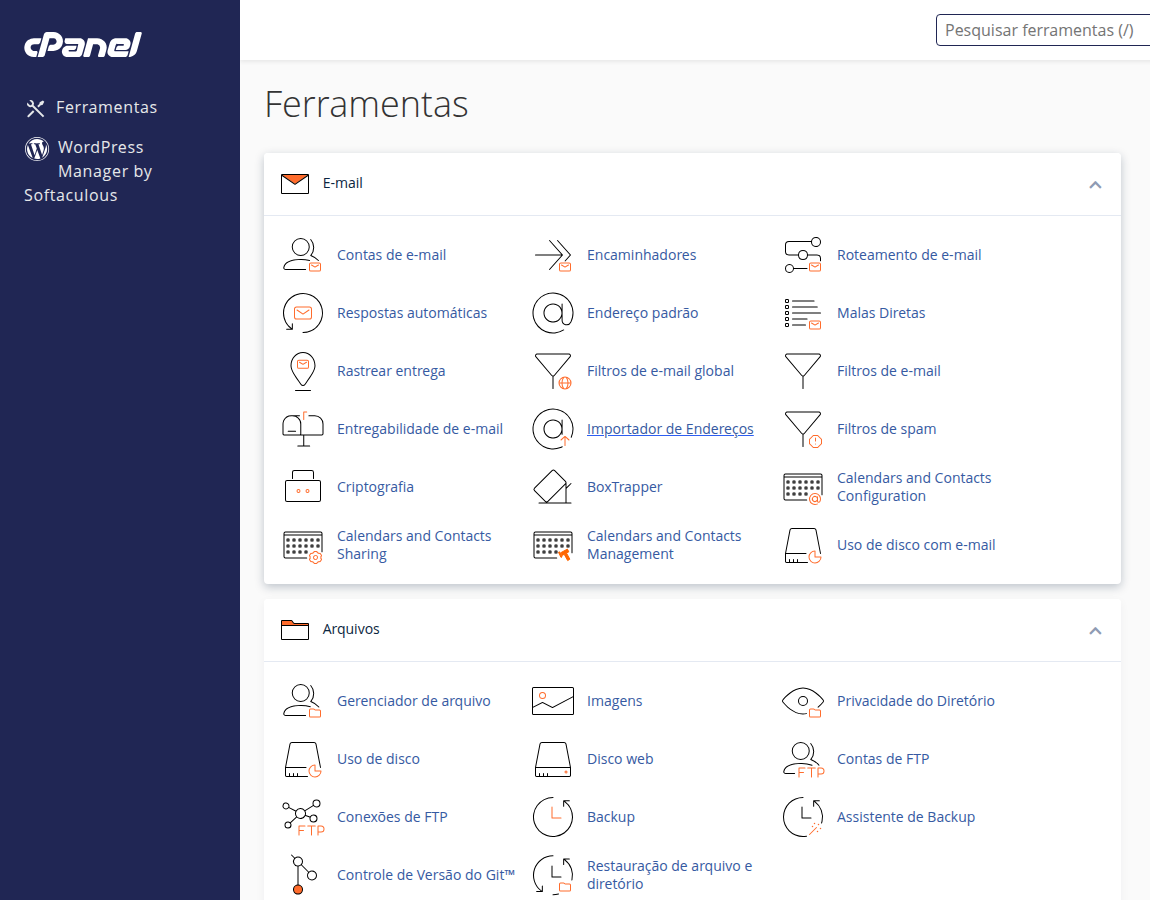 ), clique em “Gerenciador de Arquivos”.
- Selecione o diretório raiz
No menu do Gerenciador de Arquivos, escolha a opção “public_html” (ou o diretório principal do seu site). Este é o local onde estão todos os arquivos visíveis na internet. - Verifique as permissões dos arquivos
Na lista de arquivos e pastas, clique com o botão direito em um arquivo ou pasta e selecione “Alterar Permissões”. Uma janela aparecerá com opções como 444, 644, 755, 777. - Use as permissões recomendadas
Aqui está a regra de ouro, como um mantra do Sensei:- Arquivos (ex: index.html, style.css, script.js) → 644
Isso permite que o servidor leia o arquivo, mas ninguém pode alterá-lo. - Pastas (ex: /imagens, /admin) → 755
Permite que o servidor acesse e leia o conteúdo da pasta, mas não permite edição por usuários externos. - Nunca use 777 — é como deixar a porta da casa aberta para todo mundo entrar. Evite totalmente!
Exemplo prático: Se você tem um arquivo chamado
config.phpcom permissões 777, mude para644. Se uma pasta chamadauploadtiver permissões 777, mude para755. - Arquivos (ex: index.html, style.css, script.js) → 644
- Salve as alterações
Após ajustar cada arquivo ou pasta, clique em “Salvar” ou “Aplicar”. Repita o processo para todos os arquivos críticos.
Atenção: Arquivos e Pastas que Exigem Cuidado Especial
Alguns arquivos são sensíveis e precisam de atenção extra. Aqui estão os principais:
- wp-config.php (se usar WordPress) → 644
Contém dados de banco de dados. Se alguém acessar, pode roubar suas senhas. - .htaccess → 644
Arquivo de configuração do Apache. Se alterado por alguém mal-intencionado, pode redirecionar seu site. - pastas como /admin, /backups, /config → 755
Evite deixar essas pastas com acesso público. Se possível, use proteção por senha ou bloqueio via .htaccess.
Dica do Sensei: Se você não tem certeza sobre um arquivo, deixe a permissão padrão (644 para arquivos, 755 para pastas). É seguro e funcional.---
O que fazer se algo der errado?
Se após ajustar as permissões seu site parar de funcionar, não se preocupe — isso é comum quando se usa permissões muito restritivas. Siga estes passos:
- Volte ao Gerenciador de Arquivos.
- Reverta as permissões para 644 (arquivos) e 755 (pastas).
- Reinicie o site ou recarregue a página.
- Se o problema persistir, entre em contato com nosso suporte (no painel, clique em “Suporte” ou visite suporte.gehost.com.br).
Estamos aqui para te ajudar — com paciência, respeito e dedicação. 💬
---Resumo Rápido: As 3 Regras de Ouro
- Arquivos → 644 (leitura para todos, escrita só para o dono).
- Pastas → 755 (acesso para leitura e execução, escrita só para o dono).
- Nunca use 777 — é um convite para ataques.
Com essas pequenas ações, você já está um passo à frente na segurança do seu site. Parabéns por cuidar do seu espaço digital com responsabilidade e carinho. 🌿
---Quer mais segurança? Vamos juntos!
Se quiser, podemos configurar certificados SSL gratuitos, proteger pastas com senhas, ou até fazer uma auditoria de segurança no seu site. É só pedir no suporte do painel.
Até a próxima, com muita energia positiva e segurança no código. 🙏
GeHost — seu site, sua história, protegida com amor.
Grupo: G e Soluções e Eventos LTDA (CNPJ: 46.647.904/0001-04)