
Como configurar o fail2ban para bloquear IPs após várias tentativas de login SSH
Olá, querido cliente da GeHost! Seja bem-vindo ao seu guia de segurança, com um toque de sabedoria do Sensei da casa. 🌿
Hoje vamos falar de algo essencial para proteger seu servidor: o fail2ban. Ele é como um guarda de segurança inteligente que aprende com os ataques e bloqueia IPs maliciosos automaticamente — especialmente quando alguém tenta entrar no seu servidor via SSH com tentativas repetidas de login.
Se você é cliente da GeHost, saiba que o fail2ban já vem ativado por padrão em nossos servidores. Isso quer dizer que, mesmo sem fazer nada, você já tem uma camada de proteção ativa. Mas, se quiser personalizar o comportamento (como ajustar o número de tentativas permitidas ou o tempo de bloqueio), é possível — e vamos te ensinar como, com calma e clareza.
⚠️ Antes de começar: entenda o que é SSH e por que protegê-lo
SSH (Secure Shell) é a forma segura de acessar seu servidor remotamente. Ele é usado principalmente por desenvolvedores e administradores. Por ser uma porta comum de acesso, ele é alvo frequente de tentativas de invasão automáticas.
O fail2ban monitora os logs do SSH e, quando detecta múltiplas tentativas falhas de login (ex: 5 tentativas em 10 minutos), ele bloqueia automaticamente o IP do atacante por um tempo determinado — protegendo seu servidor sem esforço.
🔧 Passo a passo: como ajustar o fail2ban (quando necessário)
Como cliente da GeHost, você não tem acesso direto ao sistema operacional ou ao root do servidor. Isso significa que não é possível instalar ou editar arquivos do fail2ban diretamente como faria em um VPS ou servidor dedicado.
Porém, se você deseja ajustar o comportamento do fail2ban (como o número de tentativas ou tempo de bloqueio), você pode pedir ao nosso suporte técnico para fazer isso com segurança, conforme as políticas da nossa infraestrutura.
✅ O que você pode fazer agora (passos práticos)
- Verifique se o SSH está habilitado no seu plano. Em planos GeHost, o acesso SSH é liberado apenas em planos específicos (como o Plus ou acima). Confira isso no seu painel do cliente: painel.gehost.com.br.
- Use senhas fortes e chaves SSH para login. Evite senhas simples. Prefira o uso de chaves SSH (geradas via ssh-keygen) — é muito mais seguro que senha.
- Evite o acesso público ao SSH com o usuário padrão (como root ou o nome da conta). Mude a porta de acesso SSH (isso é feito via configuração avançada no suporte).
- Se precisar de ajustes no fail2ban, entre em contato com o nosso suporte. Envie um ticket com o seguinte pedido:
- Seu nome de domínio ou nome da conta.
- Se deseja aumentar o número de tentativas permitidas antes do bloqueio (ex: de 5 para 10).
- Se deseja aumentar o tempo de bloqueio (ex: de 10 minutos para 1 hora).
- Se deseja que o bloqueio seja mais rigoroso em certos horários.
Dica do Sensei: O fail2ban já está funcionando em seu servidor. O que você faz hoje é proteger ainda mais: use senhas fortes, evite o acesso direto com senha, e confie no nosso sistema. Se precisar de ajustes, o suporte é seu aliado — e está aqui para te ajudar com carinho.
📷 Como verificar o acesso SSH no cPanel (para saber se está habilitado)
Se você não tem certeza se seu plano permite SSH, pode verificar no painel do cliente:
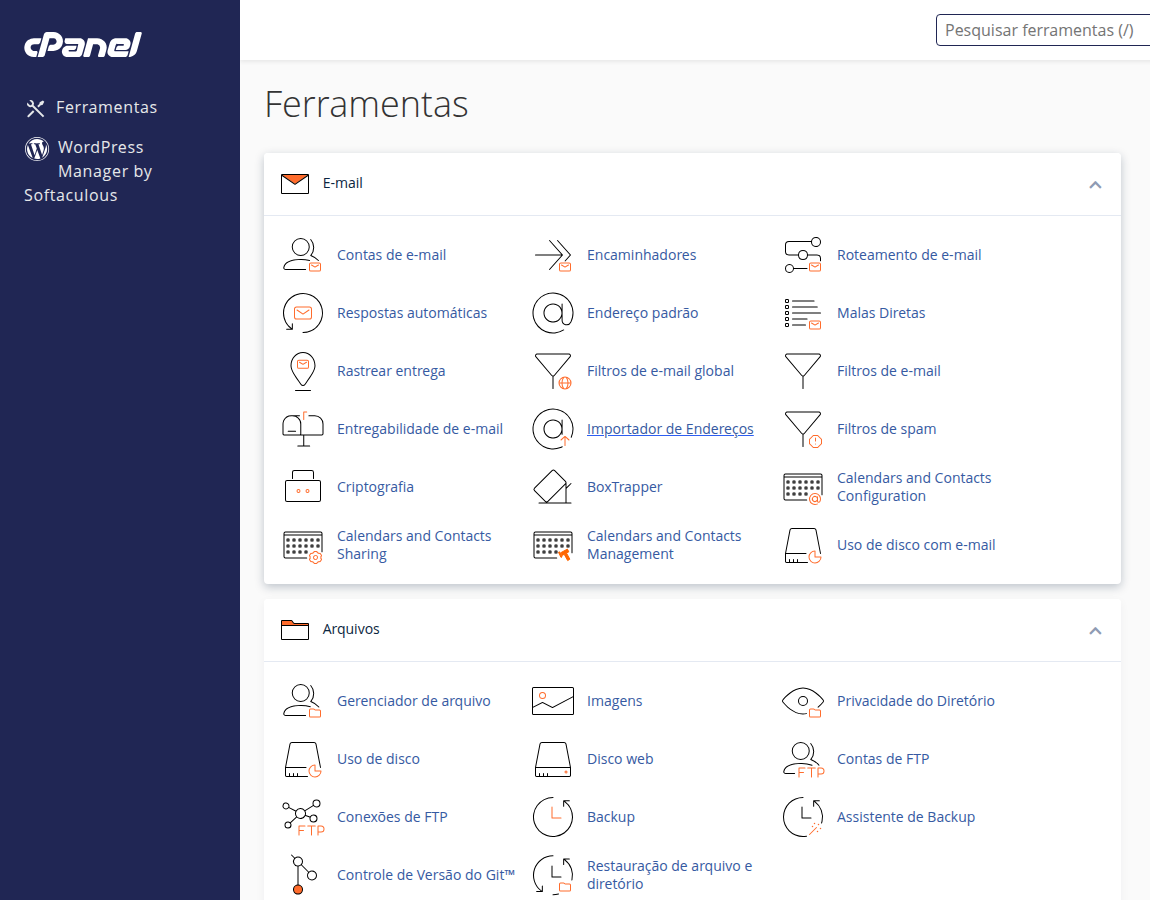
No cPanel, procure por:
- SSH/Shell Access — se estiver visível, seu plano permite acesso SSH.
- Se não aparecer, seu plano atual não inclui essa funcionalidade. Você pode atualizar seu plano no painel para ter acesso.
💡 Dica final do Sensei
Segurança não é só técnica — é hábito. Use chaves SSH, evite senhas frágeis, e nunca compartilhe suas credenciais. O fail2ban está trabalhando por você, mas o seu cuidado é o que torna tudo mais forte.
Se tiver dúvidas, basta entrar em contato com o suporte da GeHost. Estamos aqui para te ajudar, com paciência e dedicação.
Com carinho,
Sensei da GeHost 🌸