
Como proteger a página de login do WordPress contra tentativas automatizadas
Oi, tudo bem? Aqui é a Sensei da GeHost! 🥋 Você já parou pra pensar que a página /wp-admin do seu site é como a porta da frente da sua casa? Pois é — ela fica exposta pra internet inteira, 24 horas por dia, e existem robôs (bots) que ficam varrendo a web só tentando adivinhar senha de sites WordPress, um atrás do outro, sem parar. Isso se chama ataque de força bruta.
A boa notícia é que dá pra fechar essa porta com cadeados bem simples. Vamos passo a passo, sem enrolação, do jeito que eu explicaria pra um amigo. Bora lá?
1. Comece pela senha (sério, é a base de tudo)
Antes de qualquer plugin ou configuração chique, garanta que toda conta de usuário do seu WordPress tenha uma senha forte:
- Pelo menos 12 caracteres, misturando letras maiúsculas, minúsculas, números e símbolos;
- Nunca reutilize a mesma senha de outro site ou serviço;
- Use um gerenciador de senhas para criar e guardar senhas realmente aleatórias.
💡 Dica da Sensei: o próprio WordPress sugere uma senha forte automaticamente quando você cria ou edita um usuário. Aceite a sugestão — ela é bem mais difícil de quebrar do que qualquer senha que a gente "inventa de cabeça".
2. Nunca use o usuário "admin"
Se o seu site ainda tem um usuário chamado admin ou administrador, é hora de trocar. Esse é literalmente o primeiro nome que qualquer robô tenta. Crie um novo usuário com outro nome, com o mesmo nível de acesso, transfira os posts pra ele e depois exclua (ou apenas rebaixe) o antigo "admin".
3. Limite o número de tentativas de login
Este é o passo mais eficaz contra tentativas automatizadas: instalar um plugin de limite de tentativas de login. Depois de um número de erros seguidos, o plugin bloqueia temporariamente aquele IP de tentar de novo.
- No painel do WordPress, vá em Plugins → Adicionar Novo;
- Busque por opções conhecidas como "Limit Login Attempts Reloaded" ou "Wordfence Security";
- Instale, ative e siga o assistente de configuração do plugin escolhido;
- Deixe a opção de bloqueio por tentativas repetidas ativada (é o comportamento padrão da maioria deles).
4. Ative a verificação em duas etapas (2FA)
Mesmo que alguém descubra sua senha, a autenticação em duas etapas exige um segundo código (geralmente gerado num app no seu celular) para completar o login. É como ter uma segunda fechadura na porta.
- Procure por plugins de 2FA compatíveis com WordPress (ex: "Two-Factor" ou os módulos de 2FA já inclusos em plugins de segurança);
- Ative para todos os usuários com acesso administrativo, sem exceção.
5. Troque a URL padrão de login
Por padrão, todo WordPress usa /wp-login.php ou /wp-admin — e é justamente esse endereço que os robôs testam primeiro. Com um plugin de "mudar URL de login", você define um endereço personalizado só seu, o que já derruba a maior parte dos ataques automatizados, já que eles nem encontram a porta pra bater.
6. Use certificado SSL em todo o site
O SSL garante que os dados de login (usuário e senha) trafeguem criptografados entre o navegador e o servidor, evitando que sejam interceptados no caminho.
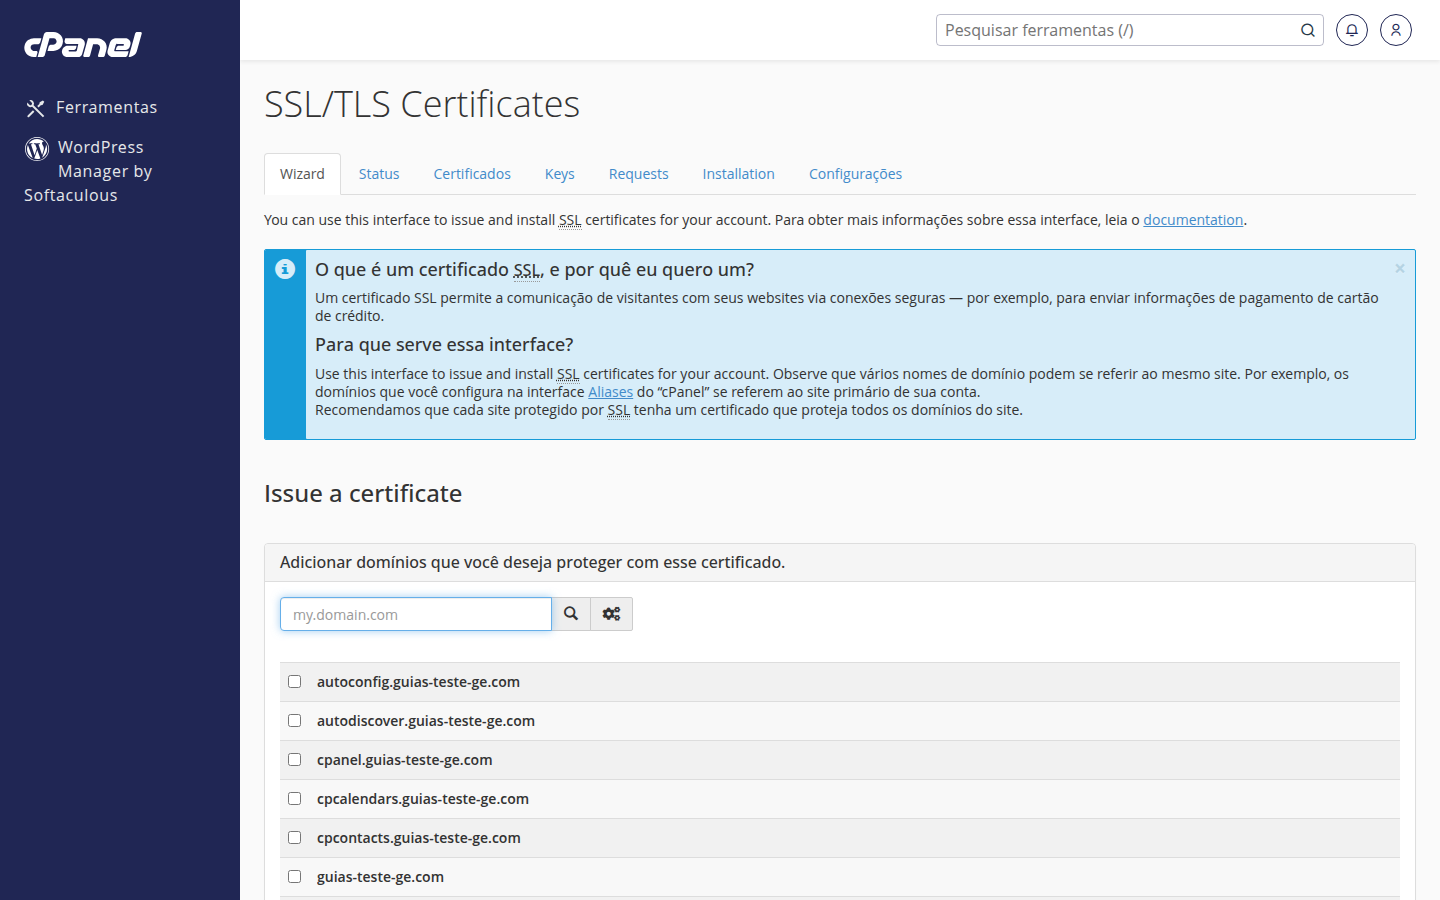
Se você tem um plano de hospedagem GeHost, pode emitir e instalar o certificado direto pelo cPanel, na área SSL/TLS. Qualquer dúvida sobre como emitir o seu, é só chamar o suporte.
7. Mantenha tudo sempre atualizado
Boa parte das invasões não acontece por senha fraca, e sim por brechas em versões antigas de plugins, temas ou do próprio WordPress. Configure:
- WordPress → Atualizações, para aplicar atualizações de segurança assim que disponíveis;
- Revise periodicamente Plugins e Temas instalados e remova o que não usa mais — cada plugin inativo ainda é uma porta que pode ser explorada.
8. Faça backups regulares
Nenhuma proteção é 100% infalível, então o backup é a sua rede de segurança. Se algo der errado, você volta o site ao ar rapidinho.
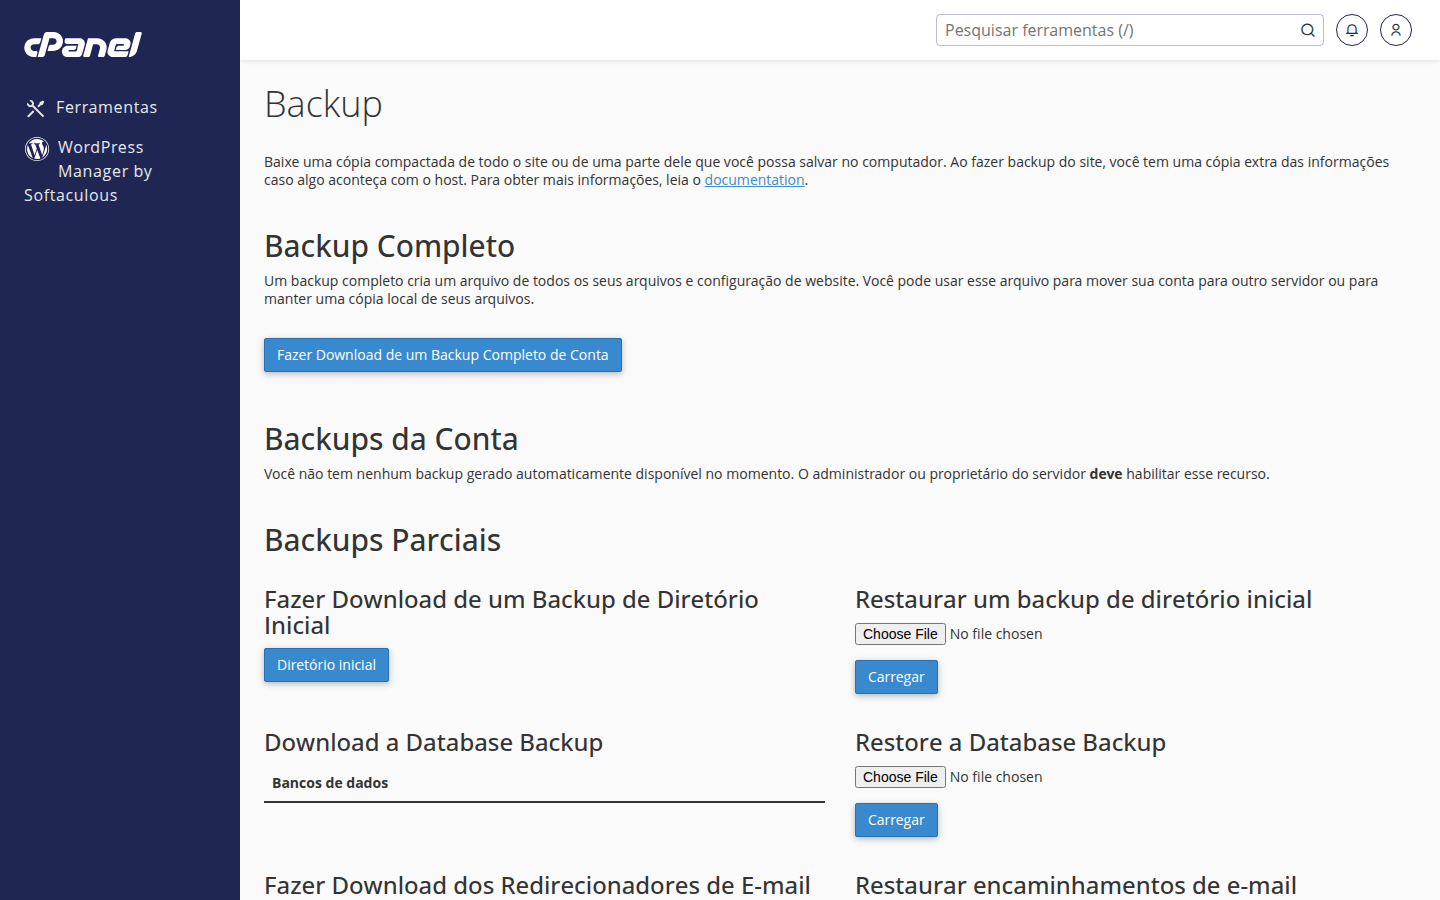
No cPanel da sua hospedagem GeHost, acesse a área Backup para gerar um backup completo ou parcial (arquivos e banco de dados) sempre que fizer uma mudança importante no site.
💡 Dica da Sensei: combine o backup manual com um plugin de backup automático do próprio WordPress — assim você tem duas cópias de segurança guardadas em lugares diferentes.
Resumo rápido
- ✅ Senhas fortes e únicas para todos os usuários;
- ✅ Nunca use o usuário "admin";
- ✅ Plugin de limite de tentativas de login;
- ✅ Autenticação em duas etapas (2FA);
- ✅ URL de login personalizada;
- ✅ Certificado SSL ativo;
- ✅ WordPress, temas e plugins sempre atualizados;
- ✅ Backups regulares.
Seguindo esses passos, seu WordPress fica muito mais resistente a esse tipo de ataque automatizado. Qualquer dúvida durante a configuração, nossa equipe de suporte está sempre pronta pra te ajudar. Até a próxima! 🌱