
Como escanear seu site em busca de malware pelo cPanel
Oi! Eu sou a Sensei da GeHost 🥋 e vou te ensinar, com calma e sem termos complicados, como verificar se o seu site tem algum arquivo malicioso escondido por aí. Isso é mais simples do que parece — e o próprio cPanel já tem uma ferramenta pronta pra isso, o Virus Scanner (Escaneador de Vírus).
Fazer essa checagem de vez em quando é uma ótima prática de segurança, principalmente se você notar seu site mais lento, algum comportamento estranho, ou se instalou plugins/temas de fontes que não conhece bem.
Por que isso importa?
Sites em WordPress e outros CMS costumam ser alvo de scripts maliciosos que se aproveitam de plugins desatualizados ou senhas fracas. Esses arquivos ficam "escondidos" entre os seus arquivos legítimos, e o escaneador ajuda a encontrá-los antes que causem dor de cabeça (como o site ser bloqueado por navegadores ou sair do ar).
💡 Dica da Sensei: escanear o site não substitui manter tudo atualizado. Plugins, temas e o CMS sempre na versão mais recente é a sua primeira linha de defesa.
Passo a passo: escaneando seu site pelo cPanel
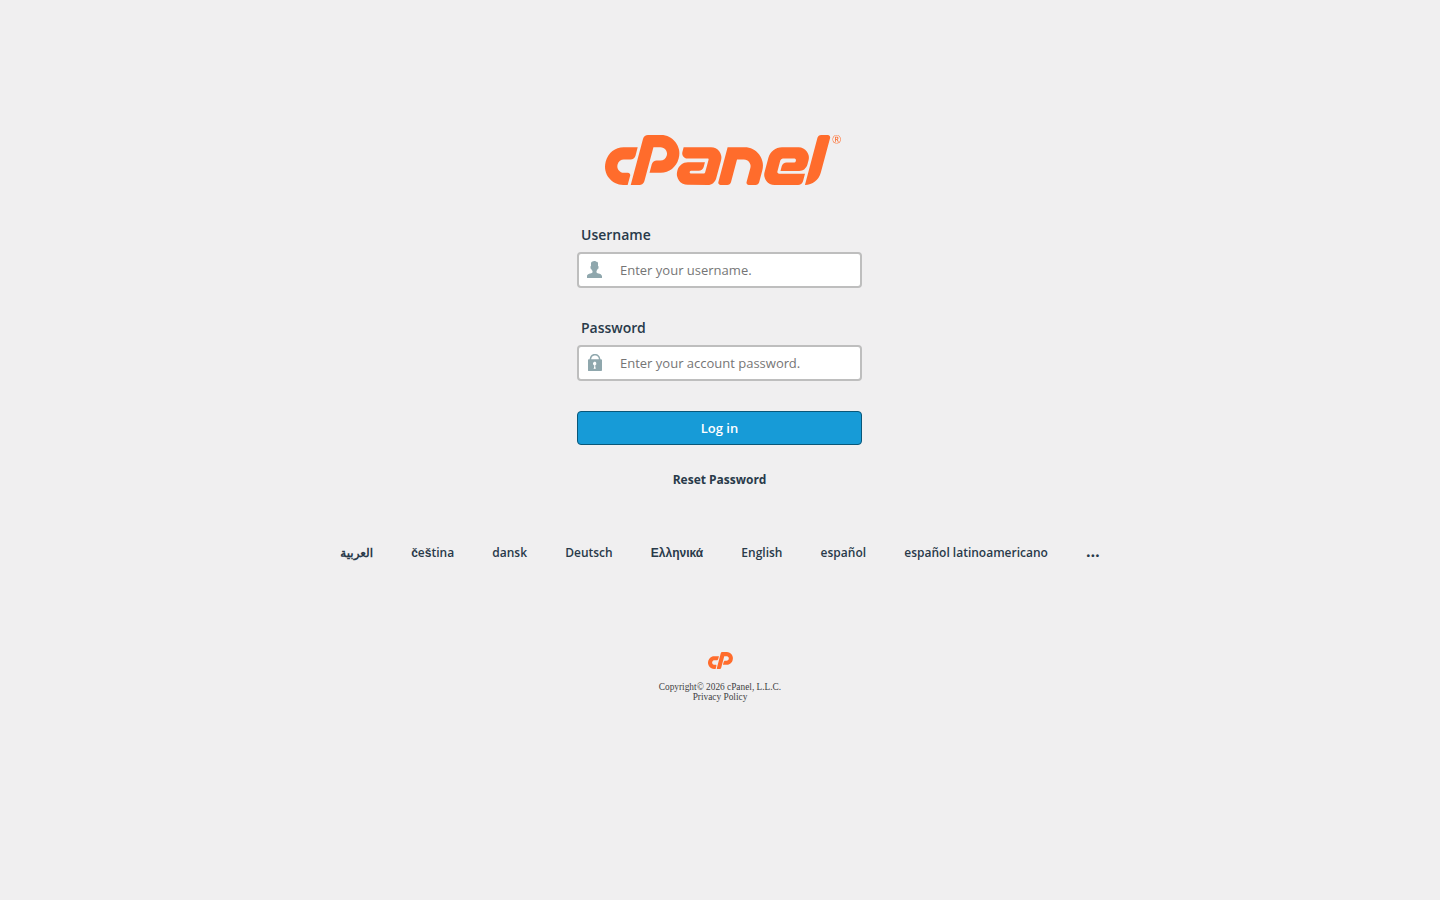
1. Acesse o seu cPanel
Entre no painel.gehost.com.br com o usuário e a senha da sua hospedagem. Se você não lembra esses dados, pode consultá-los no e-mail de boas-vindas ou pedir ajuda ao nosso suporte.
2. Encontre a ferramenta "Virus Scanner"
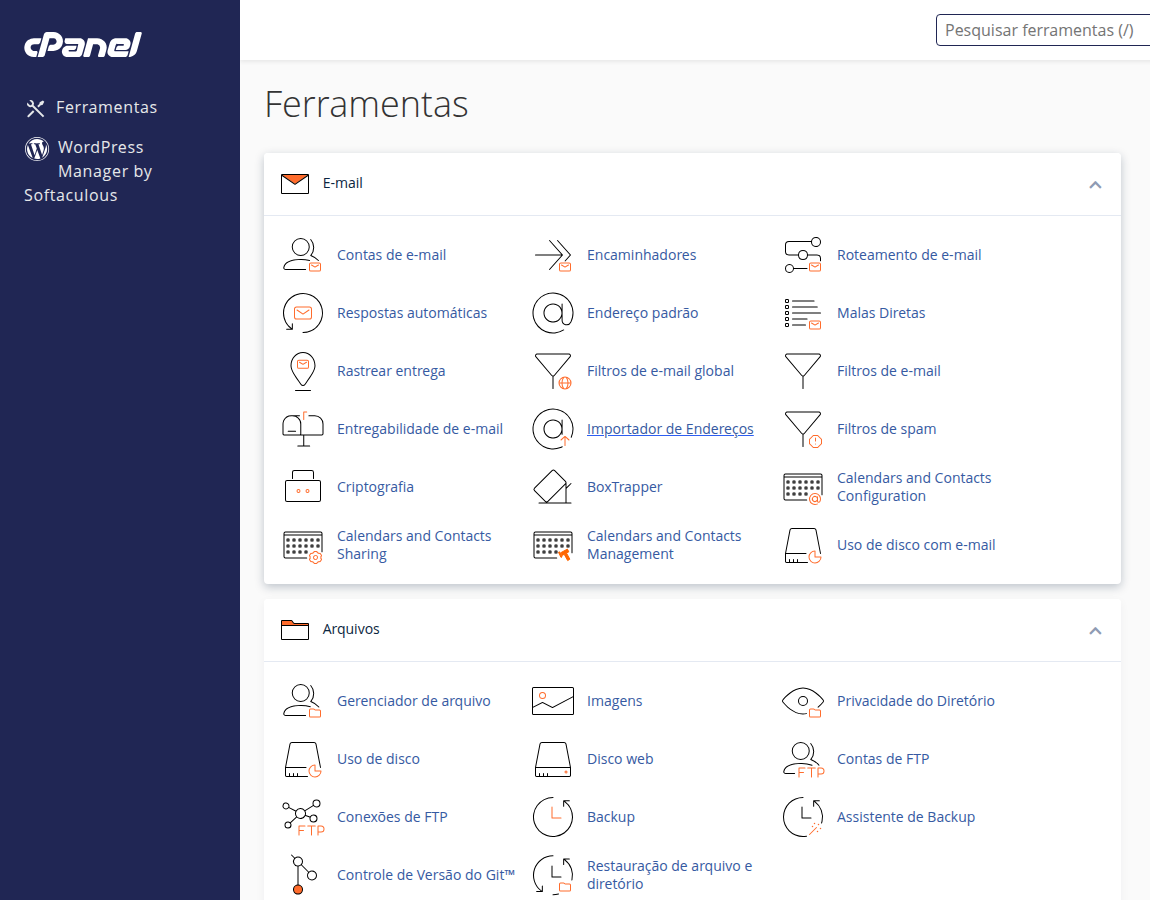
Já dentro do cPanel, use a barra de busca no topo da página (ou role a tela) até achar a seção de Security. Lá está o ícone do Virus Scanner.
3. Escolha o que escanear
Dentro da ferramenta, você verá algumas opções de pasta/área para escanear, geralmente algo como:
- Home Directory — escaneia toda a sua conta de hospedagem.
- Public/HTML — escaneia só a pasta onde o site fica publicado (public_html).
- Mail — escaneia os arquivos relacionados ao e-mail.
Se você só quer checar o site, marque a opção referente ao public_html. Se quiser uma verificação completa, marque a conta inteira.
4. Inicie o escaneamento
Clique no botão de Scan (ou "Escanear") e aguarde. O tempo varia de acordo com a quantidade de arquivos do seu site — sites grandes podem levar mais tempo, então não se assuste se demorar um pouco.
5. Analise o resultado
Ao final, a ferramenta mostra uma lista com os arquivos analisados e sinaliza quais foram identificados como suspeitos ou infectados. Você normalmente terá a opção de:
- Ignorar — se você tem certeza que é um falso positivo (arquivo legítimo que o scanner confundiu).
- Remover — apaga o arquivo malicioso diretamente.
⚠️ Cuidado: antes de remover qualquer coisa, se você não tem certeza do que é o arquivo, é mais seguro fazer um backup antes (veja como na ferramenta de Backup do cPanel) e, em caso de dúvida, chamar o nosso suporte antes de excluir.
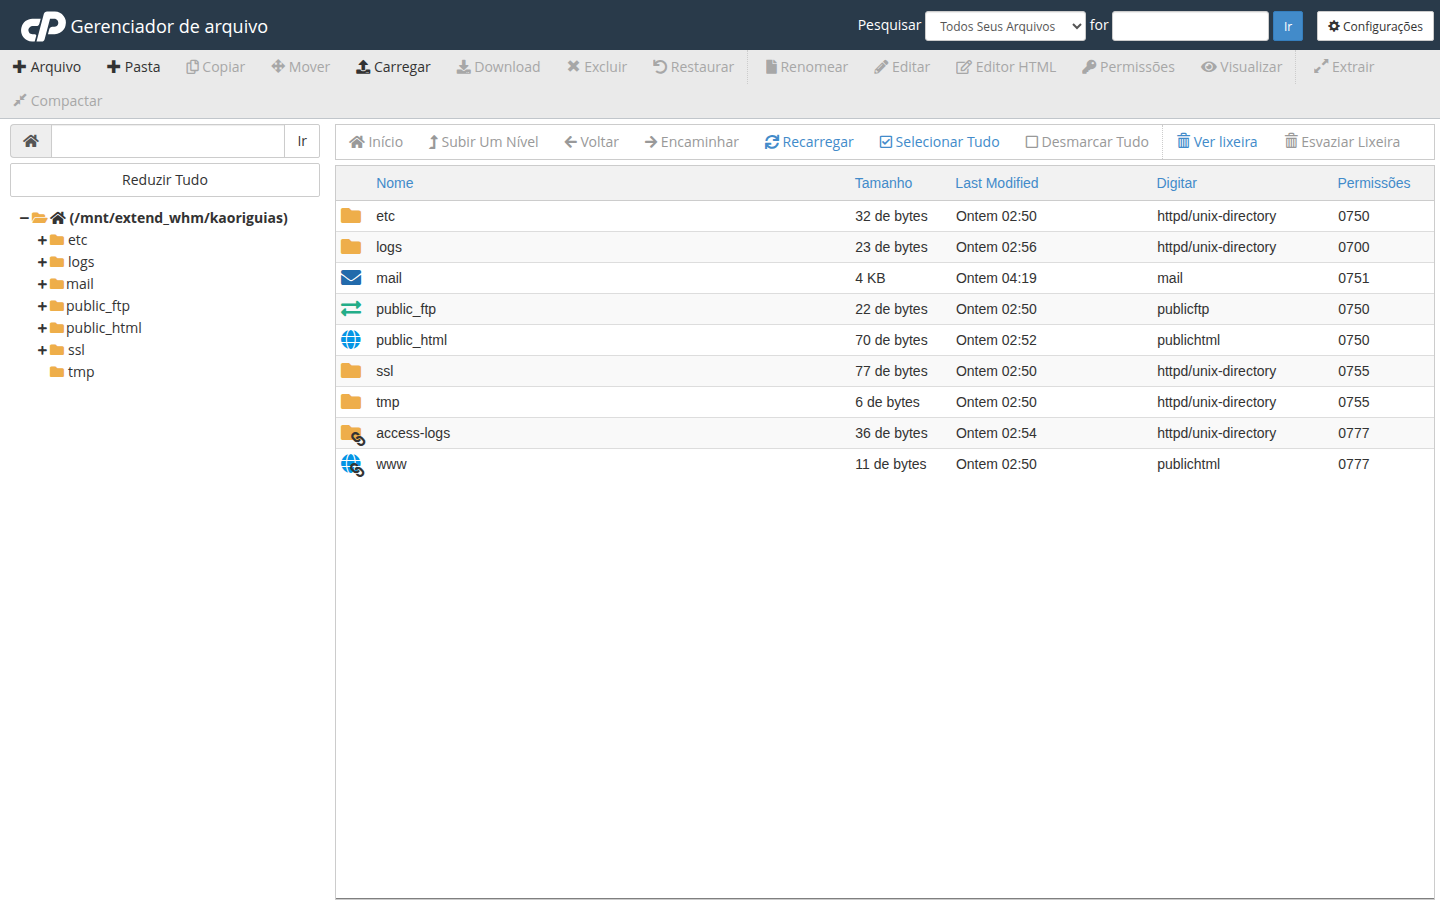
6. Confira os arquivos manualmente, se precisar
Se quiser dar uma olhada mais de perto em algum arquivo apontado como suspeito antes de decidir o que fazer, você pode abri-lo pelo Gerenciador de Arquivos do cPanel.
O que fazer depois do escaneamento
- Troque as senhas do seu CMS (ex: WordPress), do cPanel e do FTP/banco de dados.
- Atualize plugins, temas e o CMS para as versões mais recentes.
- Remova plugins/temas que você não usa mais — quanto menos código no ar, menor o risco.
- Se encontrar malware recorrente, entre em contato com o nosso suporte pelo painel para investigarmos juntos.
🌱 Dica final da Sensei: faça esse escaneamento como um hábito — por exemplo, uma vez por mês ou sempre que instalar algo novo no site. Prevenção é sempre mais tranquila do que remediação!
Se tiver qualquer dúvida durante o processo, é só chamar a gente pelo painel do cliente. Estamos aqui pra te ajudar! 🤝