
Como identificar tentativas de força bruta no login do WordPress
Oi, tudo bem? Aqui é a Sensei da GeHost 🥋 Hoje eu quero te ensinar a "ler" os sinais de que alguém está tentando adivinhar a senha do seu site — o que a gente chama de ataque de força bruta. Não se assuste com o nome: é só um robô tentando várias combinações de usuário e senha na tela de login (wp-login.php) até acertar. Vamos aprender juntos a enxergar isso e reagir com calma.
O que é um ataque de força bruta, no fim das contas?
Imagine alguém batendo em todas as portas de um prédio, testando chaves aleatórias, na esperança de que uma abra. É basicamente isso: um script automatizado manda centenas ou milhares de tentativas de login pro seu WordPress, testando combinações comuns de usuário (admin, administrador, o nome do seu domínio) e senhas fracas.
Dica da Sensei: a boa notícia é que esse tipo de ataque é "burro" — ele não sabe sua senha, só está tentando a sorte. Uma senha forte e alguns cuidados já bloqueiam a esmagadora maioria das tentativas.
Sinais de alerta — o que observar no seu site
- Lentidão repentina no site, sem motivo aparente (o servidor gastando recurso respondendo a centenas de tentativas de login).
- E-mails de "novo login" ou "tentativa falhou" que você não reconhece, caso tenha algum plugin de segurança instalado.
- Picos estranhos de acesso concentrados na página de login, sem relação com visitas normais ao conteúdo do site.
- Contas bloqueadas ou "usuário/senha incorretos" aparecendo pra você mesmo, sem você ter errado a digitação.
Passo a passo: como investigar pelo painel
-
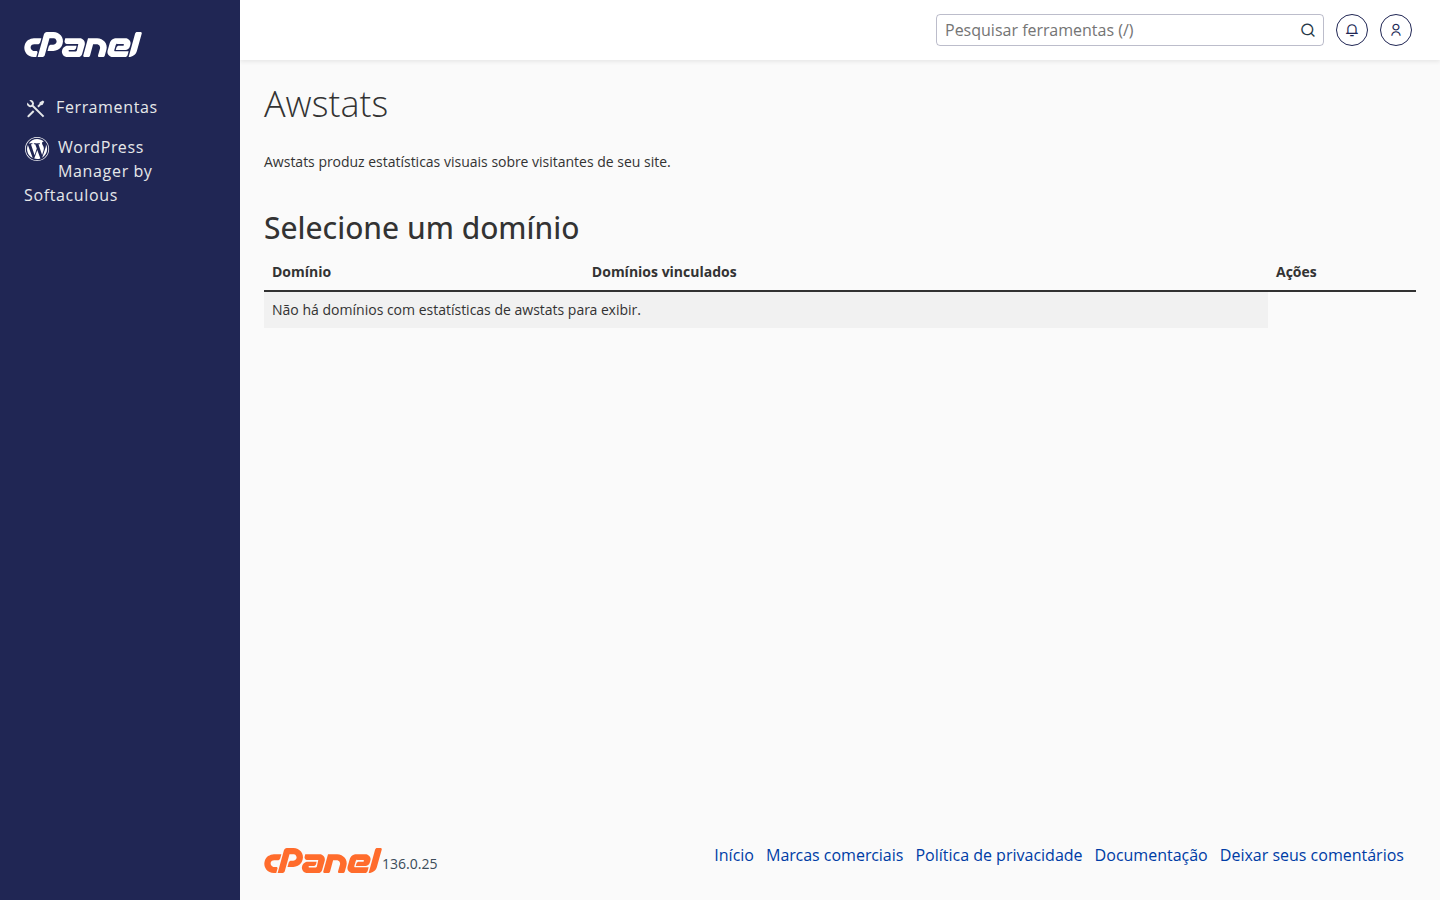
Olhe as estatísticas de acesso do domínio. No cPanel (painel.gehost.com.br), acesse o grupo de Métricas/Estatísticas e escolha o seu domínio. Se você ver um número de acessos muito acima do normal, sobretudo concentrado em um único dia ou horário, é um indício de varredura automatizada acontecendo.
- Verifique se existe algum plugin de segurança ativo no seu WordPress (tipo os que mostram "tentativas de login bloqueadas"). Se tiver, o próprio painel dele já te mostra IPs e horários das tentativas — é o jeito mais fácil de confirmar o ataque.
- Desconfie de usuários "admin" ou "administrador" cadastrados no seu WordPress. Se você tem um usuário assim, esse é justamente o alvo preferido dos robôs — vale trocar o nome de usuário por algo único.
O que fazer para se proteger (o essencial)
- Use uma senha forte e única para o login do WordPress — combine letras, números e símbolos, e evite palavras óbvias.
- Ative a autenticação em duas etapas (2FA), se seu tema/plugin permitir — mesmo se o robô acertar a senha, ele não passa sem o segundo fator.
- Limite as tentativas de login com um plugin de segurança confiável, que bloqueia temporariamente um IP depois de X tentativas erradas.
- Mantenha o WordPress, o tema e os plugins sempre atualizados — muitos ataques exploram brechas conhecidas em versões antigas.
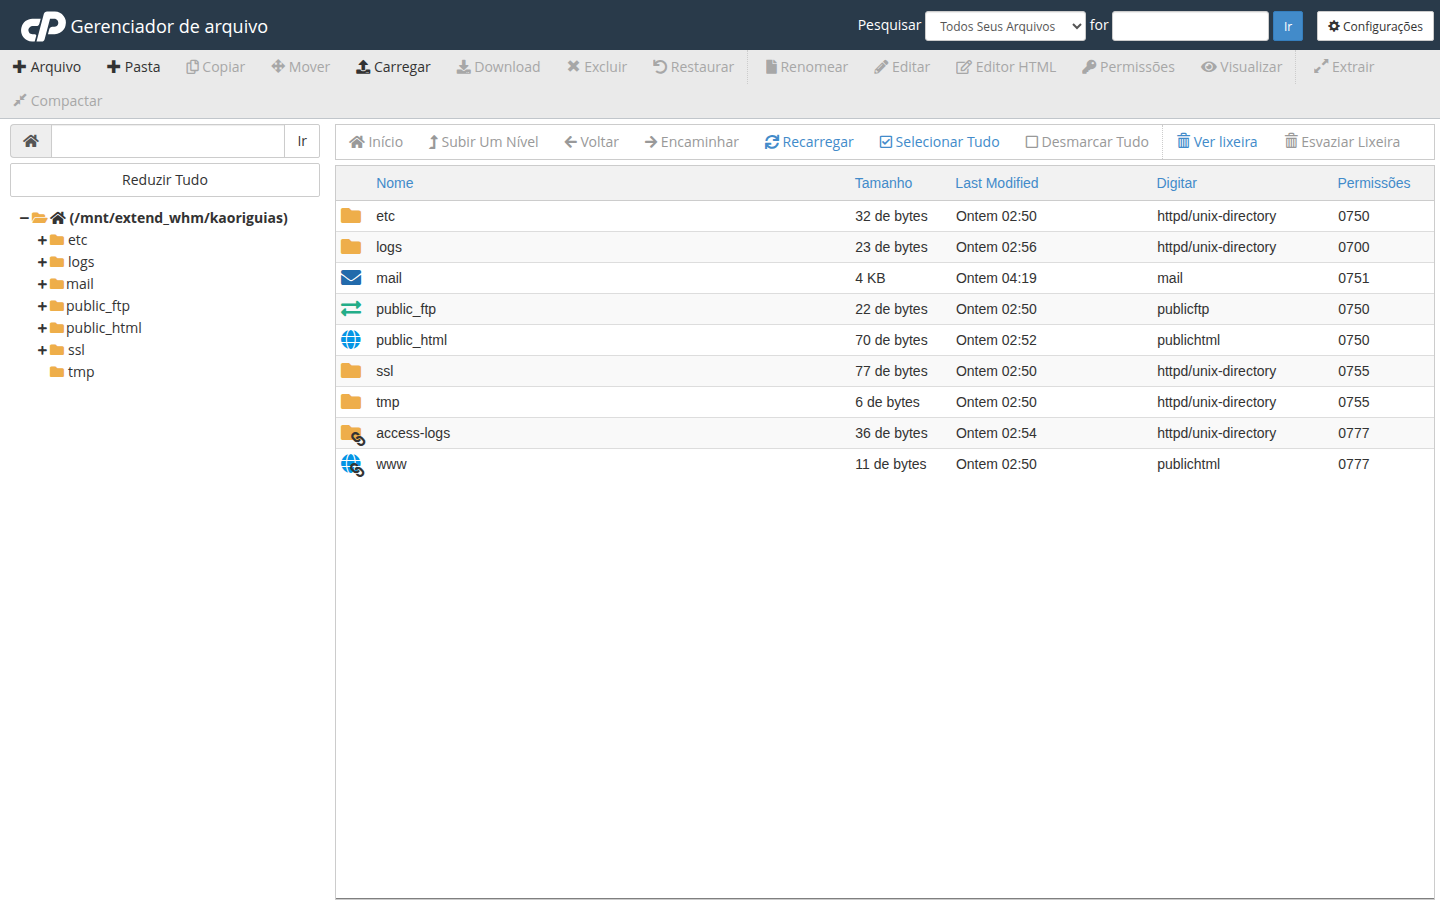
Dica da Sensei: se você quiser reforçar ainda mais, dá pra restringir o acesso à área de login diretamente pelo Gerenciador de Arquivos do cPanel, editando o arquivo .htaccess da sua instalação. Esse ajuste é mais técnico — se preferir, é só abrir um chamado que a equipe da GeHost te ajuda com isso.
Quando pedir ajuda pra gente
Se você notar sinais fortes de ataque (lentidão constante, muitas tentativas registradas, ou o site ficando fora do ar), não precisa enfrentar isso sozinho. Abra um chamado pelo painel.gehost.com.br contando o que você observou — a equipe da GeHost analisa o caso e te orienta nos próximos passos.
E lembra: se o seu serviço foi entregue recentemente, você conta com 30 dias de suporte gratuito após a entrega pra tirar dúvidas como essa. 🙏
Resumo da Sensei: força bruta é chato, mas é previsível — senha forte, 2FA, plugin de limite de tentativas e tudo sempre atualizado resolvem 90% do problema. Fique de olho nas estatísticas do painel e, na dúvida, chama a gente.