
Como configurar alertas automáticos de tentativa de login suspeita no WordPress
Oi! Aqui é a Sensei, da GeHost 🥋 — vim te ensinar um dojo rapidinho e muito importante: como fazer o seu WordPress te avisar sozinho quando alguém tentar invadir o login do seu site. Sabe aquela sensação de "será que meu site está seguro?" Com esse guia, você não precisa mais adivinhar: o próprio WordPress te manda um alerta na hora em que algo suspeito acontece.
Vamos por partes, com calma, do jeitinho certo.
Por que isso importa?
Todo site WordPress recebe, o tempo todo, tentativas automáticas de login feitas por robôs testando usuários e senhas comuns (o famoso "ataque de força bruta"). Na maioria das vezes esses robôs não conseguem entrar — mas é muito melhor saber que eles tentaram do que descobrir só depois que algo deu errado. Um alerta automático é o seu vigia particular, trabalhando 24 horas por dia sem você precisar ficar checando nada.
💡 Dica da Sensei: você não precisa saber programar nada disso. É tudo feito por um plugin instalado no seu WordPress, com telas simples de marcar e desmarcar opções.
Passo 1 — Escolha um plugin de segurança com alerta de login
No painel do WordPress, vá em Plugins → Adicionar Novo e busque por um destes (são opções conhecidas e bem avaliadas pela comunidade):
- Wordfence Security — completo, com firewall e alerta de login suspeito por e-mail.
- Solid Security (antigo iThemes Security) — foco em bloquear tentativas e notificar o admin.
- Limit Login Attempts Reloaded — mais simples e leve, ótimo para quem quer só o essencial.
Instale e ative o de sua preferência (pode escolher só um, não precisa de vários rodando juntos).
Passo 2 — Ative o e-mail de notificação dentro do plugin
Depois de ativado, entre nas configurações do plugin (geralmente aparece um novo menu lateral com o nome dele) e procure por uma seção chamada algo como "Notifications", "E-mail Alerts" ou "Notificações". Lá dentro:
- Marque a opção de alertar em caso de tentativa de login bloqueada (login com senha errada repetida, IP suspeito, etc.).
- Marque também, se disponível, o alerta de "novo login de administrador" — assim você sabe até quando VOCÊ mesmo loga de um lugar novo.
- Confirme o e-mail de destino dos alertas — normalmente já vem preenchido com o e-mail do administrador do site, mas confira se é um e-mail que você olha de verdade.
- Salve as alterações.
Passo 3 — Confirme que o e-mail que vai receber os alertas está funcionando
De nada adianta o plugin mandar o alerta se o seu e-mail profissional não estiver ativo ou você nunca checar a caixa. Como todo plano GeHost já inclui e-mail profissional, vale conferir se a conta está certinha direto no painel:
- Acesse o cPanel pelo painel.gehost.com.br.
- Vá em Contas de E-mail e confirme que o endereço usado nos alertas existe e está ativo.
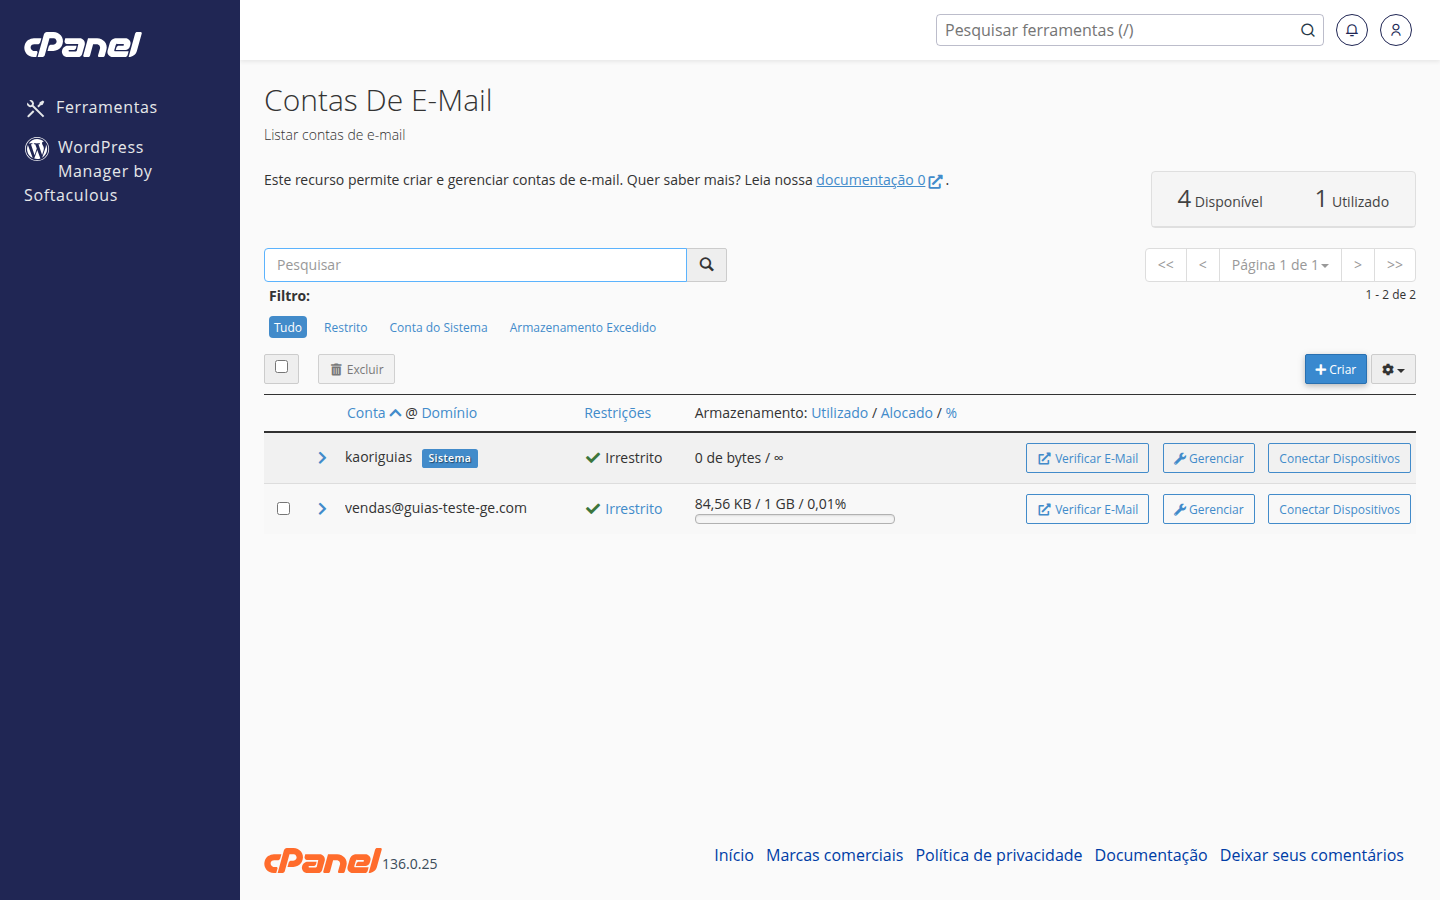
Se quiser ver os alertas chegando sem precisar abrir outro aplicativo, você também pode acessar o Webmail direto pelo navegador e conferir a caixa de entrada:
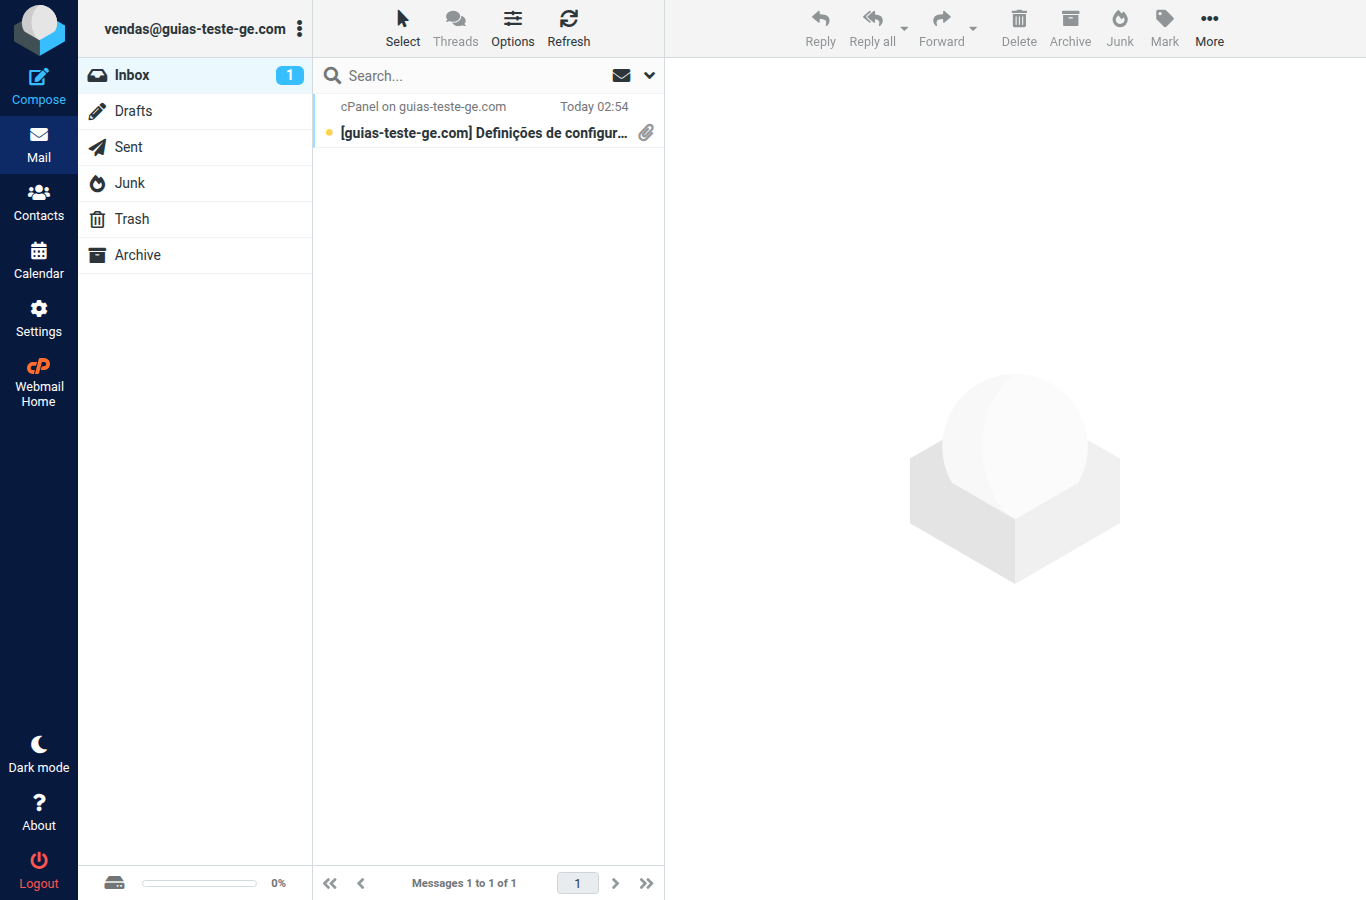
💡 Dica da Sensei: se preferir, configure um encaminhamento desse e-mail profissional para o seu Gmail ou outro e-mail pessoal, assim você recebe os alertas direto onde já costuma olhar todo dia.
Passo 4 — Reforce com limite de tentativas de login
Além do alerta, é importante limitar quantas vezes alguém pode errar a senha seguida. A maioria dos plugins citados no Passo 1 já faz isso automaticamente (bloqueio temporário do IP após X tentativas erradas) — vale conferir se essa opção está ativa nas configurações, geralmente numa aba chamada "Login Security" ou "Brute Force Protection".
Passo 5 — Considere ativar a verificação em duas etapas (2FA)
Se o seu plugin tiver essa opção, ativar a autenticação em duas etapas é o próximo nível de proteção: mesmo que alguém descubra sua senha, ainda vai precisar de um segundo código (geralmente gerado no seu celular) para conseguir entrar. É simples de configurar e faz toda a diferença.
Pronto! E agora?
A partir de agora, qualquer tentativa estranha de login vai cair direto na sua caixa de entrada. Você não precisa monitorar nada manualmente — só dar uma olhada de vez em quando nos alertas recebidos. Se algum dia notar um volume muito grande de tentativas ou algo que te deixe em dúvida, fique à vontade para abrir um chamado com o nosso suporte pelo painel.gehost.com.br — a gente ajuda a entender o que está acontecendo.
🥋 Sensei diz: segurança não é sobre nunca ser testado — é sobre estar sempre preparado. Com os alertas ativos, você já está um passo à frente!