
Como identificar tentativas de invasão nos logs de acesso do seu site 🥋
Oi! Aqui é a Sensei da GeHost. Sabe aquela sensação de "será que alguém está tentando mexer no meu site"? Ela é mais comum do que parece — a internet inteira é varrida o tempo todo por robôs testando portas e senhas em milhares de sites, o seu incluso. A boa notícia é que isso quase sempre fica registrado nos logs de acesso, e com um pouco de prática dá pra reconhecer os sinais. Vamos aprender juntos, com calma, do jeito simples. 😊
Antes de mais nada: ter tentativas de acesso nos logs é NORMAL e não significa que seu site foi invadido — significa só que alguém bateu na porta e, na grande maioria das vezes, não conseguiu entrar. O importante é saber reconhecer quando o volume ou o padrão foge do normal.
1. Onde encontrar os logs de acesso
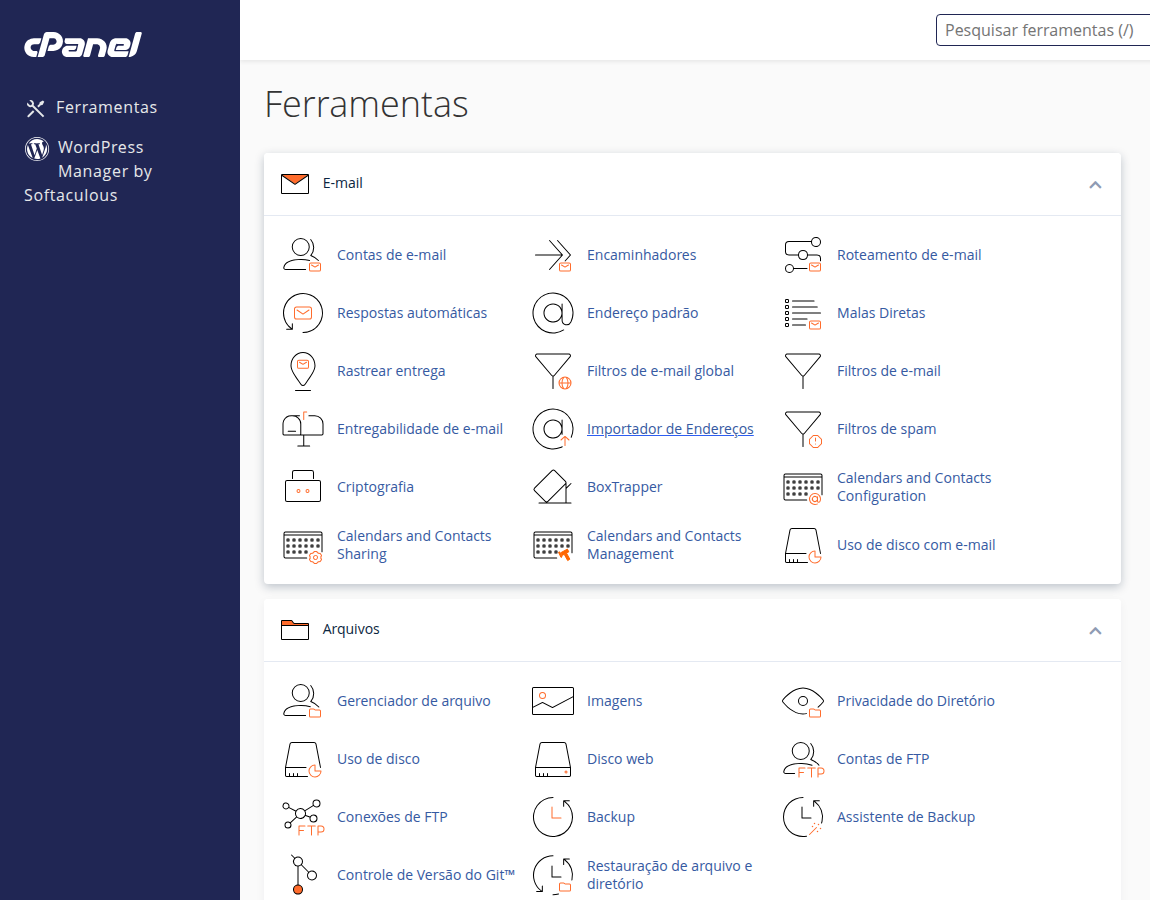
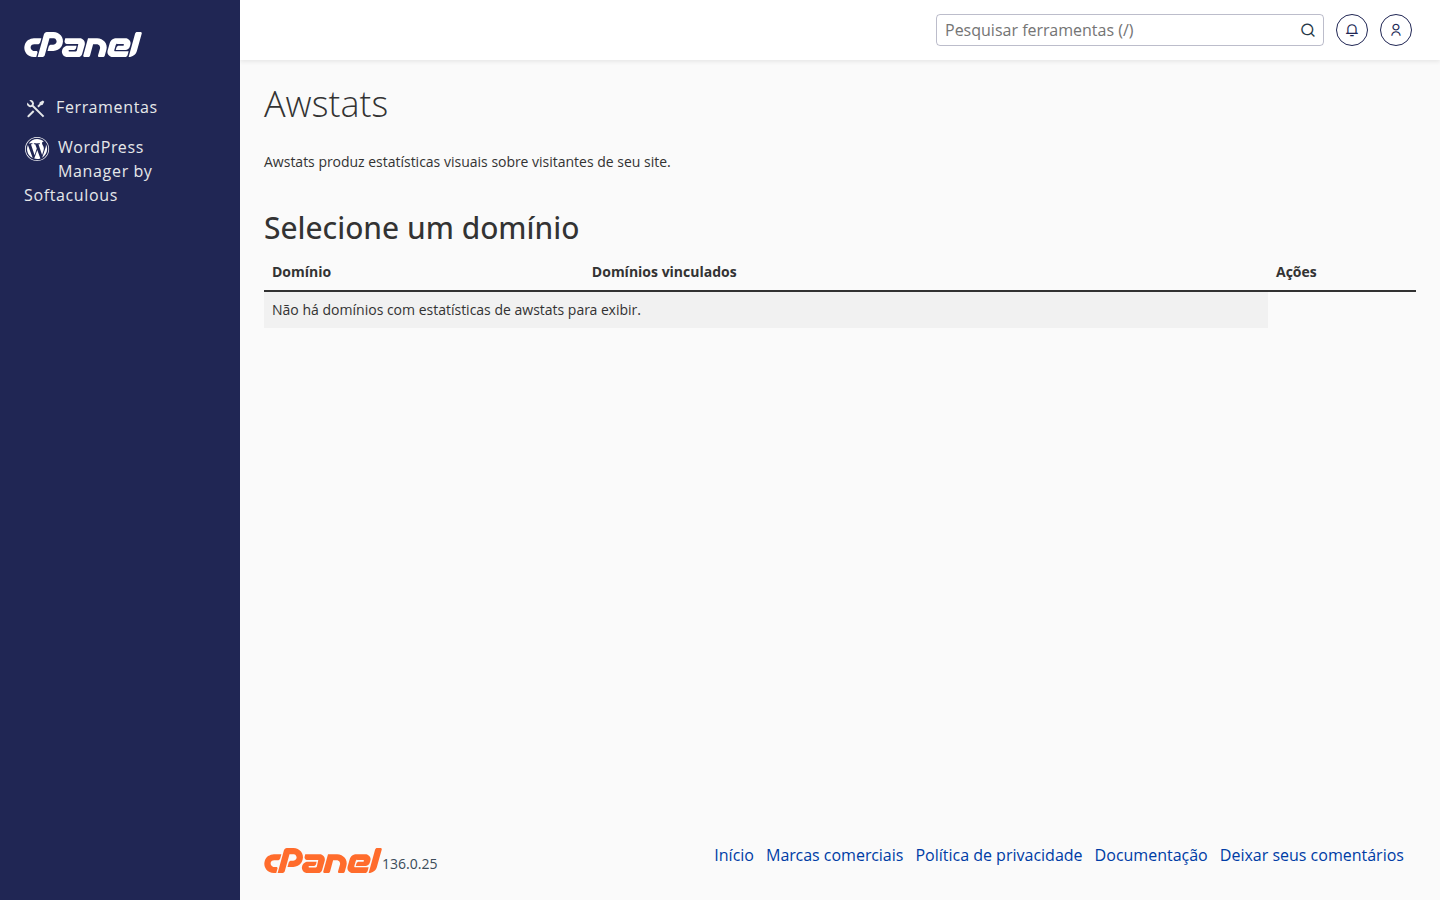
Dentro do seu painel cPanel (acesse por painel.gehost.com.br), os registros de visitas e acessos ficam em duas ferramentas principais:
- Métricas / Awstats — um resumo visual de quem visitou seu site, de onde e quantas vezes.
- Raw Access Logs (Logs de Acesso Brutos) — o registro linha a linha de cada requisição feita ao seu site, o mais detalhado.
2. Os sinais que merecem sua atenção
Não precisa decorar nada técnico — só ficar de olho nestes padrões:
- Muitas tentativas de login em sequência. Se você usa WordPress ou outro sistema com tela de login, e vê o mesmo endereço tentando acessar
wp-login.php,xmlrpc.phpou/admindezenas ou centenas de vezes seguidas, é um robô testando senhas (o famoso "força bruta"). - Muitos erros 404 em sequência rápida. Se aparecem várias requisições buscando páginas que não existem (tipo
/wp-config.bak,/.env,/backup.zip), é alguém procurando arquivos sensíveis esquecidos. - URLs estranhas, com código dentro. Trechos como
SELECT,UNION,<script>ou símbolos como' OR 1=1no meio do endereço são tentativas de injeção — golpes automatizados testando falhas. - Picos repentinos de acesso fora do padrão normal do seu site — muito volume em pouquíssimo tempo, sem relação com uma campanha ou divulgação que você tenha feito.
- User-agents genéricos ou vazios (o "nome" do navegador/robô que fez a visita) — visitantes de verdade quase sempre têm um navegador identificável; ferramentas automatizadas de ataque, às vezes não.
💡 Dica da Sensei: um jeito rápido de bater o olho é abrir o Raw Access Log e procurar (Ctrl+F) por termos comologin,admin,.env,wp-configouSELECT. Se aparecerem várias vezes seguidas vindas do mesmo endereço, é sinal de alerta.
3. O que fazer se encontrar algo suspeito
- Não entre em pânico. Tentativa não é invasão — é o robô batendo na porta e, provavelmente, não entrando.
- Troque a senha do seu painel, do e-mail e do administrador do site (ex.: WordPress), especialmente se ela for simples ou repetida em outros lugares.
- Verifique se algo mudou no site sem você ter feito — arquivos novos, plugins desconhecidos, usuários administradores que você não criou.
- Fale com a gente. Se você tiver plano de manutenção ativo, nosso time analisa os logs a fundo e reforça a segurança pra você. Se não tiver, também dá pra contratar — é só chamar o suporte pelo painel.gehost.com.br que a gente te orienta certinho.
4. Como reduzir as tentativas no dia a dia
- Use senhas fortes e diferentes em cada serviço (painel, e-mail, administrador do site).
- Mantenha seu site, tema e plugins sempre atualizados — boa parte dos ataques explora versões antigas com falhas já conhecidas.
- Sempre que possível, ative autenticação em duas etapas nas ferramentas que você usa.
- Evite deixar arquivos de backup ou de configuração (tipo
.zip,.bak,.env) soltos dentro das pastas públicas do site.
🛡️ Todo plano GeHost já vem com e-mail profissional incluso e nosso time acompanhando a infraestrutura por trás — mas a parte do "portão da frente" (senha, atualizações, plugins) é sempre uma parceria entre você e a gente. Qualquer dúvida ao olhar seus logs, é só chamar — a gente lê com você. 🙏