
Como Configurar HSTS para Forçar Conexões Seguras no Seu Domínio
Olá, amigo(a) GeHost! 🌟 Seja bem-vindo(a) ao nosso Guia de Segurança Digital com a Sensei da GeHost! Hoje vamos aprender juntos como configurar o HSTS — uma ferramenta poderosa que garante que todos os acessos ao seu site sejam feitos apenas por conexões seguras (HTTPS).
Imagine o HSTS como um "guardião de segurança" que diz ao navegador: "Não me visite por HTTP — só por HTTPS, por favor!" Isso evita que hackers tentem roubar dados ou redirecionar visitantes para sites falsos. 🛡️
Seu site já tem SSL? Ótimo! Agora vamos torná-lo ainda mais seguro com HSTS. Vamos lá, passo a passo:
Passo 1: Verifique se seu site já usa HTTPS
Antes de ativar o HSTS, certifique-se de que seu domínio já está protegido por um certificado SSL válido. Você pode verificar isso acessando seu site com https:// no início (ex: https://seusite.com.br).
Se o navegador mostra um cadeado verde, está tudo certo! Se não, ative o SSL primeiro pelo painel do cPanel.
Dica da Sensei: O HSTS só funciona corretamente quando o certificado SSL está ativo e funcionando.
Passo 2: Acesse o Editor de Arquivos do cPanel
Entre no seu cPanel com suas credenciais (usuário e senha). Após o login, você verá a tela principal do painel.
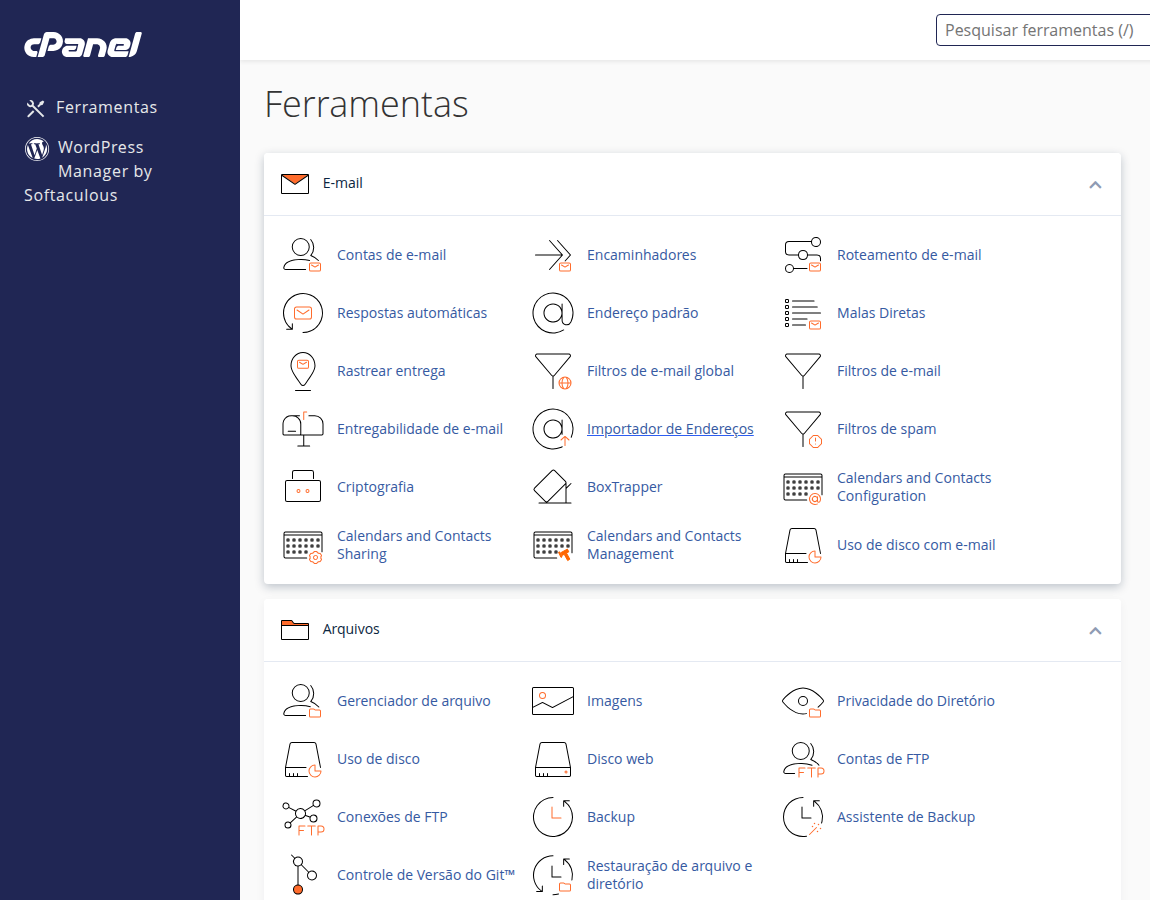
Na seção Arquivos, clique em Gerenciador de Arquivos.
Passo 3: Acesse o arquivo .htaccess
No Gerenciador de Arquivos, navegue até a pasta principal do seu site, geralmente chamada public_html ou www.
Procure por um arquivo chamado .htaccess. Ele pode não aparecer à primeira vista — então, certifique-se de que está marcada a opção Mostrar arquivos ocultos (como arquivos com ponto no início).
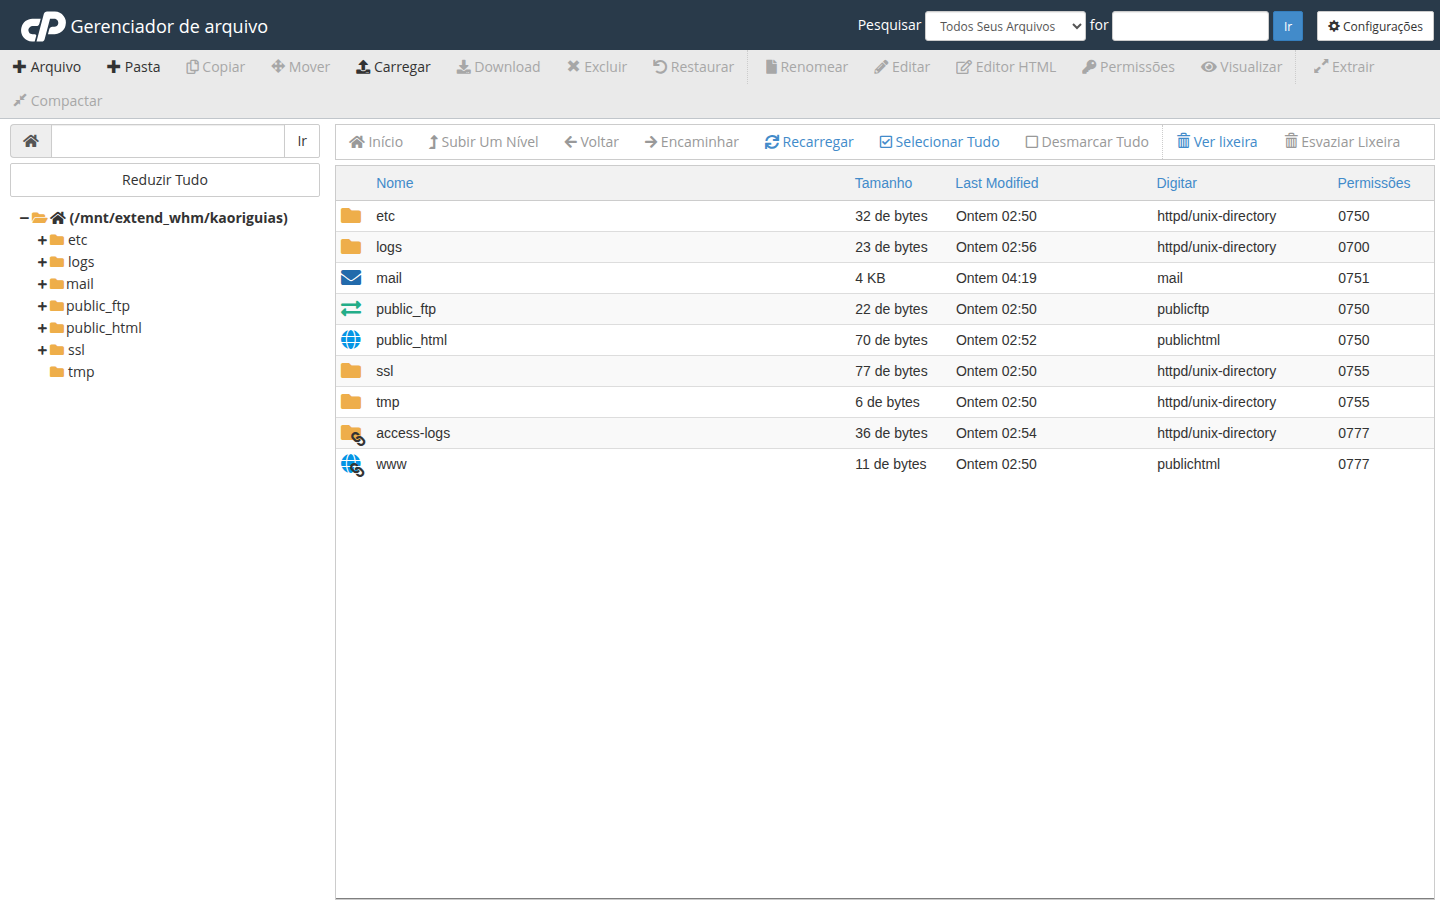
Passo 4: Edite o .htaccess para ativar o HSTS
Clique com o botão direito no arquivo .htaccess e selecione Editar.
Selecione o editor de texto (geralmente "Editor de texto simples") e, no final do arquivo, adicione esta linha:
Header always set Strict-Transport-Security "max-age=31536000; includeSubDomains; preload"Essa linha diz ao navegador: "Segure-se no HTTPS por um ano (31536000 segundos), incluindo subdomínios, e se prepare para ser incluído em listas de segurança do mundo todo." 🌍
Dica da Sensei: O valor max-age=31536000 equivale a 1 ano. Você pode ajustar para menos (ex: 604800 para 1 semana), mas quanto mais tempo, mais seguro — desde que você tenha certeza de que tudo está funcionando bem!
Passo 5: Salve as alterações
Após colar a linha, clique em Salvar (ou "Salvar Arquivo") no editor.
Seu site agora está pronto para forçar conexões seguras via HSTS!
Passo 6: Teste a configuração
Abra seu navegador e tente acessar seu site com http:// (ex: http://seusite.com.br).
Se tudo estiver certo, o navegador automaticamente redirecionará para https:// — e você verá o cadeado verde!
Atenção da Sensei: Após ativar o HSTS, o navegador vai lembrar da segurança por muito tempo. Se você precisar desativar, será necessário esperar o tempo definido (ex: 1 ano) ou usar um navegador novo.
Conclusão: Segurança em ação!
Parabéns, guerreiro(a) da segurança digital! 🎉 Com apenas alguns cliques, você tornou seu domínio mais seguro, protegendo seus visitantes e sua reputação.
Se tiver dúvidas, só chamar a Sensei da GeHost — estamos aqui para te ajudar, sempre com um sorriso e um café virtual. ☕
Até a próxima dica segura!