
Como restaurar um site após uma invasão usando um backup limpo
Respira. Eu sei que ver o seu site fora do ar, com uma página estranha no lugar ou aquele aviso de "site inseguro" é assustador — mas se você tem um backup limpo (de antes da invasão), a boa notícia é que dá pra reverter isso com calma e método. Vamos passo a passo, do jeito que eu explicaria pra qualquer cliente, sem pressa e sem pular etapa.
Regra de ouro: nunca restaure "por cima" sem antes trocar as senhas e confirmar que o backup é mesmo de antes do ataque. Restaurar um backup já contaminado é como trocar a fechadura e devolver a cópia da chave pro invasor.
Passo 1 — Confirme que o backup é realmente "limpo"
Antes de restaurar qualquer coisa, você precisa ter certeza da data. Um backup "limpo" é aquele feito antes do site ser comprometido — se você restaurar um backup que já estava infectado, o problema volta.
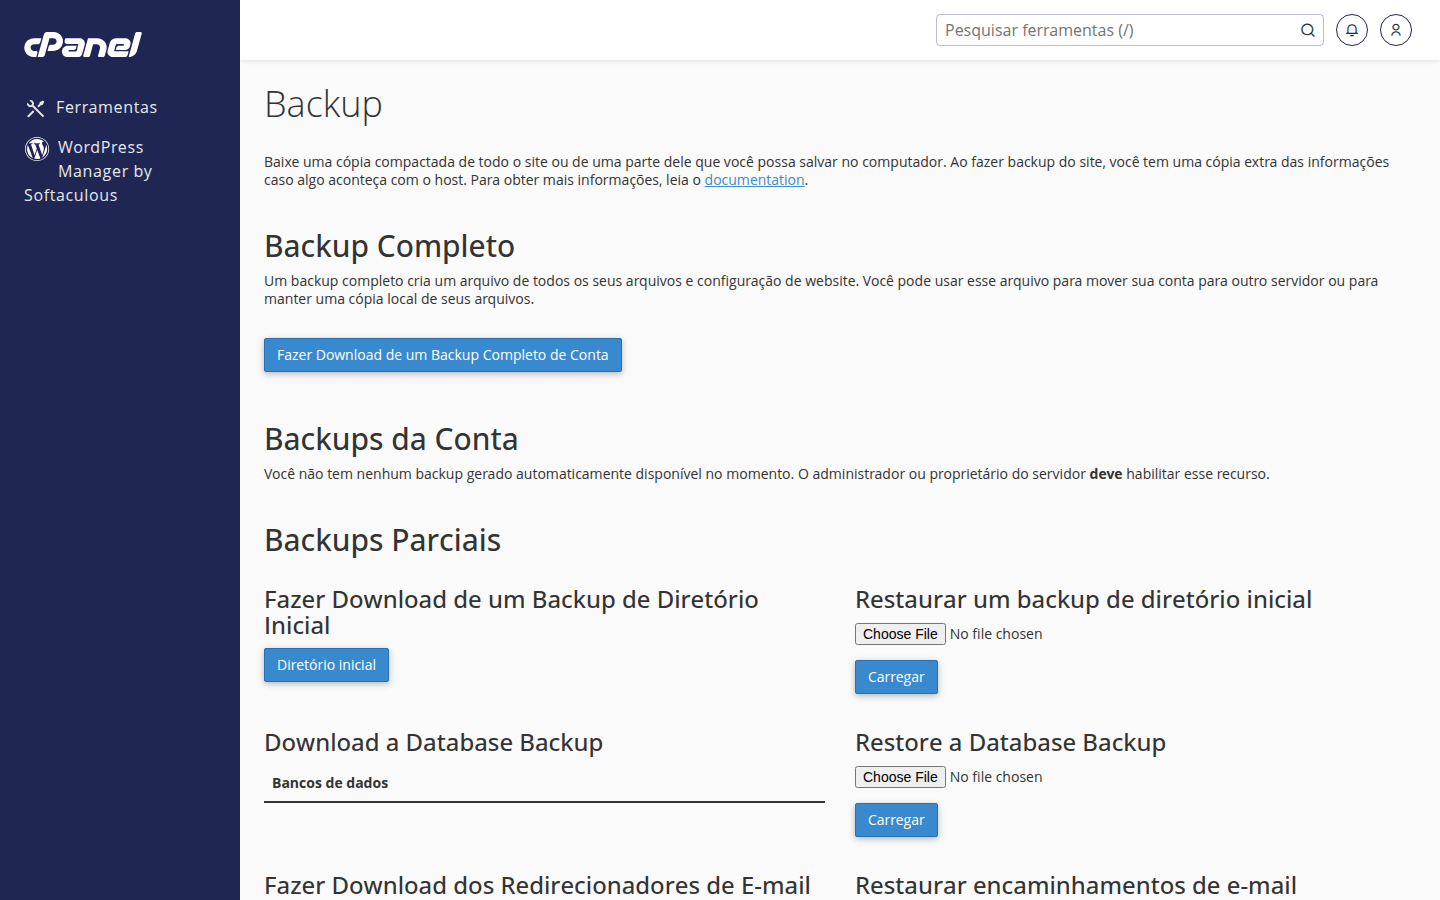
- Verifique a data de geração do backup no cPanel, na tela de Backup.
- Se não tiver certeza de qual é o mais antigo backup "são", prefira o mais antigo disponível e depois vá atualizando o conteúdo manualmente (posts, produtos etc.) com cuidado.
- Na dúvida sobre qual backup usar, fale com o suporte pelo painel.gehost.com.br antes de restaurar — eles te ajudam a identificar o ponto certo.
Passo 2 — Troque TODAS as senhas antes de restaurar
Esse passo é tão importante que vem antes da restauração em si. Se o invasor conseguiu acesso, ele pode ter guardado suas senhas antigas em algum lugar. Troque:
- Senha do cPanel;
- Senha do banco de dados (em Bancos de Dados MySQL);
- Senha de FTP, se você usa contas de FTP separadas;
- Senha de administrador do seu site (WordPress, Joomla, ou o sistema que você usa).
Dica da Sensei: use senhas diferentes em cada lugar. Se uma vazar, as outras continuam seguras.
Passo 3 — Restaure os arquivos do site
Com o backup limpo identificado e as senhas já trocadas, é hora de trazer os arquivos de volta. Você pode:
- Usar a opção de Backup Completo ou backup parcial de diretório na tela de Backup do cPanel, restaurando por cima da pasta atual (geralmente public_html);
- Ou, se preferir mais controle, apagar o conteúdo suspeito pelo Gerenciador de Arquivos e enviar os arquivos limpos manualmente.
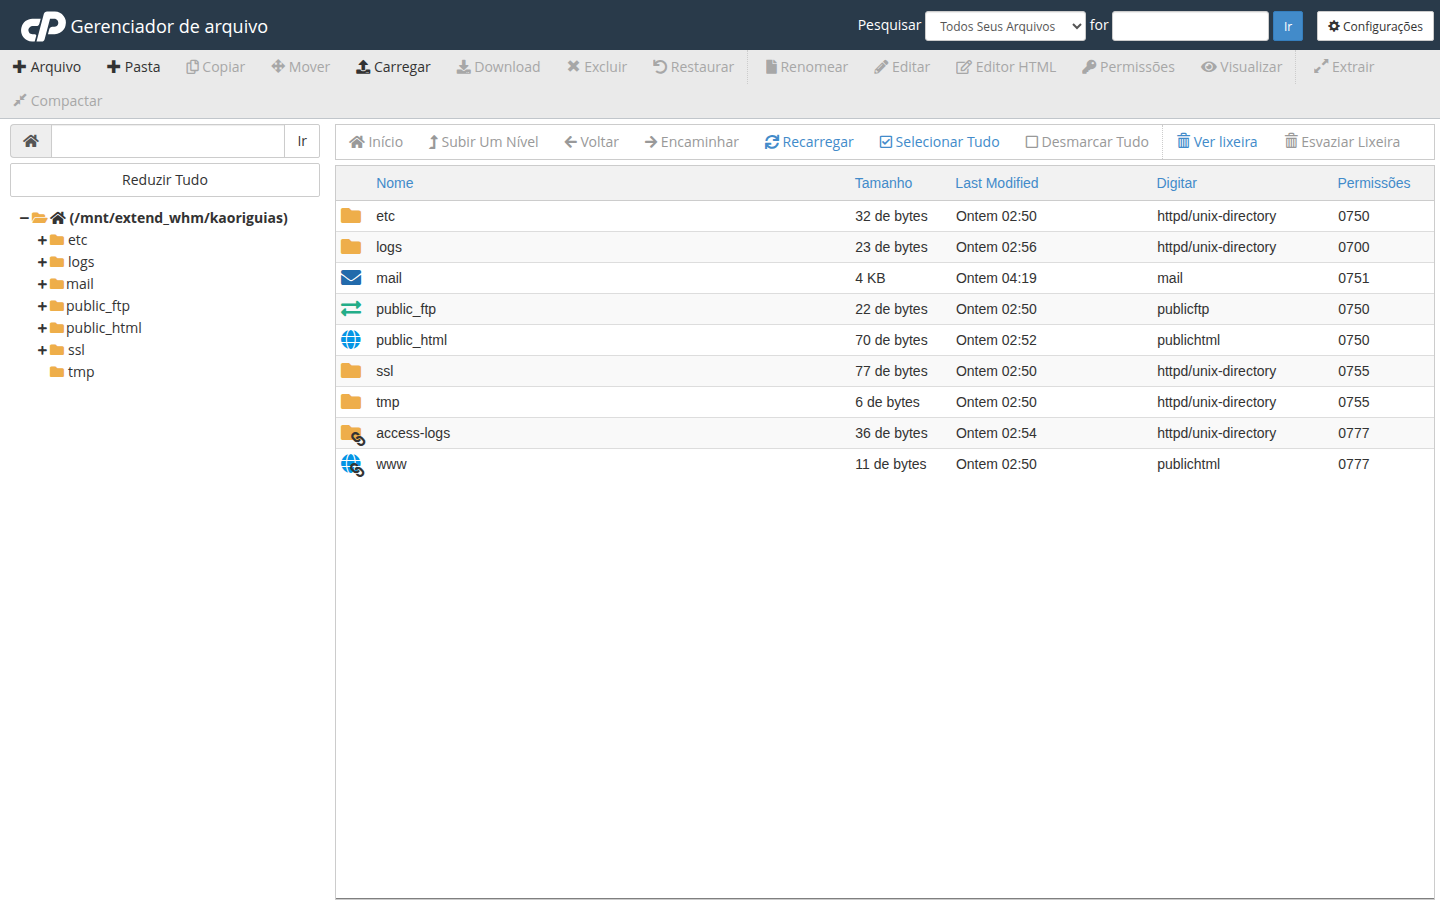
Atenção: antes de apagar qualquer coisa, se possível, baixe uma cópia da versão "infectada" para o seu computador (fora do servidor). Assim você preserva evidências, caso precise investigar depois o que foi explorado.
Passo 4 — Restaure o banco de dados
Se o seu site usa banco de dados (é o caso da maioria dos sites em WordPress, por exemplo), restaure também o banco correspondente ao mesmo ponto no tempo do backup de arquivos escolhido, na tela Bancos de Dados MySQL ou pela opção de backup parcial de banco de dados no cPanel. É importante que arquivos e banco sejam do mesmo período, para evitar inconsistência entre conteúdo e estrutura do site.
Passo 5 — Reemita o certificado SSL, se necessário
Depois de restaurar, é uma boa prática conferir se o certificado SSL do seu domínio continua ativo e válido — algumas invasões mexem em arquivos de configuração que podem afetar isso.
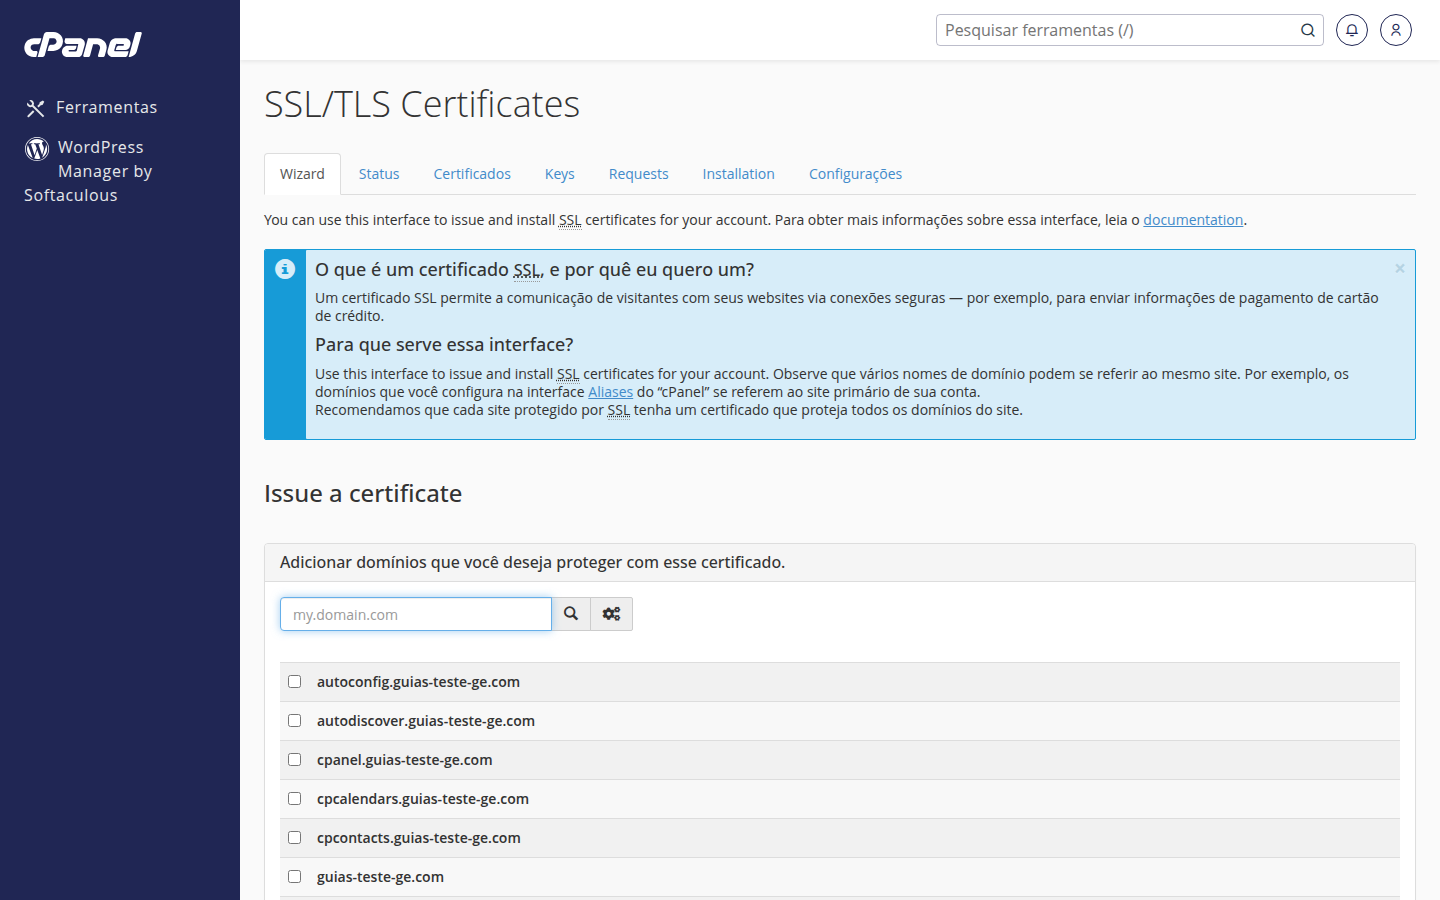
Se o cadeado não aparecer corretamente no navegador após a restauração, você pode reemitir o certificado direto por essa tela. Se tiver dúvida em algum ponto, o suporte pelo painel te orienta.
Passo 6 — Atualize tudo antes de anunciar que voltou ao ar
A maioria das invasões explora uma falha conhecida em um sistema, tema ou plugin desatualizado. Antes de considerar o trabalho concluído:
- Atualize o CMS (WordPress, etc.) para a versão mais recente;
- Atualize todos os plugins e temas;
- Remova plugins ou temas que você não usa mais — eles são portas abertas sem necessidade;
- Se algum plugin específico foi a porta de entrada, considere substituí-lo por uma alternativa mais confiável.
Passo 7 — Fique de olho nos dias seguintes
Depois de restaurado, monitore o site por alguns dias: confira as Métricas de acesso no cPanel para ver se há tráfego estranho, e revise periodicamente se novos arquivos suspeitos aparecem no Gerenciador de Arquivos.
Dica final da Sensei: guarde o hábito de manter backups recentes e regulares — é a diferença entre "resolvido em minutos" e "resolvido em dias". Se tiver qualquer dúvida durante o processo, não hesite em acionar o suporte pelo painel.gehost.com.br. Você não precisa passar por isso sozinho(a). 🌱