
Como proteger a página de login do WordPress contra ataques de força bruta
Olá! Aqui é a Sensei da GeHost 🥋 Hoje vou te ensinar a blindar a porta de entrada do seu WordPress: a página de login. Isso é o famoso ataque de força bruta — um robô tentando adivinhar seu usuário e senha, testando combinação atrás de combinação, milhares de vezes, até acertar. Parece assustador, mas com alguns ajustes simples você fecha essa porta com chave de ouro. Vamos juntos, passo a passo?
O que é um ataque de força bruta?
É quando um programa automatizado bate na sua tela de login (geralmente em seusite.com/wp-login.php) repetidas vezes, tentando usuários e senhas comuns até encontrar um que funcione. Quanto mais fraca a "porta", mais fácil o arrombamento. A boa notícia: a maioria desses ataques é genérica e burra — basta você não ser um alvo fácil.
Antes de começar: faça um backup
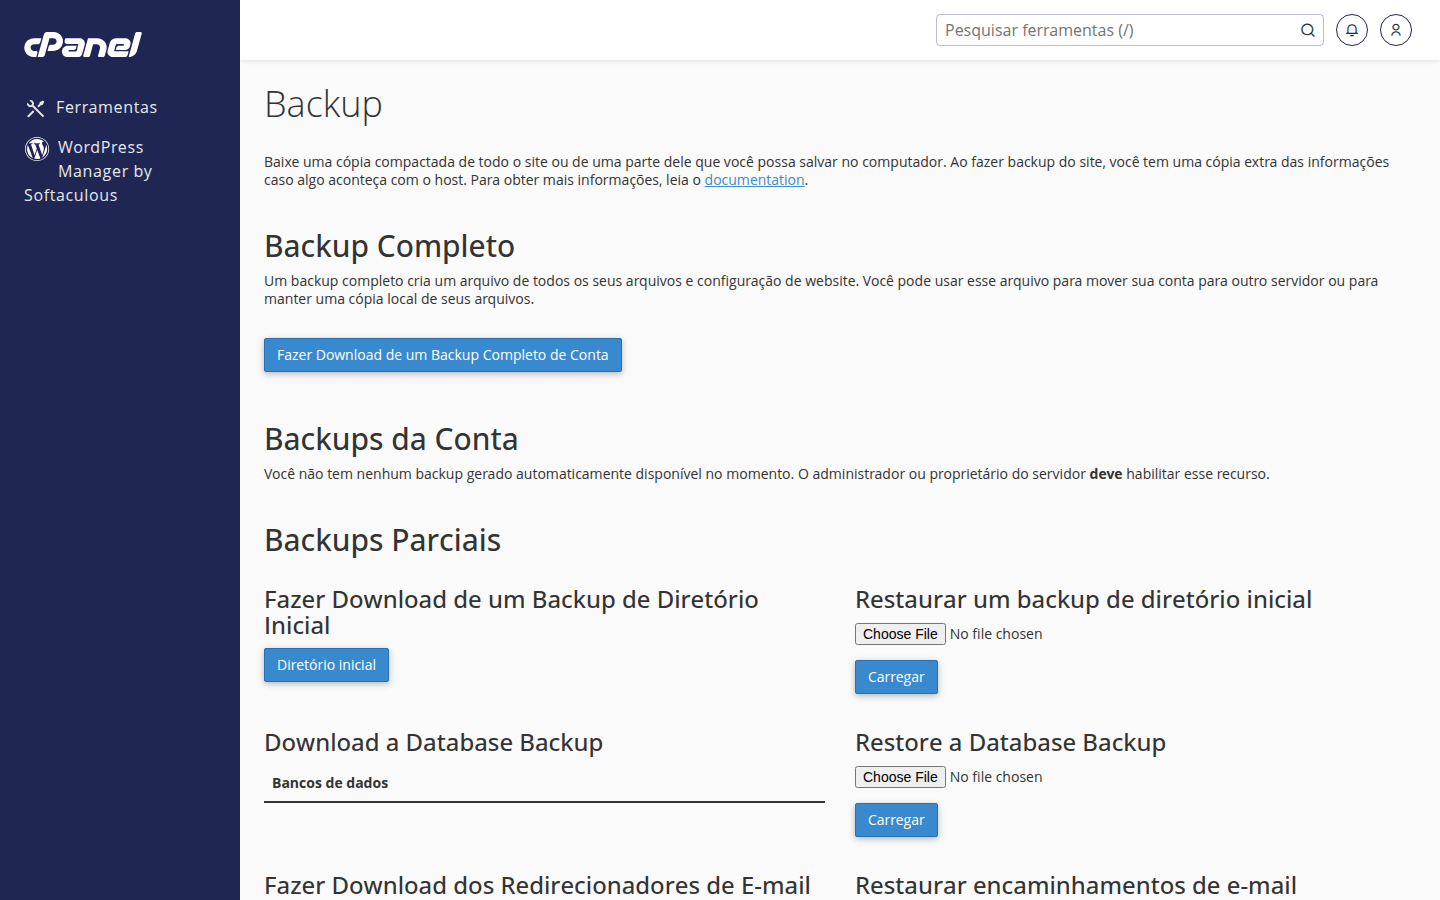
Sempre que for mexer em arquivos como o .htaccess ou instalar plugins novos, é uma boa prática ter um backup recente à mão, por segurança. Se o seu plano de hospedagem tiver essa opção disponível no painel, gere um backup antes de seguir os próximos passos.
Passo a passo para proteger seu login
-
Nunca use "admin" como usuário.
Se o seu site ainda tem um usuário chamado
adminouadministradorcom poderes totais, crie um novo usuário administrador com um nome único e, depois, exclua (ou rebaixe) o antigo. Metade da "adivinhação" de um robô já cai por terra sem o usuário padrão. -
Use uma senha realmente forte.
Combine letras maiúsculas, minúsculas, números e símbolos, com pelo menos 12 caracteres, e evite palavras óbvias (nome do site, datas, "123456" etc.). Um gerenciador de senhas te ajuda a criar e guardar senhas fortes sem precisar decorar nada.
-
Instale um plugin de limite de tentativas de login.
Plugins como Limit Login Attempts Reloaded ou WP Login LockDown bloqueiam temporariamente o IP depois de algumas tentativas erradas. É a defesa mais eficaz contra força bruta e leva menos de 5 minutos para configurar.
-
Ative a autenticação em duas etapas (2FA).
Mesmo que alguém descubra sua senha, sem o segundo código (gerado por um app como Google Authenticator) ele não entra. Existem plugins gratuitos de 2FA para WordPress — é uma das proteções mais fortes que existem hoje.
-
Restrinja o acesso à tela de login por IP (opcional, para quem tem IP fixo).
Se você sempre acessa o painel do mesmo lugar (escritório, casa com IP fixo), pode restringir o acesso ao
wp-login.phpe aowp-adminapenas para o seu IP, editando o arquivo.htaccesspelo Gerenciador de Arquivos do cPanel. Se tiver dúvida em editar esse arquivo, nosso suporte pode te orientar.
-
Mantenha WordPress, tema e plugins sempre atualizados.
Grande parte das invasões não acontece pela força bruta em si, mas por falhas conhecidas em versões desatualizadas. Atualize sempre que houver uma versão nova disponível.
-
Considere um plugin de segurança completo.
Plugins como Wordfence ou iThemes Security reúnem várias dessas proteções (firewall, bloqueio de IP, 2FA, alertas) em um só lugar, com configuração guiada.
💡 Dica da Sensei: troque a senha do WordPress periodicamente e nunca reutilize a mesma senha do seu e-mail ou do painel de hospedagem. Cada porta merece sua própria chave!
💡 Dica da Sensei: se você recebe muitos avisos de tentativas de login estranhas, isso é normal na internet — o importante é que elas continuem sendo apenas "tentativas".
Ficou com alguma dúvida?
Se precisar de ajuda para editar o .htaccess, instalar um plugin de segurança ou configurar o 2FA, é só chamar nosso suporte — estamos aqui para deixar seu site tranquilo e seguro. Até a próxima aula! 🥋