
Como bloquear tentativas de invasão por força bruta na sua hospedagem
Olá! Aqui é a Sensei da GeHost 🥋. Hoje vamos falar sobre um assunto que preocupa (com razão!) muita gente: os famosos ataques de força bruta — quando um robô mal-intencionado fica tentando adivinhar sua senha, testando combinação atrás de combinação, até conseguir (ou desistir).
Você já deve ter ouvido falar do fail2ban, uma ferramenta muito usada para bloquear automaticamente esse tipo de tentativa. Vou te explicar como ela funciona e, o mais importante, o que você pode fazer de verdade dentro da sua conta de hospedagem para ficar protegido.
O que é o fail2ban, afinal?
O fail2ban é um programa que roda diretamente no servidor (no nível de sistema operacional). Ele fica de olho nos logs de acesso e, quando detecta várias tentativas de login erradas vindas do mesmo lugar em pouco tempo, bloqueia automaticamente aquele acesso por um período. É uma ferramenta poderosa — mas ela exige acesso root/SSH ao servidor para ser instalada e configurada.
Ponto importante: os planos de hospedagem da GeHost (Econômico, Básico, Médio e Plus) são hospedagem em cPanel, e não incluem acesso root ou VPS. Isso significa que você, cliente, não instala nem configura o fail2ban diretamente — quem cuida da proteção no nível do servidor é a equipe técnica da GeHost. Nada de mãos na terra por aqui: você foca no que importa pro seu site! 😉
Mas calma, isso não deixa você desprotegido nem de mãos atadas. Existem várias camadas de segurança que você mesmo pode reforçar agora mesmo, direto no seu painel cPanel. Vamos a elas!
Passo 1 — Capriche na senha (a primeira e maior defesa)
A grande maioria dos ataques de força bruta só funciona contra senhas fracas ou repetidas. Então o passo número um, sempre, é:
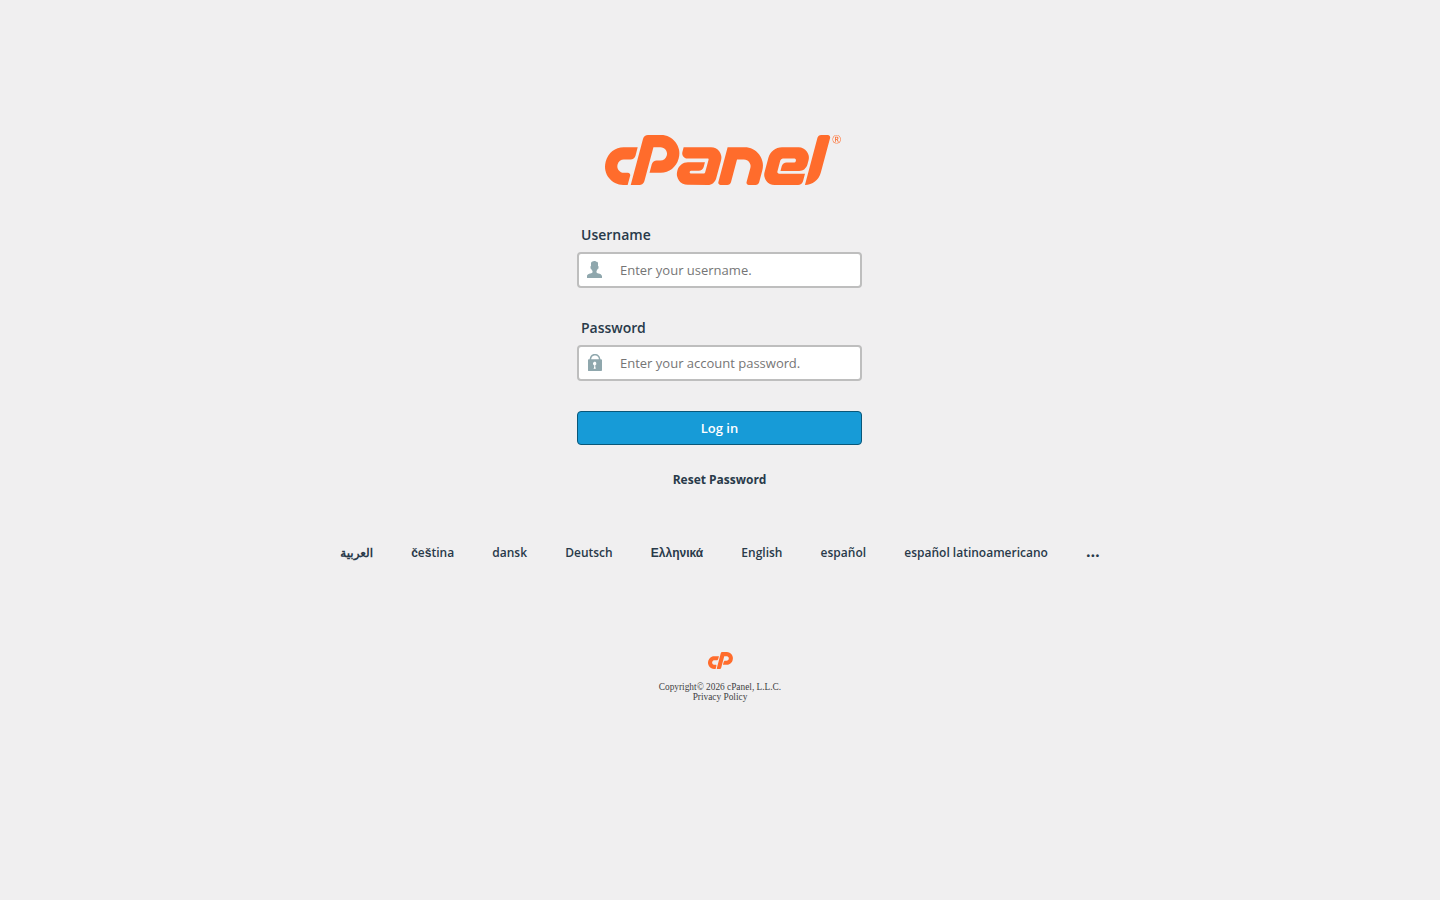
- Acesse o cPanel em painel.gehost.com.br.
- Use uma senha longa, única (nunca reutilize a mesma senha de outro site) e com letras, números e símbolos.
- Troque a senha de tempos em tempos, principalmente se desconfiar de algo estranho.
Dica da Sensei: use um gerenciador de senhas (tipo um "cofre digital") para criar e guardar senhas fortes sem precisar decorar nada. Sua memória agradece!
Passo 2 — Proteja também suas contas de e-mail
Muita gente esquece, mas as contas de e-mail profissional (que já vêm inclusas na sua hospedagem) também são alvo comum de força bruta, já que o e-mail é a porta de entrada para recuperar outras senhas.
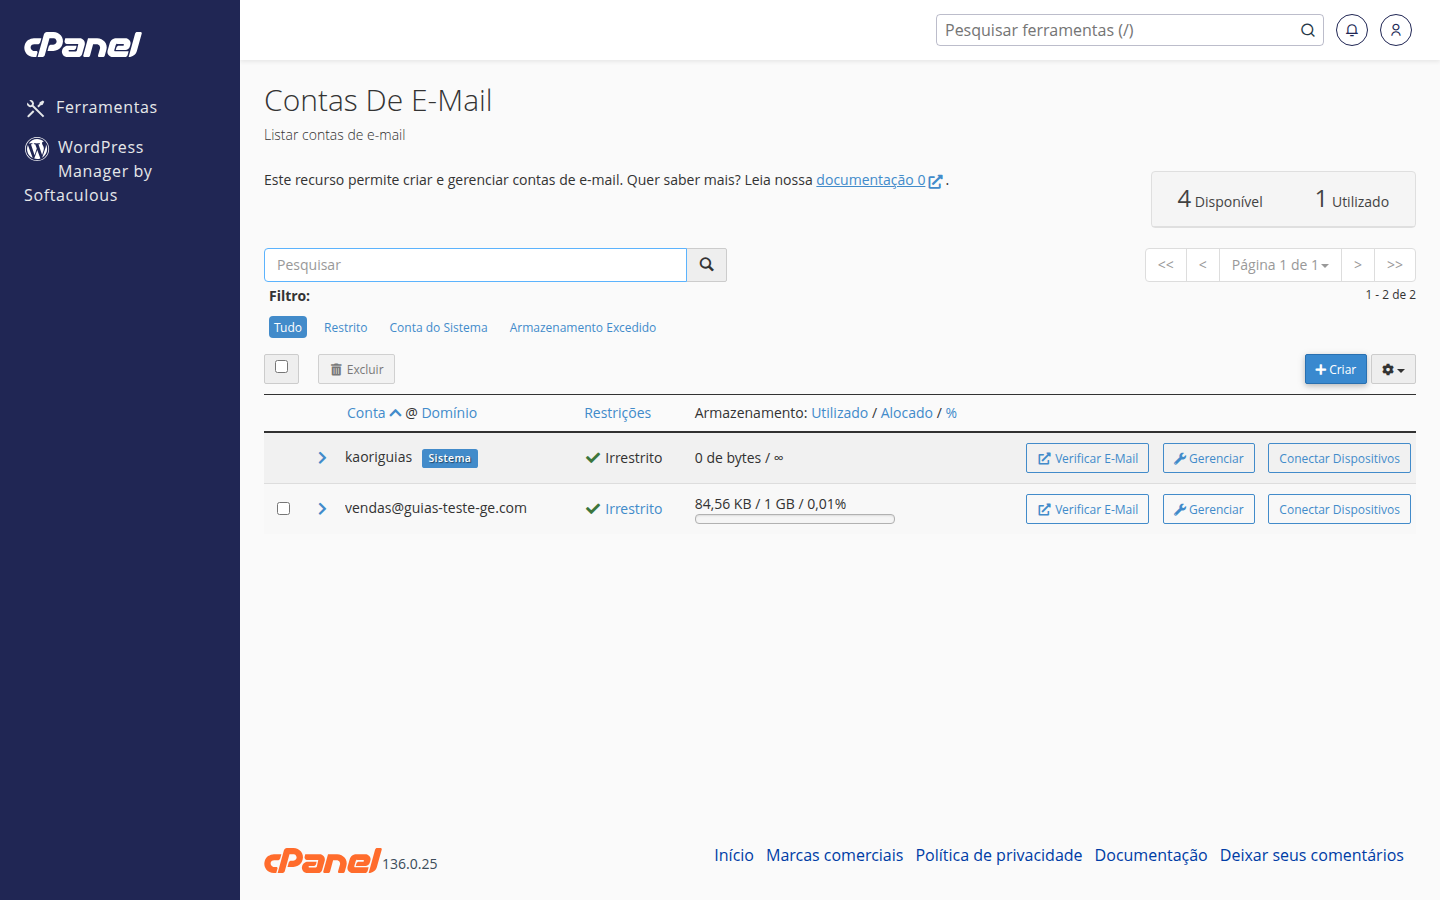
- No cPanel, acesse "Contas de E-mail".
- Confira se cada conta tem uma senha forte e exclusiva.
- Evite senhas óbvias como o nome da empresa ou datas.
Passo 3 — Use a "Privacidade de Diretório" para proteger pastas sensíveis
Se você tem alguma pasta do site que só você acessa (uma área administrativa, por exemplo), pode adicionar uma segunda camada de senha só para aquela pasta. Isso reduz muito a superfície de ataque, já que o invasor precisaria quebrar duas senhas em vez de uma.
- No cPanel, acesse o "Gerenciador de Arquivos".
- Localize a pasta que deseja proteger.
- Procure a opção de privacidade/proteção por senha de diretório disponível no seu painel e defina um usuário e senha adicionais.

Passo 4 — Ative o SSL do seu domínio
Manter seu certificado SSL ativo garante que os dados de login trafeguem de forma criptografada entre você e o servidor, dificultando a interceptação de senhas por terceiros.
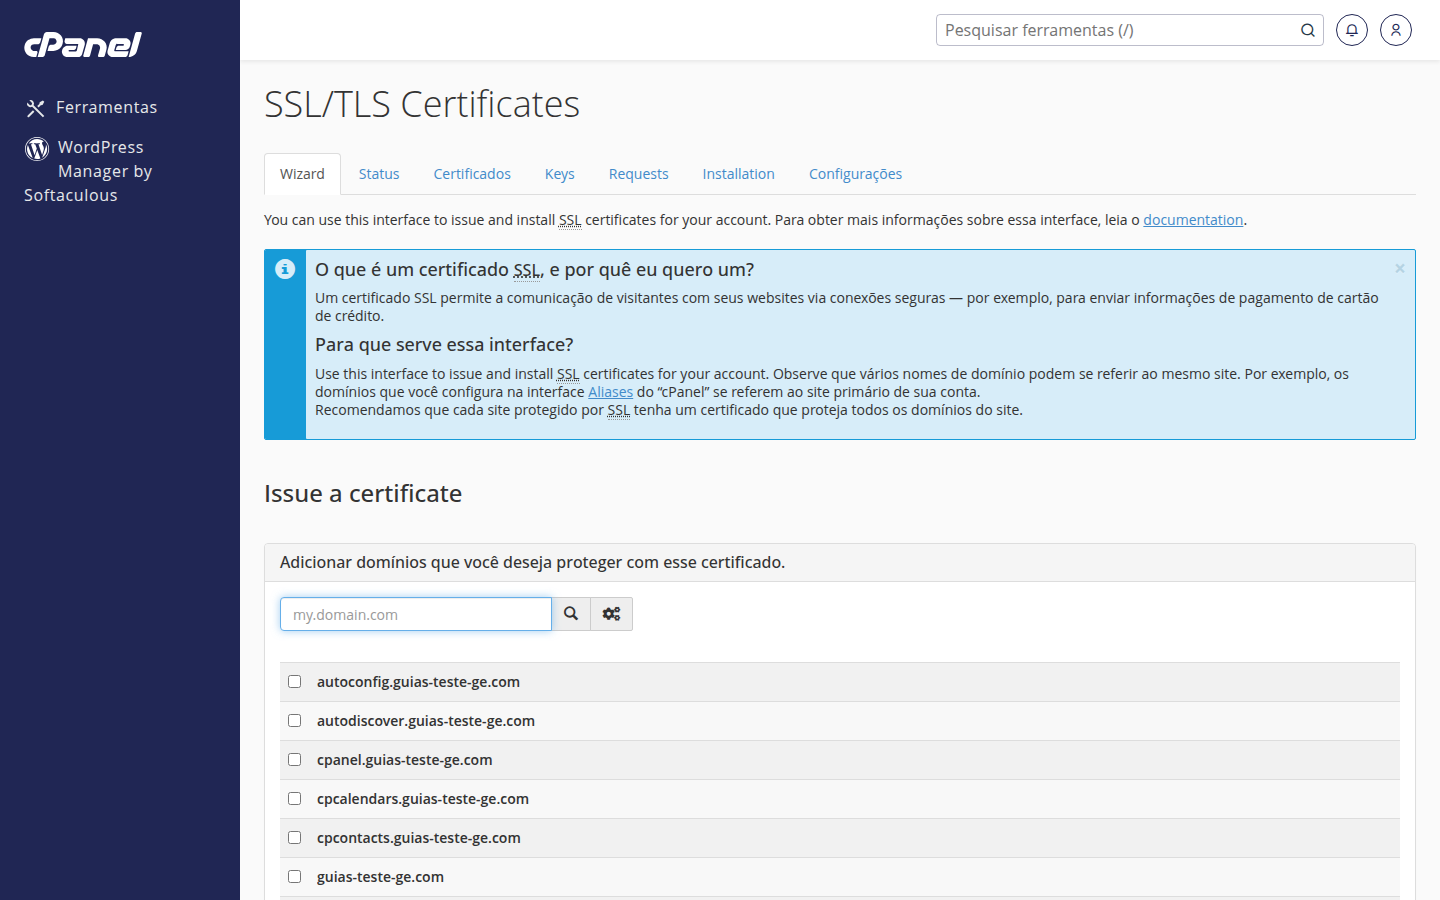
- No cPanel, acesse "SSL/TLS".
- Confirme que o certificado do seu domínio está instalado e válido.
Passo 5 — Fique de olho e não hesite em chamar a gente
- Desconfiou de algo estranho na sua conta (arquivos alterados, e-mails que você não enviou, avisos de login incomum)? Troque a senha imediatamente.
- Se suspeitar que está sofrendo um ataque de força bruta contra seu domínio ou e-mail, abra um chamado no suporte da GeHost. A proteção de servidor (o "fail2ban" do lado de dentro, por assim dizer) já é cuidada pela nossa equipe, mas relatar o que você percebeu nos ajuda a reforçar o bloqueio ainda mais rápido.
Resumindo com carinho: o fail2ban é uma ferramenta de servidor, e essa parte já está nas mãos (bem treinadas) da equipe GeHost. O seu papel, como cliente, é fortalecer as portas que você controla: senhas fortes, e-mails protegidos, SSL ativo e atenção a qualquer sinal estranho. Seguindo esses passos, você já está muito bem blindado! 🛡️