
O que é o fail2ban (e por que ele é o "segurança" que protege sua conta)
Você já deve ter ouvido falar em "tentativa de invasão por força bruta" — é quando alguém (geralmente um robô) tenta adivinhar sua senha testando milhares de combinações seguidas, bem rapidinho, até acertar. O fail2ban é uma das ferramentas que existem justamente para isso: ele fica de olho nesses acessos repetidos e mal-sucedidos e bloqueia o IP que está tentando invadir, antes que ele consiga qualquer coisa.
Bacana, né? Mas antes de te ensinar "como configurar", preciso ser sincero(a) com você — porque aqui na GeHost a gente prefere te explicar direitinho a te empurrar um passo a passo que não bate com a realidade do seu plano. 😊
Por que você (cliente GeHost) não configura o fail2ban direto
O fail2ban é uma ferramenta que roda no nível do servidor, exigindo acesso root/SSH avançado — algo que não faz parte dos planos de hospedagem cPanel da GeHost (Econômico, Básico, Médio e Plus). Isso não é uma limitação ruim: significa que esse tipo de proteção fica sob responsabilidade da equipe técnica que cuida da infraestrutura, não é algo que você precisa (ou consegue) mexer pelo painel.
💡 Dica da Sensei: pensa assim — você não precisa saber trocar o cadeado da portaria do prédio, só precisa saber trancar bem a porta do seu apartamento. A proteção "da portaria" (servidor) é cuidada pelo time; o que está no seu controle é blindar a "porta" da sua conta. E é exatamente disso que vamos falar agora. 🥋
O que VOCÊ pode fazer agora para blindar sua conta contra força bruta
1. Use senhas fortes em tudo — cPanel, e-mail e WordPress
A maioria dos ataques de força bruta só funciona contra senha fraca ou repetida. Use senhas longas (12+ caracteres), com letras maiúsculas, minúsculas, números e símbolos, e nunca reaproveite a mesma senha em vários lugares.
2. Ative a Verificação em Duas Etapas no seu cPanel
Dentro do cPanel existe a opção de Segurança > Verificação em Duas Etapas, que pede um código extra (gerado no seu celular) além da senha para logar. Mesmo que alguém descubra sua senha, não consegue entrar sem esse segundo código — é uma das proteções mais eficazes que existem.
3. Use o "IP Blocker" do cPanel se identificar tentativas suspeitas
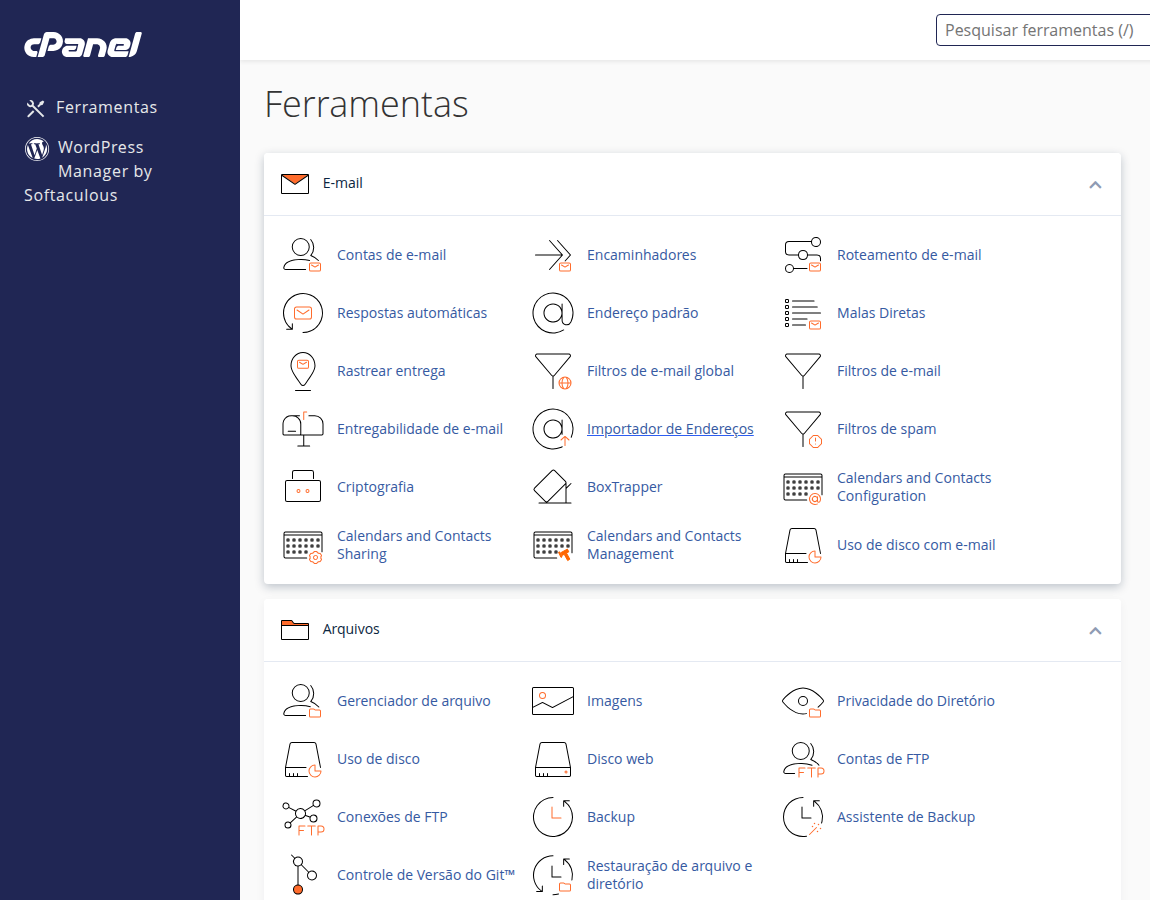
O cPanel tem uma ferramenta chamada IP Blocker (dentro da seção de Segurança, na tela inicial do painel) que permite bloquear manualmente um IP ou faixa de IPs que você percebeu tentando acessar sua conta repetidamente.
4. Site em WordPress? Instale um plugin de proteção de login
Se o seu site usa WordPress, ele é um dos alvos favoritos de robôs de força bruta (tentando acertar o login do /wp-admin). A boa notícia é que existem plugins gratuitos e confiáveis (como Wordfence ou Limit Login Attempts Reloaded) que fazem, na prática, o mesmo trabalho do fail2ban — só que direto na sua instalação WordPress: bloqueiam IPs após várias tentativas erradas, sem você precisar mexer em nada do servidor.
5. Acompanhe as estatísticas de acesso do seu site de vez em quando
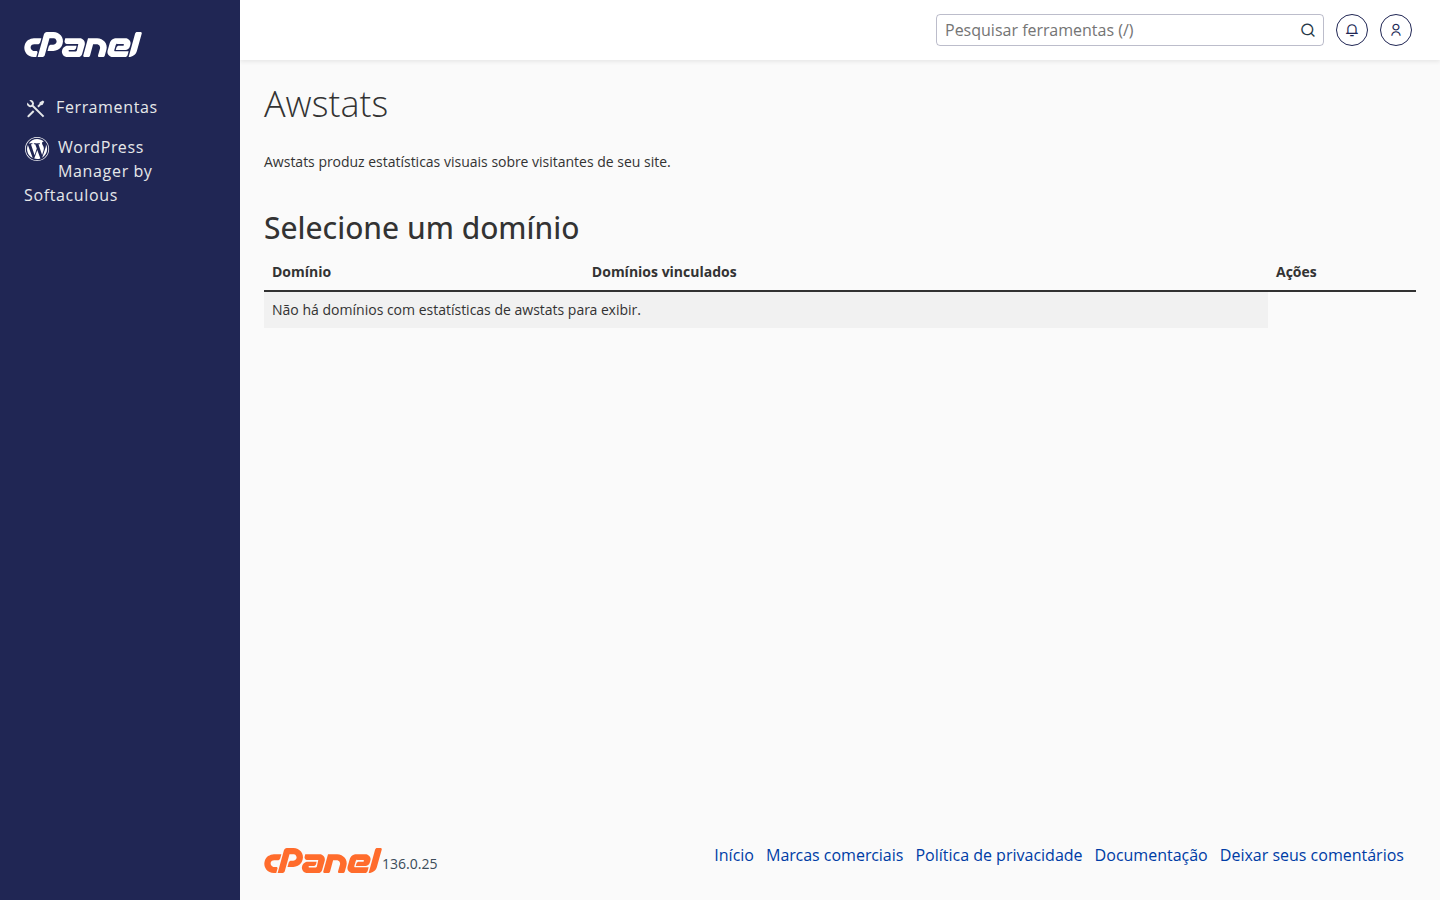
No cPanel, a tela de Métricas mostra o histórico de visitantes do seu domínio. Um volume estranho de acessos vindo de um mesmo lugar, fora do padrão normal, pode ser sinal de que alguém está tentando algo — vale a pena dar uma olhada de tempos em tempos.
Percebeu algo estranho? Fala com a gente
Se você notar tentativas de login muito repetidas, algo travando ou qualquer sinal de acesso indevido, não tente resolver sozinho no escuro: abra um chamado no nosso suporte. A equipe consegue olhar o que está acontecendo no nível do servidor — que é justamente onde vive a proteção tipo fail2ban — e agir por lá.
🥋 Resumo da Sensei: a "portaria" (servidor) já tem gente cuidando; o seu papel é trancar bem a "porta" da sua conta — senha forte, verificação em duas etapas e, se for WordPress, um bom plugin de segurança. Faça isso e você já está muito mais protegido(a) contra força bruta. 💪