
Configurando um Web Application Firewall (WAF) de terceiros para proteger o seu site
Olá! Aqui é a Sensei da GeHost 🥋. Hoje vamos falar de um assunto que deixa qualquer site mais seguro e, de quebra, ainda mais rápido: o Web Application Firewall (WAF), usando como exemplo o serviço mais popular do mercado, o Cloudflare.
Pense no WAF como um segurança na porta da sua loja: ele fica na frente do seu site, analisa quem está tentando entrar e barra visitantes mal-intencionados (bots, tentativas de invasão, ataques automatizados) antes mesmo que eles cheguem à sua hospedagem. O seu conteúdo continua sendo entregue pela GeHost normalmente — o WAF só entra como uma camada extra de proteção.
Dica da Sensei: um WAF de terceiros como o Cloudflare é um serviço independente da sua hospedagem. Ele não substitui os cuidados básicos de segurança (senhas fortes, plugins atualizados, backups), mas trabalha em conjunto com eles.
O que você vai precisar antes de começar
- Acesso ao seu domínio (você precisa poder alterar os servidores DNS dele).
- Acesso ao cPanel do seu plano GeHost, disponível pelo painel.gehost.com.br.
- Uma conta gratuita ou paga no serviço de WAF escolhido (usaremos o Cloudflare como exemplo, por ser o mais usado).
- Um pouco de paciência: propagação de DNS pode levar algumas horas.
Passo 1 — Anote os registros de DNS atuais do seu domínio
Antes de mexer em qualquer coisa, é essencial guardar uma cópia dos registros de DNS que o seu domínio usa hoje (registros A, CNAME, MX, TXT etc.). Isso é o seu "seguro": se algo sair diferente do esperado, você consegue recriar tudo do jeito que estava.
- Acesse o cPanel pelo painel.gehost.com.br.
- Procure a ferramenta Editor de Zona de DNS, dentro do grupo "Domínios".
- Selecione o seu domínio e anote (ou tire um print) de todos os registros listados — principalmente os registros A e MX.
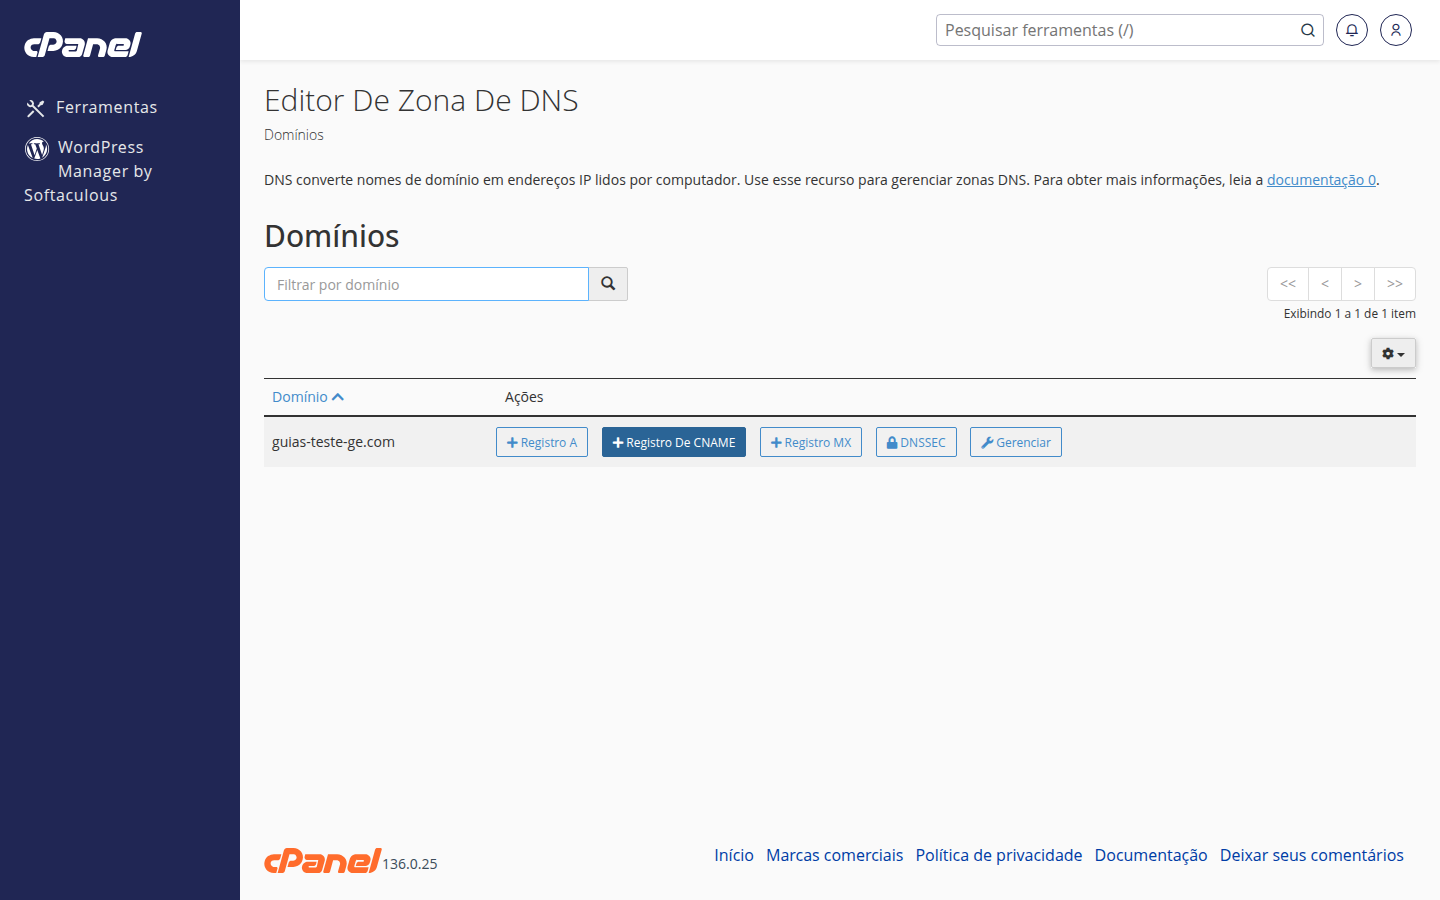
Dica da Sensei: preste atenção especial ao registro MX do seu domínio (ele é o responsável pelo seu e-mail profissional). Você vai precisar recriar esse mesmo apontamento dentro do painel do WAF, senão o seu e-mail pode parar de funcionar.
Passo 2 — Crie sua conta no serviço de WAF (Cloudflare)
- Acesse o site do Cloudflare e crie uma conta gratuita.
- Escolha a opção de adicionar um site e digite o seu domínio (ex.: seudominio.com.br).
- O próprio Cloudflare vai escanear e importar automaticamente os registros de DNS que encontrar no seu domínio. Ainda assim, confira registro por registro comparando com o que você anotou no Passo 1 — esse escaneamento automático pode não pegar 100% dos registros.
Passo 3 — Recrie os registros de DNS corretamente
Esse é o passo mais importante e onde a maioria dos erros acontece. Dentro do painel do Cloudflare:
- O registro A do seu domínio (e do "www") deve apontar para o mesmo endereço que estava no cPanel, com a "nuvem" (proxy) do Cloudflare ativada — é essa nuvem laranja que liga o WAF de fato.
- O registro MX deve ser recriado exatamente igual ao que estava no seu cPanel, e sempre com a nuvem desativada (ícone cinza) — registros de e-mail nunca passam pelo proxy do WAF.
- Registros TXT (como os de verificação de propriedade ou autenticação de e-mail) também devem ser recriados como estavam, sem proxy.
Dica da Sensei: na dúvida sobre um registro, deixe-o com a nuvem desativada (modo "somente DNS"). É melhor um registro sem a proteção do WAF do que um serviço (como e-mail) fora do ar por engano.
Passo 4 — Aponte os servidores DNS do domínio para o Cloudflare
O Cloudflare vai te fornecer dois endereços de "nameservers" (servidores de nome). Esse é o passo que efetivamente "liga a chave" do WAF:
- Acesse o painel onde o seu domínio foi registrado.
- Localize a opção de alterar os servidores DNS (nameservers) do domínio.
- Substitua os servidores atuais pelos dois endereços indicados pelo Cloudflare.
- Salve e aguarde a propagação — o próprio Cloudflare avisa por e-mail quando a mudança é reconhecida.
Dica da Sensei: a propagação de DNS pode demorar de alguns minutos a algumas horas. Durante esse período é normal que alguns visitantes ainda vejam a versão "antiga" do apontamento — não se assuste.
Passo 5 — Ative as proteções do WAF
Com o domínio já apontando para o Cloudflare, é hora de ligar as proteções. Dentro do painel do serviço, procure por opções como:
- Nível de segurança / Security Level: define o quão rigorosa é a análise de visitantes suspeitos.
- Modo "Em construção" ou "Sob ataque": útil para ativar temporariamente se você perceber um pico estranho de acessos.
- SSL/TLS: recomendamos deixar no modo "Completo" (Full), para manter a conexão criptografada também entre o Cloudflare e a sua hospedagem GeHost.
- Regras de firewall (WAF Rules): a maioria dos serviços já vem com regras prontas contra ataques comuns; ative as recomendadas pelo próprio provedor.
Passo 6 — Teste tudo com calma
- Abra o seu site normalmente pelo navegador e confira se ele carrega certinho.
- Envie e receba um e-mail de teste pela sua conta de e-mail profissional, para confirmar que o MX continua funcionando.
- Se o site usa formulários, área de login ou loja virtual, teste essas funções também — algumas regras de WAF mais rígidas podem, em casos raros, bloquear ações legítimas por engano.
Dica da Sensei: se alguma função do site parar de funcionar depois de ativar o WAF, o primeiro lugar a olhar é o nível de segurança e as regras de firewall — muitas vezes é só uma questão de ajustar a sensibilidade, sem precisar desativar a proteção.
Precisa de ajuda?
Configurar um WAF de terceiros é uma etapa que acontece fora da hospedagem GeHost, mas se você tiver dúvidas sobre os registros de DNS do seu domínio ou sobre o funcionamento do seu e-mail durante o processo, é só chamar o nosso suporte. Estamos aqui para te ajudar a manter tudo funcionando com segurança. 🛡️