
Como configurar o registro CAA para restringir quem pode emitir SSL pro seu domínio
Oi! Aqui é a Sensei da GeHost 🥋 Hoje vamos falar de um registro de DNS pouco conhecido, mas que é uma camada extra de segurança bem simples de ativar: o CAA (Certificate Authority Authorization). Ele serve pra você dizer, de forma explícita, quais empresas (autoridades certificadoras) têm permissão para emitir certificados SSL para o seu domínio. Vamos entender o porquê e, principalmente, o passo a passo.
O que é o registro CAA e por que ele importa?
Todo certificado SSL (aquele cadeadinho verde do navegador) é emitido por uma Autoridade Certificadora (CA, na sigla em inglês) — como Let's Encrypt, DigiCert, Sectigo, entre outras. Por padrão, qualquer CA do mundo pode, em teoria, emitir um certificado para o seu domínio, desde que consiga validar que você é o dono dele.
O registro CAA funciona como uma "lista de convidados" no DNS: você declara ali quais CAs estão autorizadas a emitir certificado pro seu domínio. Se uma CA que não está na lista tentar emitir um SSL para você (por engano, por falha de processo, ou até por uma tentativa mal-intencionada), o pedido é recusado automaticamente, porque o CAA é verificado pelas próprias CAs antes de emitir qualquer certificado.
💡 Dica da Sensei: pensa no CAA como uma trava extra na porta. Ele não substitui boas práticas de segurança (senha forte, 2FA, etc.), mas fecha uma brechinha que pouca gente sabe que existe.
Antes de começar
- Você precisa saber qual autoridade certificadora você já usa (ou pretende usar) para emitir SSL no seu domínio. Se você usa o SSL gratuito da própria hospedagem, geralmente é a Let's Encrypt.
- Se o seu domínio está com o DNS apontando para o cPanel da GeHost, você mesmo consegue editar isso pelo Editor de Zona de DNS.
- Cuidado: se você criar um CAA e esquecer de incluir a CA que você realmente usa, a renovação do seu SSL pode falhar até você corrigir o registro. Anote com calma qual CA colocar antes de salvar.
Passo a passo: criando o registro CAA no cPanel
- Acesse o cPanel do seu domínio (login e senha ficam disponíveis no painel.gehost.com.br ou foram enviados por e-mail na entrega da hospedagem).
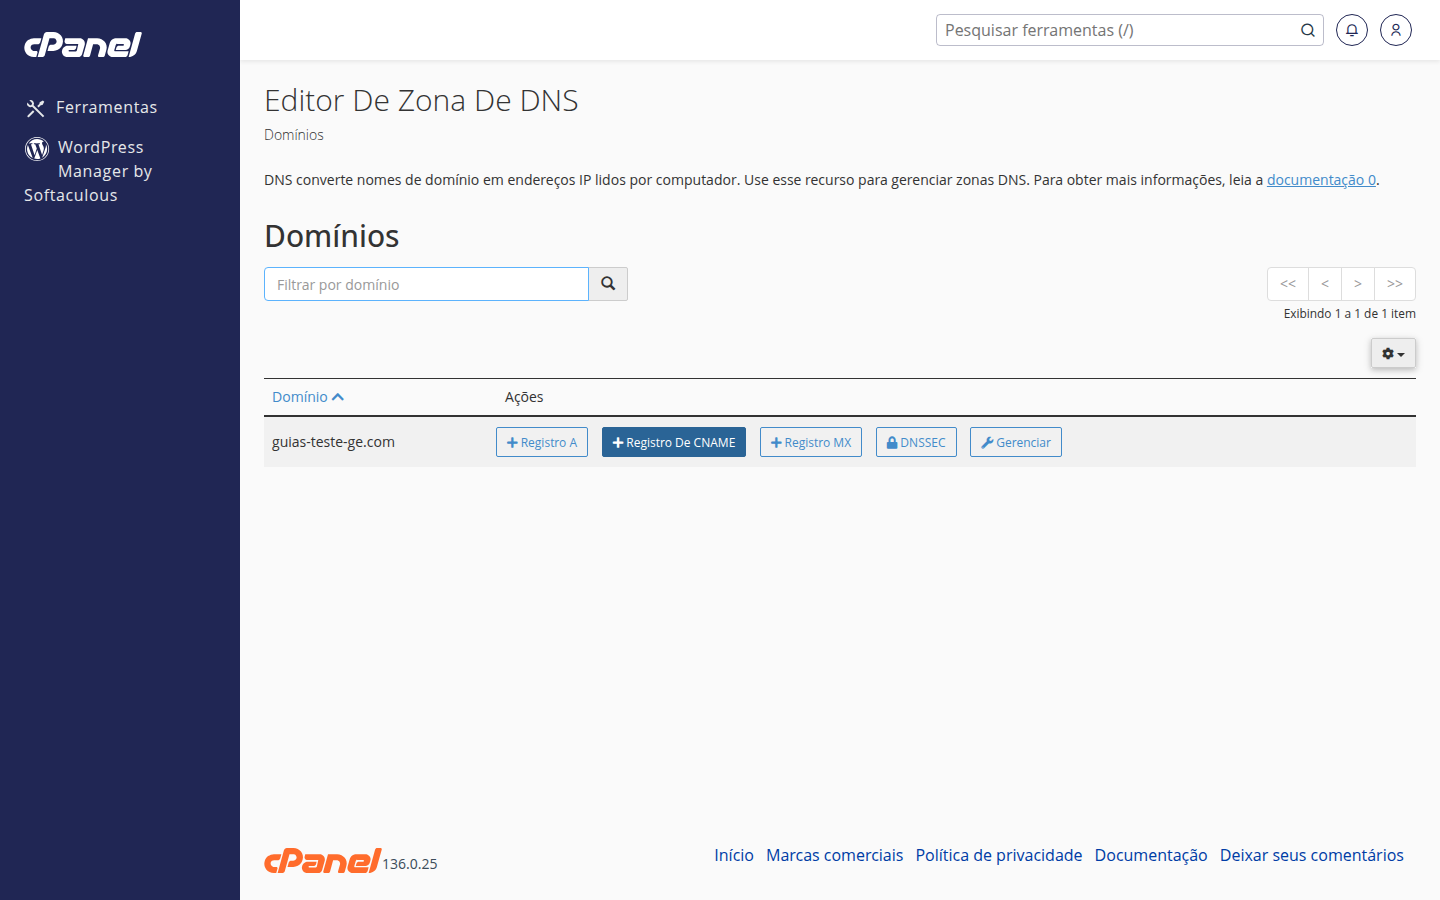
- Na tela inicial, procure o grupo "Domínios" e clique em "Editor de Zona de DNS".
- Selecione o domínio que você quer proteger e clique em "Gerenciar".
- Clique em "Adicionar Registro" e escolha o tipo CAA.
- Preencha os campos:
- Nome: geralmente o próprio domínio (ex.: seudominio.com.), ou deixe como sugerido pelo painel.
- Tag: use issue para autorizar emissão de certificado comum, ou issuewild se você usa certificado wildcard.
- Valor: o domínio da autoridade certificadora autorizada. Exemplos comuns:
letsencrypt.org,digicert.com,sectigo.com,comodoca.com,globalsign.com.
- Clique em "Salvar".
- Se você usa mais de uma CA (por exemplo, uma para o SSL principal e outra para algum serviço de terceiros), repita o processo criando um registro CAA para cada uma.
Exemplo prático
Se você só usa o SSL gratuito emitido automaticamente pela hospedagem (Let's Encrypt), um registro simples já resolve:
- Tipo: CAA
- Tag: issue
- Valor: letsencrypt.org
Com esse registro salvo, nenhuma outra autoridade certificadora no mundo conseguirá emitir um SSL válido para o seu domínio — só a Let's Encrypt.
Como conferir se deu certo
Depois de salvar, o registro pode levar algum tempo para propagar (isso varia de domínio para domínio). Você pode conferir se ele já está ativo usando qualquer ferramenta pública de consulta de DNS na internet, buscando pelo tipo de registro CAA do seu domínio. Se aparecer a CA que você cadastrou, está tudo certo.
💡 Dica da Sensei: depois de configurar o CAA, teste emitindo (ou renovando) o SSL do seu domínio pela tela SSL/TLS do cPanel, pra confirmar que a autorização não bloqueou por engano a sua própria certificadora.
Erros comuns (e como evitar)
- Esquecer a CA que você usa de verdade: isso trava a renovação do seu próprio SSL. Sempre confira qual CA emite seu certificado atual antes de restringir.
- Confundir "issue" com "issuewild": se você usa certificado wildcard (que cobre subdomínios com *.seudominio.com), inclua também um registro com a tag issuewild.
- Achar que o CAA substitui o SSL: ele não é um certificado, é só uma regra de quem pode emitir um. O SSL em si continua sendo configurado separadamente na tela SSL/TLS.
Ficou com alguma dúvida na hora de configurar o seu? É só chamar o suporte da GeHost — a gente te ajuda a montar o registro certo pro seu caso. 🥋