
Como verificar se um arquivo do seu site foi alterado sem autorização
Oi! Aqui é a Sensei da GeHost 🧡 Hoje vamos falar de um assunto que deixa muita gente de cabelo em pé: "será que mexeram no meu site sem eu saber?". A boa notícia é que dá, sim, pra fazer uma verificação básica sozinho, direto pelo cPanel, sem precisar de nenhum conhecimento técnico avançado. Vem comigo que eu te explico passo a passo, com calma.
O que é "integridade de arquivos" (em bom português)
Todo arquivo do seu site (páginas, imagens, plugins, temas etc.) tem uma "data de última modificação". Quando ninguém mexe em nada, essa data só muda quando você atualiza o site. Se você perceber arquivos com data de alteração recente e não foi você (nem sua equipe) quem alterou, isso é um sinal de alerta que merece atenção.
Sinais de que algo pode estar errado
- O site abre com um visual diferente, com anúncios estranhos ou redirecionando pra outro endereço.
- Aparecem arquivos com nomes esquisitos na pasta do site (ex.: nomes aleatórios de letras e números, ou arquivos .php que você nunca criou).
- O navegador ou o Google avisam que o site pode conter conteúdo malicioso.
- Seu provedor de e-mail ou o painel avisam sobre envio suspeito de mensagens.
Se qualquer um desses sinais bater, vale seguir os passos abaixo pra confirmar.
Passo a passo: verificando pelo Gerenciador de Arquivos
- Acesse o painel.gehost.com.br e entre no seu cPanel.
- Dentro do cPanel, procure o grupo "Arquivos" e clique em Gerenciador de Arquivos (File Manager).
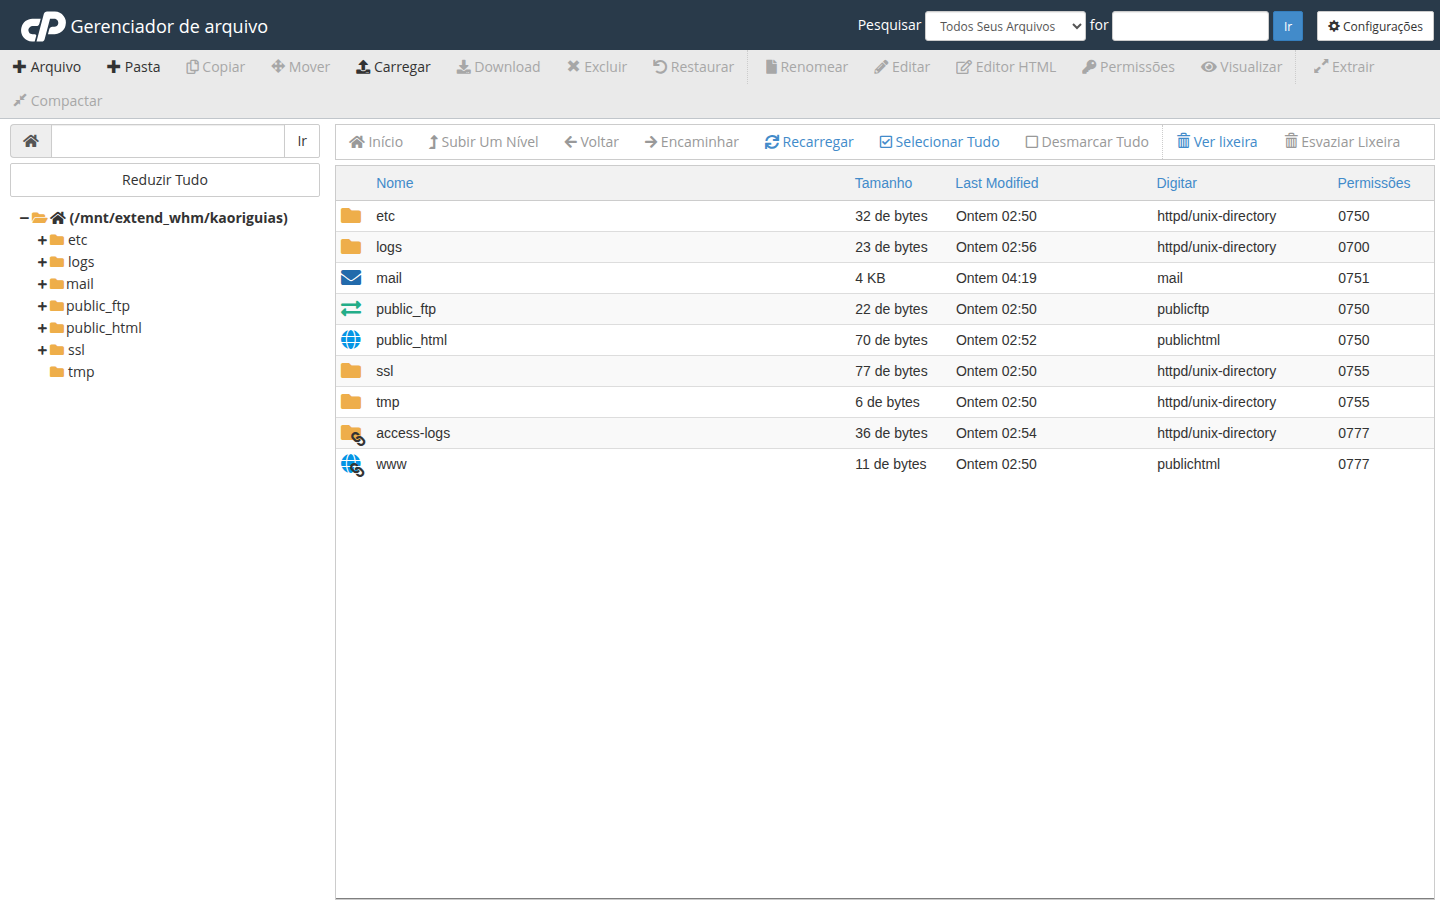
- Entre na pasta public_html (é ali que fica o site do seu domínio principal).
- Clique no ícone de "engrenagem" ou "Configurações" no canto superior direito e habilite a exibição da coluna de data de modificação, se ela não estiver visível.
- Clique no cabeçalho da coluna "Modificado" (ou "Last Modified") pra ordenar os arquivos por data — assim os alterados mais recentemente aparecem no topo.
- Observe: os arquivos que você não mexeu recentemente deveriam ter datas antigas. Se um arquivo do "miolo" do site (por exemplo, dentro da pasta de um plugin ou tema) aparece com data de hoje ou de um dia em que ninguém da sua equipe trabalhou nele, marque como suspeito.
💡 Dica da Sensei: preste atenção especial a arquivos soltos na raiz do public_html com nomes estranhos (tipo x7f2a.php) ou arquivos .php dentro de pastas de upload de imagens — isso normalmente não deveria acontecer.
Comparando com um backup (o jeito mais confiável)
A forma mais segura de confirmar uma alteração indevida é comparar o site atual com uma cópia de um momento em que você tinha certeza de que estava tudo certo.
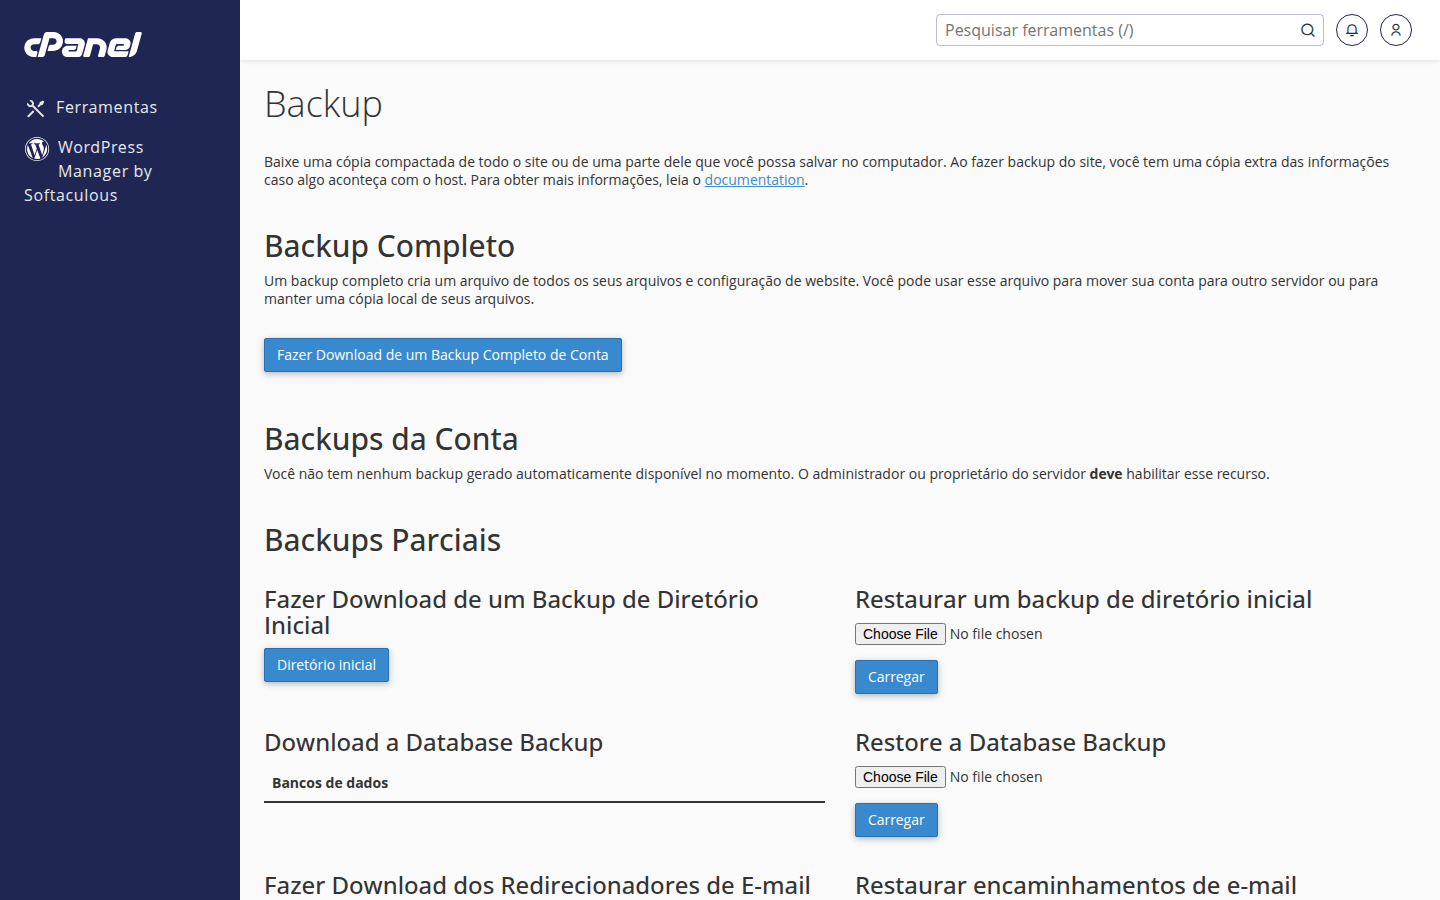
- No cPanel, acesse a área de Backup.
- Se você tiver um backup de uma data anterior disponível, baixe-o (não é necessário restaurar, só baixar pra comparar).
- Descompacte o backup no seu computador e compare, pasta por pasta, com o conteúdo atual do site — principalmente arquivos que não deveriam mudar sozinhos, como os de configuração.
- Se encontrar arquivos novos que não existiam no backup, ou arquivos com conteúdo bem diferente do esperado, é um forte indício de alteração não autorizada.
O que fazer se você confirmar uma alteração suspeita
- Não entre em pânico — mas também não deixe pra depois. Quanto antes agir, menor o estrago.
- Troque a senha do cPanel e a senha de qualquer usuário administrador do seu site (ex.: WordPress) imediatamente.
- Se você usa CMS com plugins/temas, atualize tudo para a versão mais recente — muitas invasões exploram versões desatualizadas.
- Guarde (sem apagar) os arquivos suspeitos como evidência, caso precise investigar a origem depois.
- Abra um chamado com o nosso suporte contando o que você encontrou, com os nomes dos arquivos e as datas — isso agiliza muito a análise.
💡 Dica da Sensei: crie o hábito de checar essa data de modificação de vez em quando, principalmente depois de instalar plugins/temas novos ou dar acesso a terceiros no site. Prevenção é sempre mais tranquila que remediação!
Prevenindo alterações futuras
- Use senhas fortes e únicas para o cPanel e para o painel administrativo do seu site.
- Evite compartilhar seu acesso; se precisar dar acesso a alguém, crie um usuário separado sempre que possível.
- Mantenha plugins, temas e o CMS sempre atualizados.
- Verifique periodicamente as opções de backup e segurança disponíveis no seu plano diretamente no painel — cada plano pode ter recursos diferentes.
Qualquer dúvida durante esse processo, pode contar com a gente — é pra isso que estamos aqui! 🧡