
Como proteger a página de login do WordPress (wp-login.php) contra força bruta
Olá! Aqui é a Sensei da GeHost 🥋 Hoje vamos falar de um assunto que preocupa (com razão) todo mundo que tem um site em WordPress: a segurança da tela de login, o famoso wp-login.php.
Ela é a porta da frente do seu site. E, como toda porta da frente, é o primeiro lugar que "visitantes indesejados" tentam arrombar. Vamos entender o problema e, principalmente, como resolver — passo a passo, sem complicação.
O que é um ataque de força bruta?
É quando um robô (bot) faz milhares de tentativas automáticas de login, testando combinações de usuário e senha até acertar. O alvo mais comum? O endereço padrão seusite.com.br/wp-login.php, porque todo WordPress usa esse mesmo caminho por padrão — o que facilita a vida de quem ataca.
Dica da Sensei: mesmo que o ataque não consiga entrar, ele pode deixar seu site lento ou até indisponível, já que consome recursos do servidor a cada tentativa. Proteger o login também é proteger a performance do seu site.
Passo a passo para proteger o login
1. Troque o usuário "admin" por algo único
Se o seu usuário administrador ainda se chama admin, essa é a primeira coisa a mudar. É o nome que todo bot tenta primeiro. Crie um novo usuário com um nome exclusivo, com permissão de administrador, e depois exclua (ou rebaixe) o usuário "admin" antigo.
2. Use uma senha forte e única
Parece óbvio, mas é a defesa mais eficaz que existe. Uma boa senha:
- Tem 12 caracteres ou mais;
- Mistura letras maiúsculas, minúsculas, números e símbolos;
- Não é usada em nenhum outro site ou serviço;
- Não contém o nome do site, da empresa ou datas óbvias.
Use um gerenciador de senhas para criar e guardar senhas assim — é muito mais seguro do que confiar na memória.
3. Ative a autenticação em dois fatores (2FA)
Com o 2FA ativado, mesmo que alguém descubra sua senha, ainda vai precisar de um segundo código (gerado no seu celular) para entrar. É uma das proteções mais fortes que existem hoje contra invasões de login. Existem plugins gratuitos e bem avaliados no repositório oficial do WordPress para ativar esse recurso — vale pesquisar e escolher um com boas avaliações e atualizações recentes.
4. Limite o número de tentativas de login
Essa é a defesa clássica contra força bruta: depois de um certo número de tentativas erradas (por exemplo, 3 ou 5), o sistema bloqueia aquele IP por um tempo. Isso pode ser feito através de um plugin de segurança para WordPress — há diversas opções confiáveis no repositório oficial, basta escolher uma bem avaliada e mantê-la sempre atualizada.
5. Considere trocar o endereço da tela de login
Outra tática eficiente é mudar o caminho padrão /wp-login.php para algo personalizado, conhecido só por você. Assim, os bots nem encontram a porta para tentar arrombar. Isso também costuma ser feito por meio de um plugin específico para essa finalidade.
6. Restrinja o acesso por IP (avançado)
Se você sempre acessa o painel do WordPress a partir dos mesmos endereços (por exemplo, do escritório ou de casa), é possível restringir o acesso ao wp-login.php apenas para esses IPs, usando o arquivo .htaccess do seu site. Esse arquivo pode ser editado diretamente pelo Gerenciador de Arquivos do cPanel, dentro da pasta do seu site.

Dica da Sensei: essa é uma configuração mais técnica. Se tiver qualquer dúvida na hora de mexer no .htaccess, é sempre mais seguro pedir ajuda ao suporte antes de salvar as alterações — um caractere fora do lugar nesse arquivo pode derrubar o site inteiro.
7. Mantenha tudo sempre atualizado
Núcleo do WordPress, temas e plugins desatualizados são portas abertas para invasores — não só no login, mas em qualquer parte do site. Configure atualizações automáticas sempre que possível, e revise seu painel periodicamente.
8. Faça backup antes de qualquer mudança
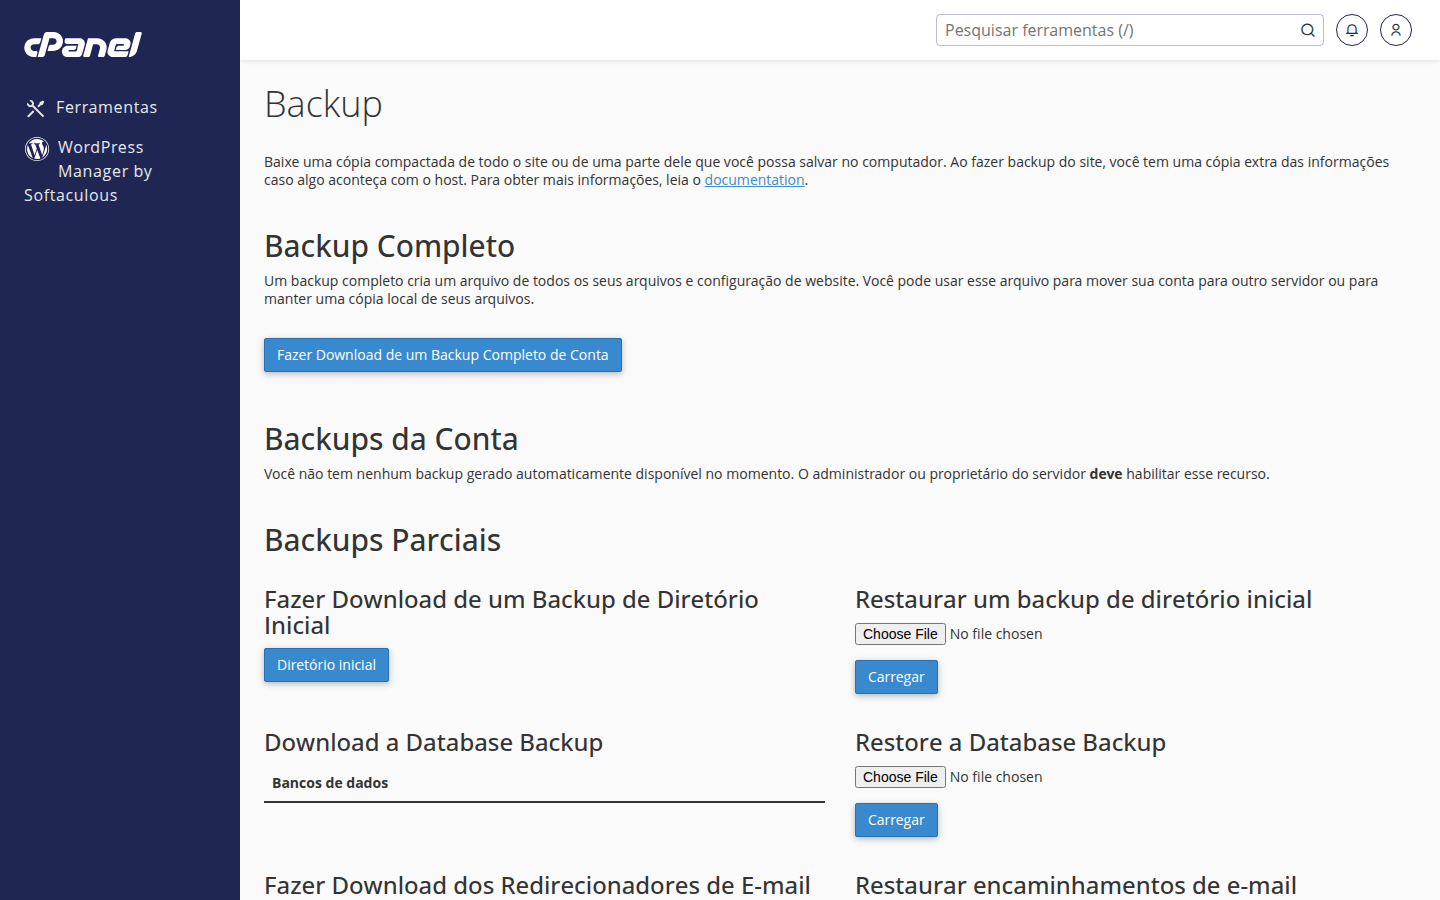
Antes de instalar plugins de segurança ou editar arquivos como o .htaccess, sempre gere um backup completo do seu site. Assim, se algo sair diferente do esperado, você volta pro estado anterior em minutos, com tranquilidade.
Resumo rápido
- Troque o usuário "admin" por um nome único;
- Use senha forte e exclusiva;
- Ative a autenticação em dois fatores;
- Limite as tentativas de login com um plugin;
- Considere trocar o endereço da tela de login;
- Restrinja por IP se seu acesso for sempre do mesmo lugar;
- Mantenha WordPress, temas e plugins atualizados;
- Sempre faça backup antes de mexer em qualquer configuração.
Seguindo esses passos, seu site fica muito mais resistente contra tentativas de invasão. E lembre-se: segurança não é uma tarefa única, é um hábito. Qualquer dúvida na hora de aplicar essas configurações, nossa equipe de suporte está por aqui para te ajudar. 🥋