
Como identificar e se proteger de um ataque de força bruta no login do site
Oi! Aqui é a Sensei da GeHost 🥋. Hoje eu quero te explicar, com calma e sem juridiquês técnico, o que é um ataque de força bruta e como você — mesmo sem ser da área de TI — consegue perceber que algo estranho está acontecendo e se proteger. Vamos lá?
O que é um ataque de força bruta?
É quando um programa automatizado (um "robô") tenta adivinhar seu usuário e sua senha testando milhares de combinações seguidas, bem rápido, até acertar. Pode acontecer no login do seu site (WordPress, por exemplo), no cPanel, no e-mail ou em qualquer outra tela de acesso.
Pense assim: é como alguém tentando abrir um cadeado de senha girando todos os números possíveis, um atrás do outro, até destravar. Só que no mundo digital isso acontece milhares de vezes por minuto.
Sinais de que você pode estar sofrendo um ataque
- Seu site fica lento ou instável sem motivo aparente (o servidor está ocupado processando as tentativas de login).
- Você recebe vários e-mails de "tentativa de login falhou" em pouco tempo, sem ter tentado entrar.
- No painel do seu site (ex.: WordPress), aparecem logs de acesso com IPs desconhecidos tentando logar repetidamente.
- Sua conta é bloqueada temporariamente mesmo digitando a senha certa (proteção automática entrando em ação).
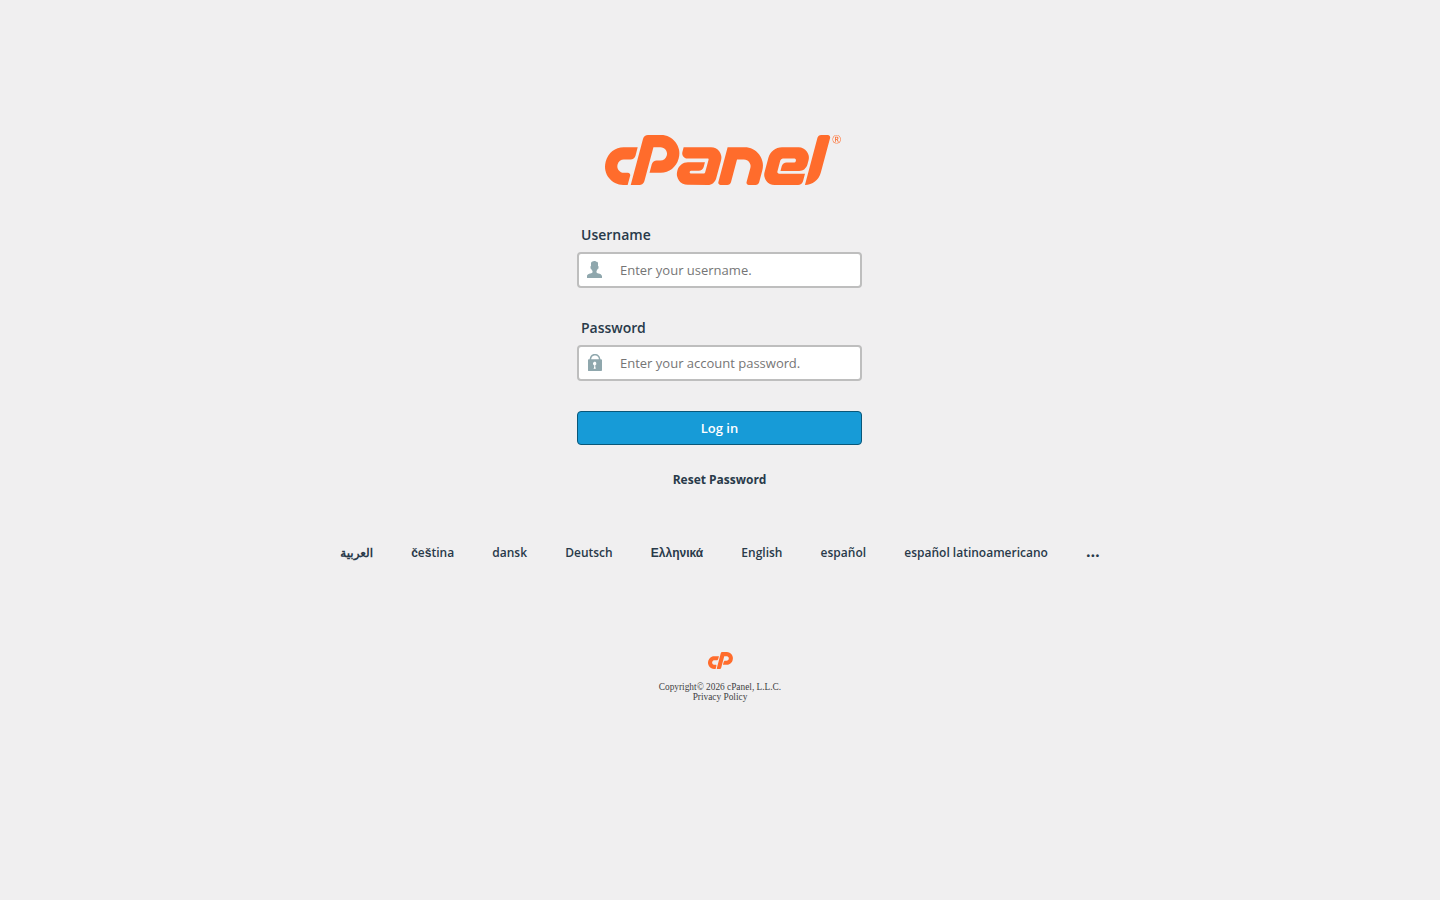
Telas de login como essa (cPanel, painel do site, webmail) são justamente os alvos preferidos desse tipo de ataque, porque é ali que "usuário + senha" dão acesso direto.
Passo a passo pra se proteger
- Use uma senha forte e única. Misture letras maiúsculas, minúsculas, números e símbolos. Nunca reaproveite a senha de outro serviço.
- Troque usuários genéricos. Se seu site usa "admin" como usuário de login, crie outro nome de usuário — é o primeiro palpite que qualquer robô testa.
- Ative a autenticação em duas etapas (2FA) sempre que a plataforma do seu site oferecer essa opção. Assim, mesmo que descubram sua senha, ainda falta um segundo código pra entrar.
- Instale um plugin de limite de tentativas de login, se seu site for WordPress (por exemplo, plugins de "login lockdown"). Eles bloqueiam automaticamente quem errar a senha várias vezes seguidas.
- Mantenha o site e os plugins/temas sempre atualizados. Atualizações corrigem brechas que facilitam esse tipo de invasão.
- Troque a senha regularmente, principalmente se notar qualquer um dos sinais que listamos acima.
Uma camada extra de segurança: o backup
Mesmo fazendo tudo certo, é sempre bom ter uma rede de proteção. Manter backups atualizados do seu site garante que, se algo der errado, você consegue restaurar tudo rapidinho.
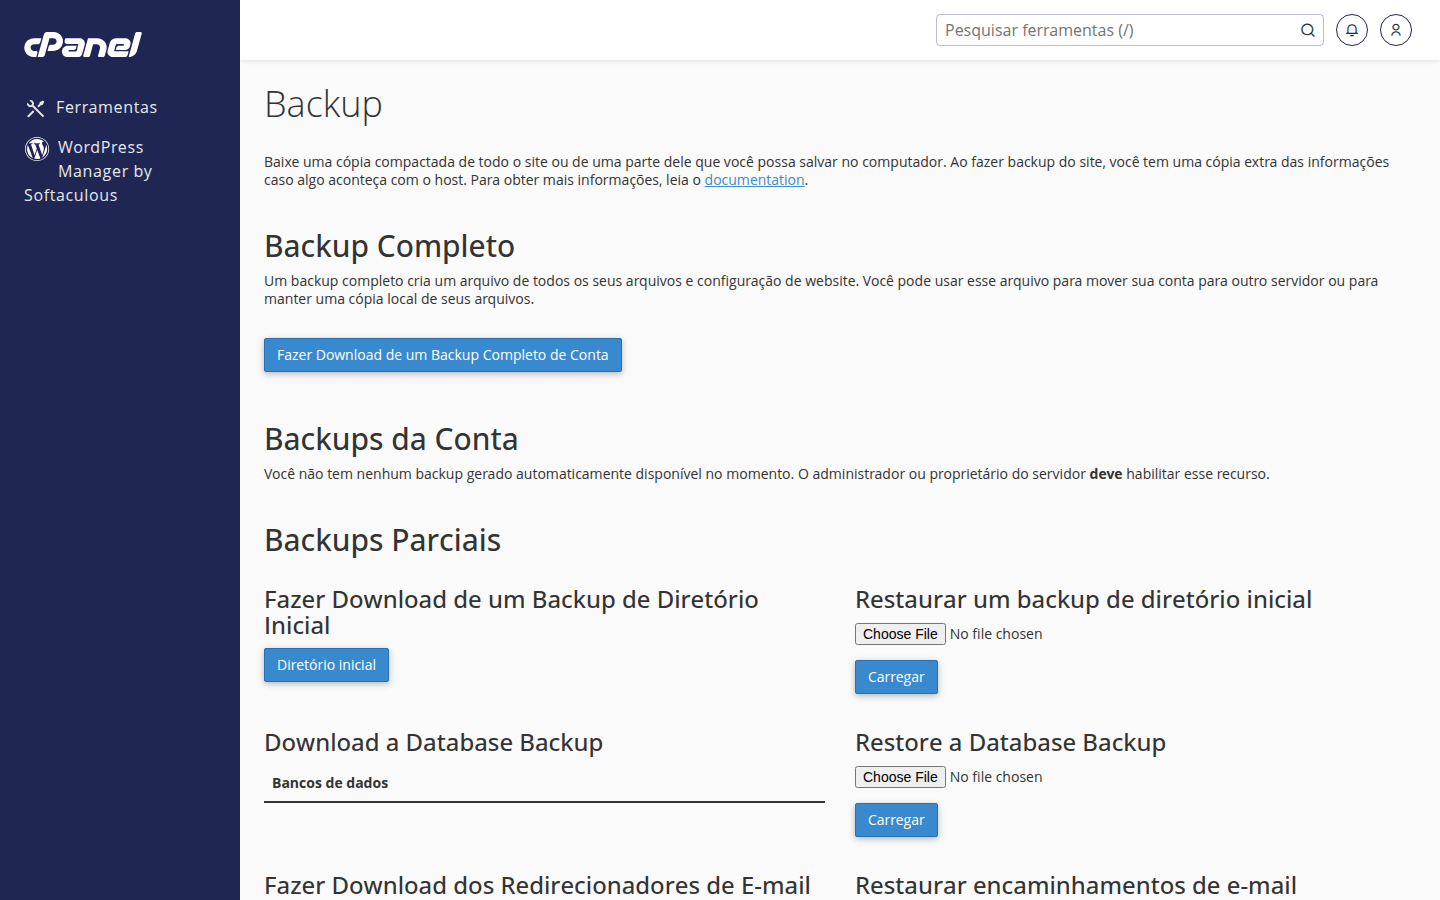
Dica da Sensei: acostume-se a gerar um backup completo antes de qualquer mudança grande no site — e guarde uma cópia fora do servidor também (no seu computador ou num serviço de nuvem).
Se você suspeitar que já foi atacado
- Troque imediatamente todas as senhas relacionadas ao site (login do site, cPanel e e-mail).
- Verifique se existe algum usuário ou administrador que você não reconhece.
- Acesse o painel do cliente (painel.gehost.com.br) e confira o status da sua hospedagem.
- Se precisar de ajuda pra investigar ou reforçar a segurança, abra um chamado com o nosso suporte — estamos aqui pra te ajudar.
Segurança não precisa ser complicada: com senhas fortes, 2FA e backups em dia, você já fecha a porta pra grande parte desses ataques. Qualquer dúvida, conta com a gente! 💚