
Como restringir o acesso ao wp-admin por IP para reforçar a segurança
Oi, tudo bem? Aqui é a Sensei da GeHost! 🌸 Se você tem um site em WordPress, provavelmente já sabe que a área /wp-admin é a porta dos fundos do seu site — é por ali que qualquer pessoa (inclusive robôs mal-intencionados) tenta adivinhar sua senha pra invadir. Uma das formas mais eficientes de blindar essa porta é permitir o acesso apenas para os IPs que você confia (o seu, do seu escritório, da sua equipe). Vamos aprender juntos, com calma, como fazer isso. 💜
Dica da Sensei: essa técnica é ótima, mas tem um detalhe importante — se o seu IP mudar (ex.: internet residencial que troca de IP de tempos em tempos), você pode ficar bloqueado também! Por isso, leia até o fim antes de aplicar.
O que você vai precisar
- Acesso ao cPanel da sua hospedagem (login e senha estão no e-mail de boas-vindas ou no painel.gehost.com.br).
- Saber qual é o seu IP público atual. Você descobre isso pesquisando "qual é o meu IP" em qualquer buscador.
- Um pouquinho de atenção ao editar arquivos — vamos com calma, passo a passo!
Passo 1 — Descubra o seu IP público
Antes de restringir qualquer coisa, você precisa saber qual IP vai liberar. Abra uma nova aba no navegador e pesquise "meu ip". O número que aparecer (algo como 200.150.10.25) é o que você vai usar mais adiante.
Dica da Sensei: se a sua equipe trabalha de vários lugares diferentes (casa, escritório, home office), anote o IP de cada local que deve ter acesso. Você pode liberar mais de um IP.
Passo 2 — Acesse o cPanel
- Entre no painel.gehost.com.br ou acesse o cPanel da sua hospedagem diretamente.
- Informe seu usuário e senha.
Passo 3 — Abra o Gerenciador de Arquivos
No painel inicial do cPanel, procure o grupo "Arquivos" e clique em "Gerenciador de Arquivos". É por ali que vamos editar um arquivo especial chamado .htaccess, responsável por regras de acesso do seu site.

Passo 4 — Localize a pasta wp-admin
- Entre na pasta public_html (ou na subpasta do seu domínio, se o site estiver em uma pasta específica).
- Abra a pasta wp-admin.
- Verifique se já existe um arquivo chamado .htaccess dentro dela. Se não existir, você vai criar um novo arquivo com esse nome exato.
Dica da Sensei: arquivos que começam com ponto (como .htaccess) costumam ficar escondidos! Se você não o encontrar, vá em "Configurações" (canto superior direito do Gerenciador de Arquivos) e marque a opção para mostrar arquivos ocultos.
Passo 5 — Faça um backup antes de tudo
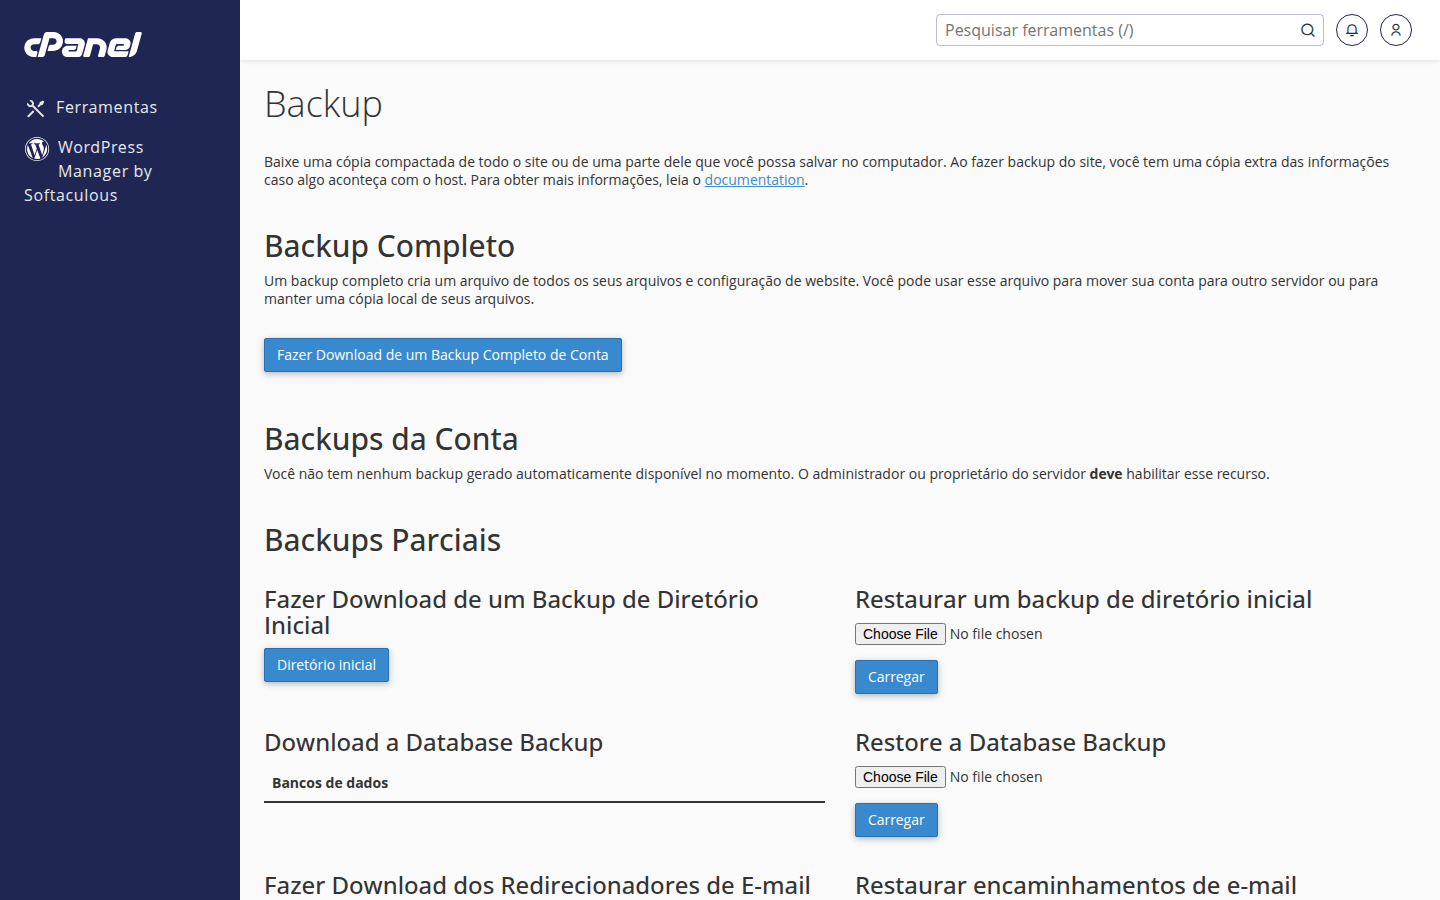
Antes de editar qualquer arquivo, é sempre mais seguro ter uma cópia de segurança. Se preferir, use a ferramenta de Backup do cPanel para gerar um backup parcial da sua conta antes de continuar.
Passo 6 — Edite o arquivo .htaccess da pasta wp-admin
- Clique com o botão direito sobre o arquivo .htaccess (dentro da pasta wp-admin) e escolha "Editar". Se ele não existir, clique em "+ Arquivo", nomeie como .htaccess e depois edite.
- Adicione as linhas abaixo, trocando SEU.IP.AQUI pelo IP que você descobriu no Passo 1:
order deny,allow
deny from all
allow from SEU.IP.AQUI
Se precisar liberar mais de um IP (por exemplo, casa e escritório), basta repetir a linha "allow from" para cada um:
order deny,allow
deny from all
allow from SEU.IP.AQUI
allow from OUTRO.IP.AQUI
- Clique em "Salvar Alterações".
Passo 7 — Teste o acesso
Abra uma aba anônima do navegador e tente acessar o seu /wp-admin normalmente. Se estiver tudo certo, o acesso vai funcionar do seu IP liberado. Para conferir se a restrição está funcionando de verdade, peça para alguém de outra rede (ou use o celular com dados móveis, sem Wi-Fi) tentar acessar — a expectativa é que apareça uma mensagem de acesso negado (erro 403).
Dica da Sensei: se você mesma(o) ficar bloqueada(o) por engano, volte ao Gerenciador de Arquivos, edite o .htaccess de novo e corrija o IP — ou remova temporariamente as linhas adicionadas.
Uma alternativa mais simples: plugin de segurança
Se mexer direto em arquivos do servidor te deixa insegura(o), saiba que existem plugins de segurança para WordPress (como firewalls de aplicação) que oferecem essa mesma restrição de IP por uma tela visual, sem precisar editar código. É uma ótima opção para quem prefere um caminho mais visual — o resultado final é parecido.
Cuidados importantes
- IP dinâmico: se o seu provedor de internet troca o seu IP de tempos em tempos, essa regra pode te bloquear sem aviso. Nesse caso, considere liberar uma faixa de IP (com orientação técnica) ou usar o plugin de segurança mencionado acima.
- Equipe remota: lembre-se de liberar o IP de todas as pessoas que precisam acessar o painel administrativo.
- Guarde uma cópia das regras: anote os IPs liberados em um lugar seguro, caso precise recriar a configuração no futuro.
Ficou com alguma dúvida?
Sem problemas! Nossa equipe de suporte está pronta para te ajudar a configurar essa proteção com segurança. É só abrir um chamado pelo painel.gehost.com.br que a gente te acompanha nesse passo a passo. Proteger o seu site é proteger o seu negócio — e a Sensei está sempre por aqui torcendo por você! 🌸