
Como configurar SPF, DKIM e DMARC para proteger o e-mail do seu domínio
Oi! Aqui é a Sensei da GeHost 🎓 Vamos falar de um assunto que parece complicado, mas que eu prometo destrinchar com calma: SPF, DKIM e DMARC. Esses três "guardiões" trabalham juntos pra provar que os e-mails enviados pelo seu domínio são realmente seus — e não de alguém tentando se passar por você (o famoso golpe de spoofing).
Sem eles configurados corretamente, seus e-mails podem cair na caixa de spam do destinatário, ou pior: pessoas mal-intencionadas podem enviar e-mails fingindo ser "você@seudominio.com.br" sem que você saiba.
💡 Resumo rápido: SPF diz "quem pode enviar e-mail pelo meu domínio". DKIM assina digitalmente a mensagem, provando que ela não foi alterada. DMARC diz o que fazer quando um e-mail falha nessas verificações.
Antes de começar
- Essas configurações são feitas na Zona de DNS do seu domínio.
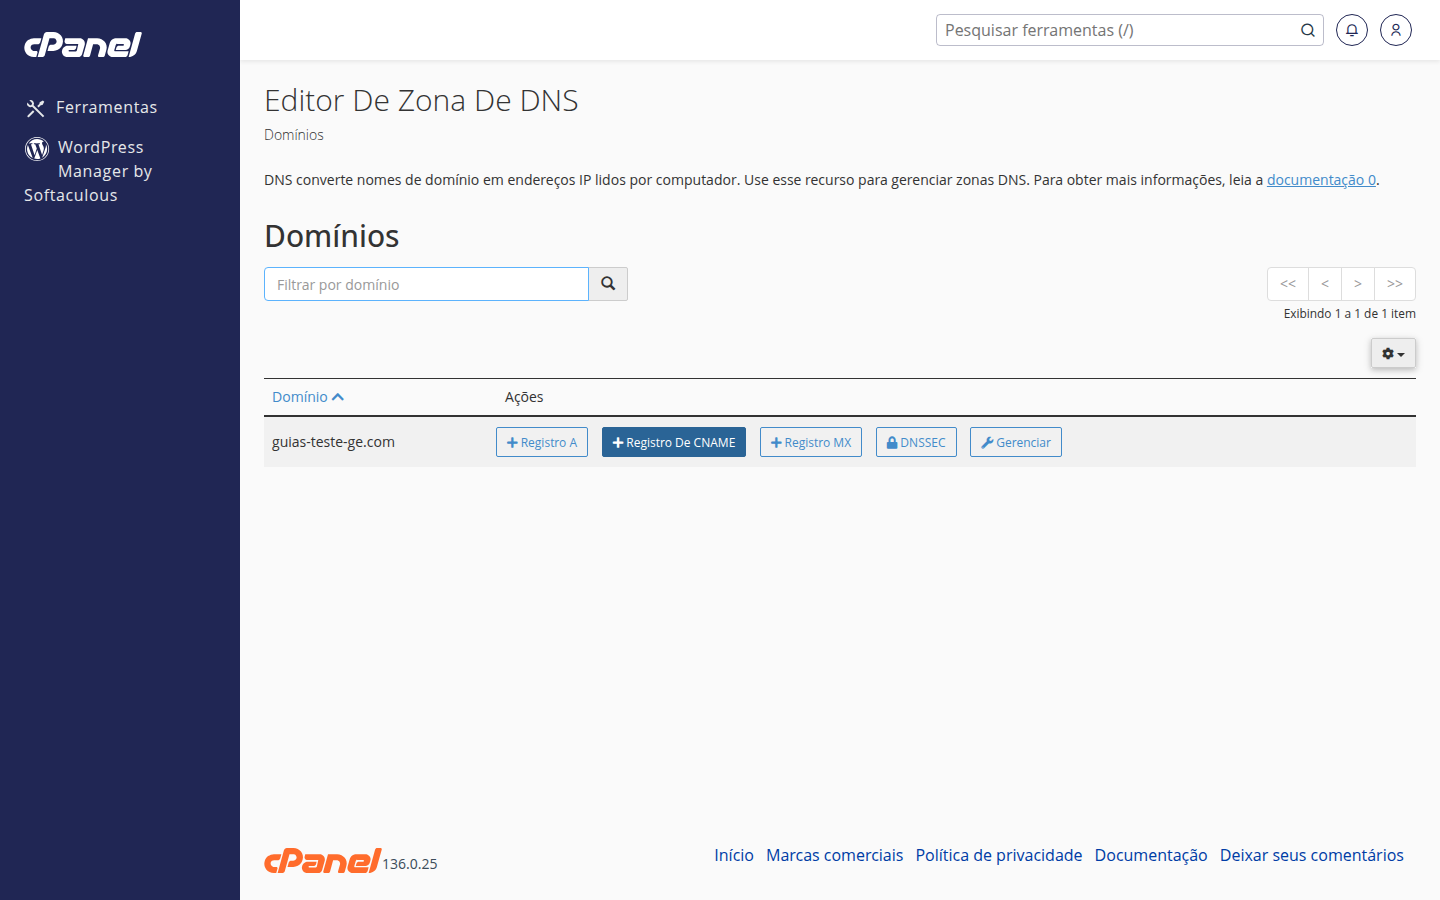
- Se o seu domínio usa os servidores DNS (nameservers) da GeHost, você mesmo pode ajustar tudo pelo cPanel, no Editor de Zona de DNS.
- Se o seu domínio usa DNS de outro lugar (por exemplo, se ele foi registrado em outro provedor e aponta pra fora), os registros precisam ser criados lá — nesse caso, fale com o suporte ou consulte seu painel.gehost.com.br pra confirmar onde seu DNS está gerenciado.
Passo 1 — Configurando o SPF
O SPF (Sender Policy Framework) é um registro do tipo TXT que diz aos outros servidores de e-mail: "estes aqui têm permissão pra enviar mensagens em nome do meu domínio".
- Acesse o cPanel pelo painel.gehost.com.br.
- Vá até Editor de Zona de DNS (dentro da área de Domínios).
- Procure se já existe um registro TXT começando com
v=spf1. Se já existir um, não crie outro — SPF duplicado causa erro. Nesse caso, o certo é editar o que já existe. - Se o seu e-mail é o e-mail profissional da hospedagem (aquele que já vem incluso no seu plano GeHost), o SPF padrão gerado automaticamente pelo cPanel para o seu domínio já cobre o envio pelo próprio servidor — normalmente algo como
v=spf1 +a +mx -all, que autoriza o próprio servidor de hospedagem (representado pelos registros A e MX do domínio) a enviar e-mails. - Se você também envia e-mails por outro serviço (ex.: uma ferramenta de marketing, um sistema de notas fiscais, etc.), é preciso incluir esse serviço no mesmo registro SPF, seguindo a instrução que o próprio serviço fornecer (geralmente algo como
include:nomedoservico.com).
⚠️ Cuidado: nunca aponte o MX do seu domínio hospedado na GeHost para outro endereço tipo "mail.algumacoisa" — o padrão correto do cPanel é o MX apontar para o próprio domínio. Se tiver dúvida, não mexa sozinho: chame o suporte.
Passo 2 — Ativando o DKIM
O DKIM (DomainKeys Identified Mail) funciona como uma "assinatura digital" em cada e-mail enviado, provando que a mensagem realmente saiu do seu servidor e não foi adulterada no caminho.
- No cPanel, procure a ferramenta de Autenticação de E-mail (Email Authentication) dentro da área de E-mail.
- Verifique se o DKIM aparece como ativado para o seu domínio. Na maioria dos casos, o cPanel já gera e publica essa chave automaticamente quando a conta de e-mail é criada.
- Caso apareça como desativado, use a opção para ativar/gerenciar — o cPanel cria a chave e publica o registro TXT correspondente sozinho.
- Se o seu domínio usa DNS de fora da GeHost, você vai precisar copiar o valor do registro DKIM mostrado pelo cPanel e colar manualmente no painel do seu provedor de DNS.
Passo 3 — Criando o DMARC
O DMARC (Domain-based Message Authentication, Reporting & Conformance) é o registro que junta SPF e DKIM e diz: "se um e-mail falhar nessas verificações, faça isto aqui". Ele também pode te enviar relatórios sobre tentativas de uso indevido do seu domínio.
- No Editor de Zona de DNS, crie um novo registro do tipo TXT.
- No campo de nome, use:
_dmarc.seudominio.com.br(troque pelo seu domínio real). - No valor, comece com uma política mais suave, só para observar, por exemplo:
v=DMARC1; p=none; rua=mailto:seuendereco@seudominio.com.br - Troque
seuendereco@seudominio.com.brpor um e-mail seu que você queira receber os relatórios. - Depois de um tempo observando os relatórios e confirmando que está tudo certo, você pode evoluir a política para algo mais rígido, como
p=quarantine(manda pra spam o que falhar) oup=reject(rejeita totalmente). Essa evolução é recomendada ser feita aos poucos, com calma.
🌱 Dica da Sensei: não pule direto prap=reject. Comece comp=none, observe os relatórios por um tempo, e só depois vá endurecendo a política. Assim você evita bloquear e-mails legítimos por engano.
Como confirmar que deu certo
- Depois de criar ou editar os registros, aguarde um pouco para a propagação de DNS acontecer.
- Envie um e-mail de teste para uma conta sua no Gmail ou Outlook e verifique os cabeçalhos completos da mensagem — eles costumam mostrar "SPF: pass", "DKIM: pass" e "DMARC: pass" quando está tudo certo.
- Se algo aparecer como "fail" ou "neutral", revise o registro TXT correspondente no Editor de Zona de DNS — o erro mais comum é ter dois SPFs cadastrados ao mesmo tempo.
Ficou com dúvida?
Configurações de DNS mexem direto com a entrega dos seus e-mails, então, se em algum passo você não tiver certeza, é sempre mais seguro chamar o nosso suporte antes de salvar. Lembrando que você tem 30 dias de suporte grátis após a entrega do seu serviço — aproveite esse período pra tirar qualquer dúvida com a gente!
🧘 A Sensei sempre diz: DNS não é algo pra mexer com pressa. Um passo de cada vez, confirmando cada um, é o caminho mais seguro.