
Como identificar e remover um backdoor deixado por uma invasão anterior no site
Oi! Aqui é a Sensei da GeHost 🧘♀️ e hoje vamos falar de um assunto que assusta bastante, mas que dá pra resolver com calma e método: o famoso backdoor.
Um backdoor é um "atalho secreto" que um invasor deixa no seu site depois de conseguir acesso indevido. Mesmo que você já tenha trocado a senha ou resolvido o problema que causou a invasão, se o backdoor continuar lá, o invasor volta a entrar quando quiser — como se tivesse deixado uma cópia da chave debaixo do tapete. Por isso, encontrar e remover esse arquivo malicioso é essencial para realmente fechar a porta.
Calma, respira. Encontrar um backdoor não significa que você fez algo errado. Sites são invadidos principalmente por CMS, temas e plugins desatualizados. O importante agora é agir com método, sem pressa e sem apagar nada às cegas.
1. Sinais de que pode haver um backdoor no seu site
- Arquivos estranhos com nomes aleatórios (ex.:
x7f2a.php,wp-tmp.php,config1.php) em pastas onde eles não deveriam estar; - Data de modificação recente em arquivos que você não mexeu;
- Seu site enviando e-mails que você não reconhece, redirecionando visitantes para páginas estranhas, ou aparecendo em alertas do Google como "site comprometido";
- Usuários de FTP, banco de dados ou administrador do site que você não criou;
- Lentidão fora do normal ou picos de uso de recursos sem explicação.
2. Antes de tudo: faça um backup do estado atual
Mesmo com o site comprometido, é importante ter um "retrato" de como ele está agora, antes de mexer em qualquer coisa. Isso ajuda a comparar depois e serve de referência caso algo dê errado durante a limpeza.
- Acesse o cPanel do seu plano de hospedagem;
- Vá até a área de Backup e gere um backup completo da conta;
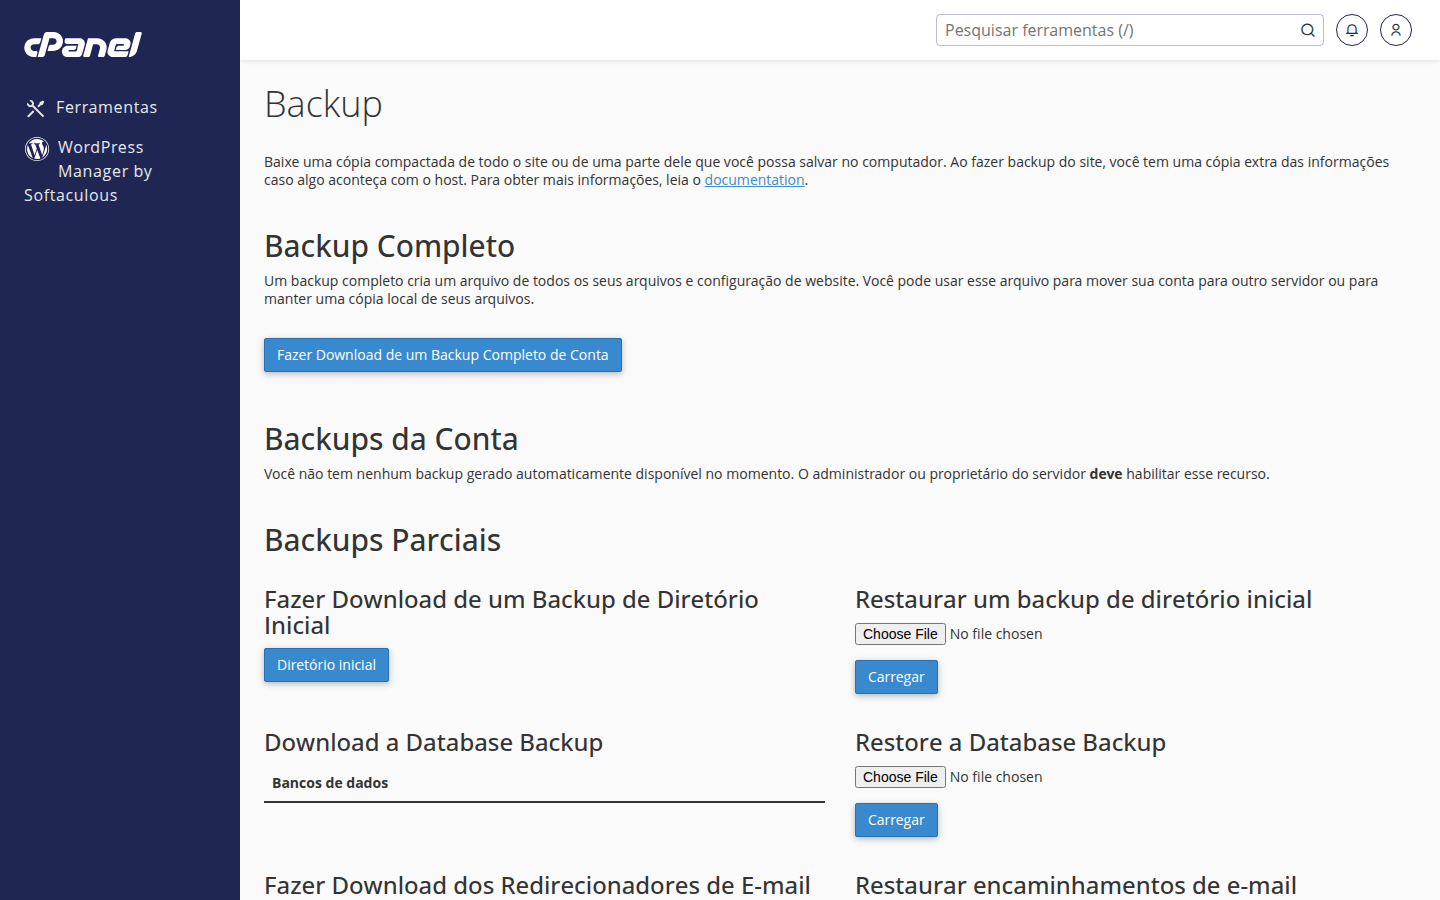
Guarde esse backup baixado no seu computador, fora do servidor, só por precaução.
3. Vasculhando os arquivos em busca do backdoor
Agora vem a parte de investigação. Você vai usar o Gerenciador de Arquivos do cPanel para olhar dentro da pasta do seu site (geralmente public_html).

- No Gerenciador de Arquivos, ative a opção de exibir arquivos ocultos (muitas vezes chamada de "Show Hidden Files" ou similar nas configurações da tela);
- Ordene os arquivos por data de modificação — isso ajuda a achar rapidamente o que foi alterado ou criado depois da data em que você acredita que a invasão aconteceu;
- Desconfie especialmente de arquivos
.phpsoltos em pastas de imagens, uploads ou temas (ex.: dentro dewp-content/uploads), já que ali normalmente só deveriam existir imagens e documentos, nunca código; - Abra os arquivos suspeitos com a opção "Editar" do próprio Gerenciador de Arquivos (sem executar nada) e procure por trechos de código difíceis de ler, como
eval(base64_decode(...)),gzinflate,str_rot13ou uma sequência enorme de letras e números — isso é um forte indício de código malicioso "camuflado"; - Anote (num bloco de notas à parte) o caminho completo de cada arquivo suspeito antes de decidir o que fazer com ele.
Dica da Sensei: se você usa WordPress, Joomla ou outro CMS, compare a estrutura de pastas do seu site com a de uma instalação limpa do mesmo CMS/tema/versão. Qualquer arquivo "a mais" que não existe na instalação original é um forte candidato a backdoor.
4. Removendo o backdoor com segurança
- Depois de identificar os arquivos suspeitos e já ter o backup do passo 2, exclua os arquivos que você confirmou serem maliciosos pelo próprio Gerenciador de Arquivos;
- Se o CMS, tema ou plugin estiver desatualizado (uma das principais portas de entrada), atualize tudo para a versão mais recente logo em seguida;
- Se não tiver certeza se um arquivo é malicioso ou é parte legítima do sistema, não apague — melhor isolar (renomear ou mover para fora da pasta pública) e confirmar com o suporte antes de excluir de vez.
5. Fechando as outras portas que o invasor pode ter aberto
Um backdoor raramente vem sozinho. Depois de limpar os arquivos, é essencial revisar os acessos:
- Troque a senha do cPanel, do FTP e de qualquer usuário administrador do CMS;
- Confira se existem contas de e-mail, usuários de FTP ou usuários administradores do site que você não reconhece e remova os que forem estranhos;
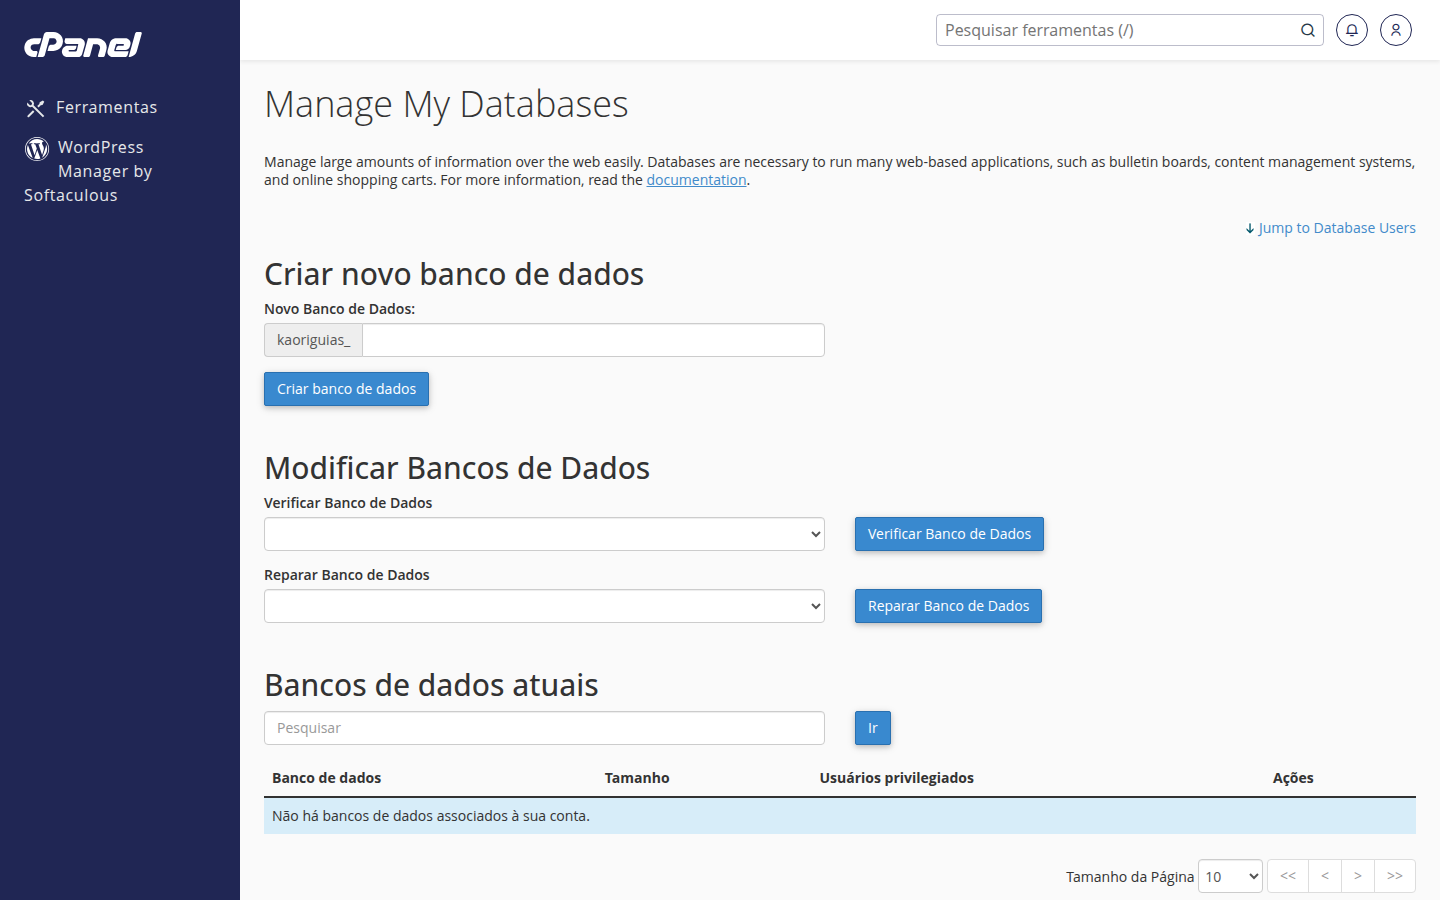
- Revise os bancos de dados MySQL do site pela área Bancos de Dados MySQL do cPanel, verificando se não há usuários de banco criados sem sua autorização;
6. Prevenindo uma próxima invasão
- Mantenha sempre o CMS, temas e plugins atualizados;
- Use senhas fortes e únicas para cPanel, FTP, banco de dados e área administrativa do site;
- Evite instalar plugins/temas de fontes não oficiais ("nulled");
- Faça backups periódicos e guarde cópias fora do servidor, para ter sempre um ponto de retorno confiável.
Ficou insegura(o) em algum passo? Sem problema nenhum — segurança é um assunto sério e é natural ter dúvidas. Nossa equipe de suporte pode te ajudar a revisar os arquivos e confirmar se o site está limpo. É só abrir um chamado pelo painel.gehost.com.br.
Com calma e passo a passo, você fecha a porta que o invasor deixou aberta e devolve a tranquilidade para o seu site. Estamos juntas(os) nessa! 💛