
O que é o registro CAA e por que ele protege seu domínio
Olá! Aqui é a Sensei da GeHost 🧡 Hoje vamos falar de um registro de DNS que pouca gente conhece, mas que é uma camada extra de segurança bem simples de ativar: o CAA (Certification Authority Authorization).
Na prática, o registro CAA diz ao mundo: "só estas autoridades certificadoras específicas têm permissão para emitir um certificado SSL para o meu domínio". Sem esse registro, qualquer autoridade certificadora confiável (CA) pode, em teoria, emitir um certificado para o seu domínio. Com o CAA configurado, você fecha essa porta e deixa só quem você escolheu.
Dica da Sensei: pense no CAA como uma "lista de convidados" da sua festa de certificados. Se a autoridade não está na lista, ela não emite certificado pro seu domínio — mesmo que alguém tente solicitar por engano ou má-fé.
Antes de começar
- Você vai precisar de acesso ao cPanel da sua hospedagem GeHost.
- É bom saber qual autoridade certificadora emite o SSL que você usa hoje (por exemplo, se você usa o SSL gratuito que já vem com o cPanel, ou um SSL comprado à parte).
- Se tiver qualquer dúvida sobre qual CA está ativa no seu domínio, fale com o nosso suporte antes de restringir — assim evitamos que um certificado deixe de renovar por engano.
Passo a passo: configurando o registro CAA
1. Acesse o cPanel
Entre no seu painel.gehost.com.br e acesse o cPanel da hospedagem onde o domínio está.
2. Abra o Editor de Zona de DNS
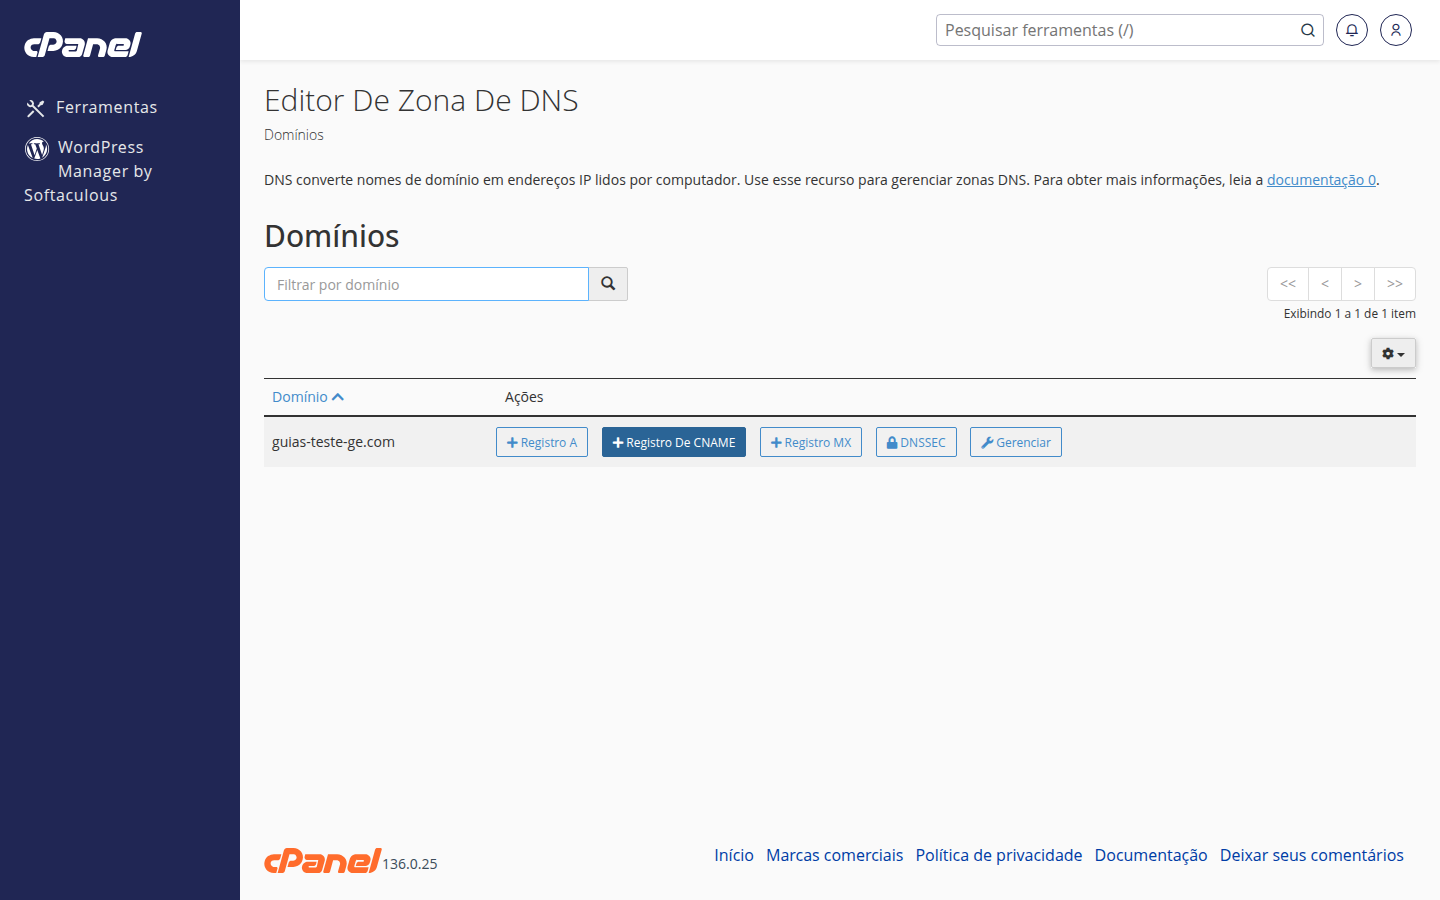
Dentro do cPanel, procure a ferramenta "Editor de Zona de DNS" (geralmente na seção de Domínios). É lá que moram todos os registros do seu domínio: A, CNAME, MX e também o CAA.
3. Selecione o domínio correto
Confirme que está editando a zona do domínio certo — principalmente se você hospeda mais de um domínio na mesma conta. Um registro CAA errado pode acabar bloqueando a emissão do certificado que você realmente usa.
4. Adicione um novo registro do tipo CAA
Clique em adicionar registro e escolha o tipo CAA. Você vai preencher três informações principais:
- Flag: normalmente
0(valor padrão, sem restrições especiais). - Tag: o tipo de permissão. As mais comuns são
issue(autoriza emitir certificado para o domínio) eissuewild(autoriza emitir certificado wildcard, tipo *.seudominio.com). - Valor: o endereço da autoridade certificadora autorizada, por exemplo
letsencrypt.org(caso você use o SSL gratuito emitido automaticamente) ou o domínio da CA que emitiu o seu certificado comprado.
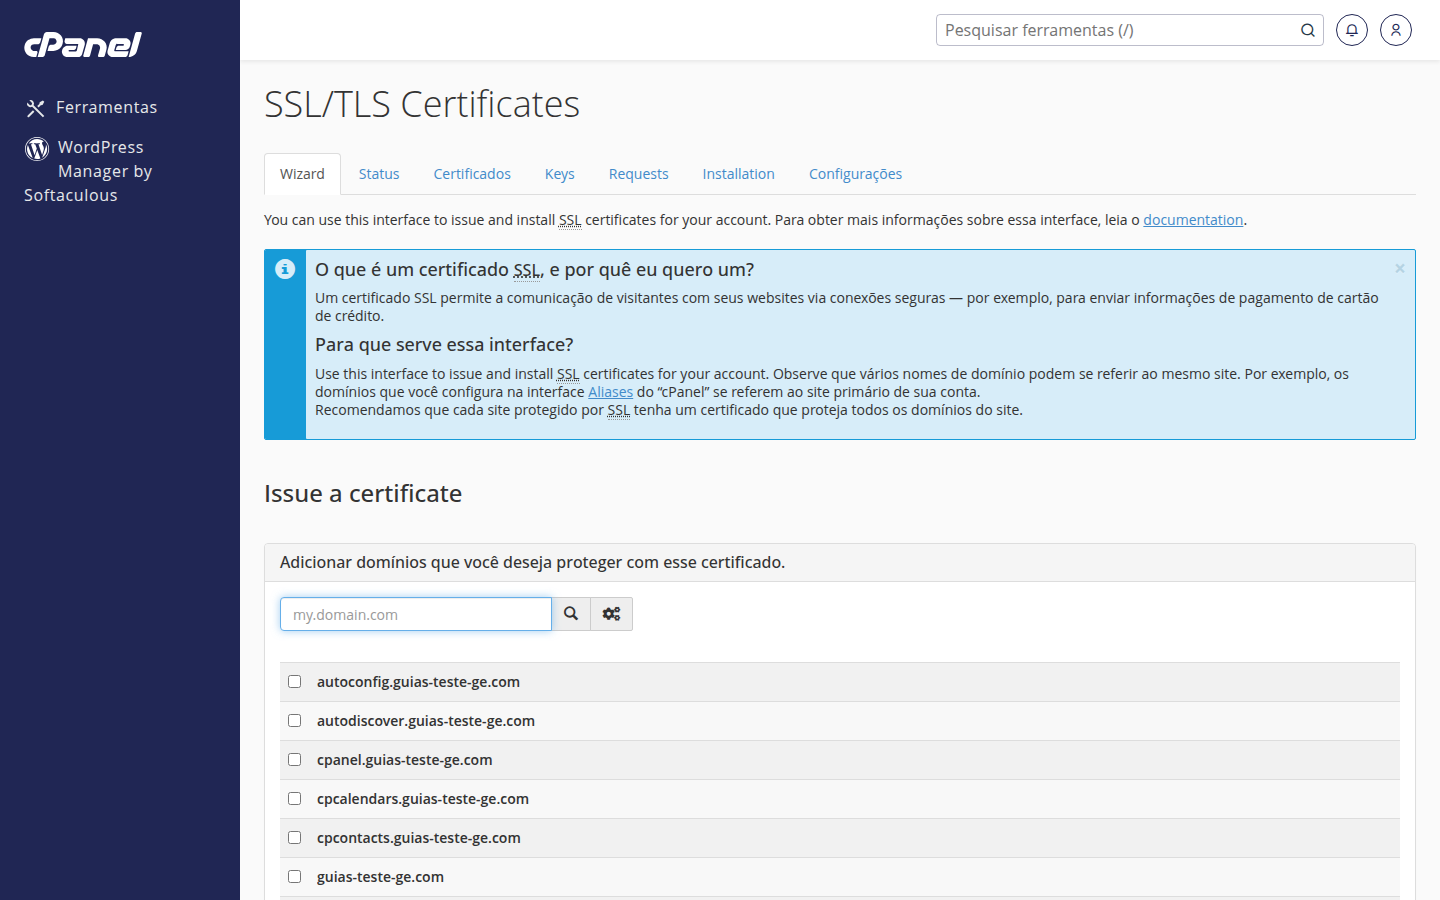
Dica da Sensei: não sabe qual CA emitiu seu certificado atual? Verifique na tela SSL/TLS Certificates do cPanel, na aba de certificados instalados — lá aparece o emissor. Restrinja apenas para essa CA, senão o próximo processo de renovação automática pode falhar.
5. Salve e aguarde a propagação
Depois de preencher os campos, salve o registro. Assim como qualquer mudança de DNS, o CAA pode levar algum tempo para propagar globalmente. Evite tentar emitir ou renovar um certificado nos minutos seguintes à mudança — dê uma folga para o registro se espalhar pela internet.
Um exemplo prático
Se você quer permitir que apenas a Let's Encrypt emita certificados para o seu domínio (incluindo subdomínios wildcard), você criaria dois registros CAA:
0 issue "letsencrypt.org"0 issuewild "letsencrypt.org"
Com isso, se alguém tentar emitir um certificado do seu domínio usando outra autoridade certificadora, o pedido será recusado — a própria autoridade é obrigada, por regra da indústria, a checar o registro CAA antes de emitir.
Erros comuns (e como evitar)
- Restringir para a CA errada: sempre confirme qual autoridade você realmente usa antes de limitar. Se restringir errado, seu próximo certificado pode falhar na emissão.
- Esquecer o "issuewild": se você usa certificados wildcard (que cobrem vários subdomínios com um "*"), lembre de adicionar também a tag
issuewild, não só aissue. - Não avisar antes de trocar de provedor de SSL: se um dia você decidir usar outra autoridade certificadora, lembre de voltar aqui e atualizar (ou remover) o registro CAA antes de tentar emitir o novo certificado.
Precisa de ajuda?
Se você não se sentir confortável mexendo direto na zona de DNS, sem problemas! Fale com o nosso suporte pelo painel.gehost.com.br que a gente te ajuda a configurar o CAA com segurança, sem risco de derrubar o SSL do seu site. 💚