
Bem-vindo(a) à aula de hoje: guardando seus segredos em segurança 🔐
Oi! Aqui é a Sensei da GeHost. Hoje vamos falar de um assunto que parece "coisa de programador avançado", mas que é simples de entender — e faz toda a diferença pra proteger seu site: variáveis de ambiente, também chamadas de secrets.
Se o seu site ou sistema usa senha de banco de dados, chave de API (do PayPal, de um serviço de e-mail, de uma IA etc.), esse guia é pra você. Vamos com calma, passo a passo.
O problema: senha "escrita à mão" dentro do código
É muito comum, principalmente no início, escrever a senha do banco de dados direto dentro de um arquivo do sistema, assim:
Exemplo do que NÃO fazer:
$senha_banco = "minhaSenha123";
Isso parece prático, mas traz riscos reais:
- Se esse arquivo for enviado sem querer pra um repositório público (como um GitHub aberto), sua senha fica visível pra qualquer pessoa do mundo.
- Se você compartilhar o código com um freelancer, agência ou outro desenvolvedor, ele(a) também vê sua senha — mesmo sem precisar dela.
- Trocar a senha depois vira um trabalho chato, porque ela pode estar espalhada em vários arquivos diferentes.
A solução pra isso tem nome: separar o "segredo" do código. É exatamente isso que uma variável de ambiente faz.
O que é uma variável de ambiente, afinal?
Pense nela como um cofre fora do cofre principal. Em vez de a senha estar escrita dentro do código do site, ela fica guardada separadamente, e o código apenas "pergunta" o valor na hora de rodar — sem nunca expor o valor real dentro do arquivo.
Na prática, isso costuma ser feito de duas formas bem comuns:
- Um arquivo próprio de configuração (chamado normalmente de
.env), guardado fora da pasta pública do site. - Configuração direta no painel, quando o seu tipo de aplicação permite cadastrar variáveis por lá (a disponibilidade depende do seu plano — em caso de dúvida, confirme com o suporte ou consulte o painel).
Passo a passo: protegendo seus segredos na prática
1. Nunca deixe o arquivo de segredos dentro da pasta pública
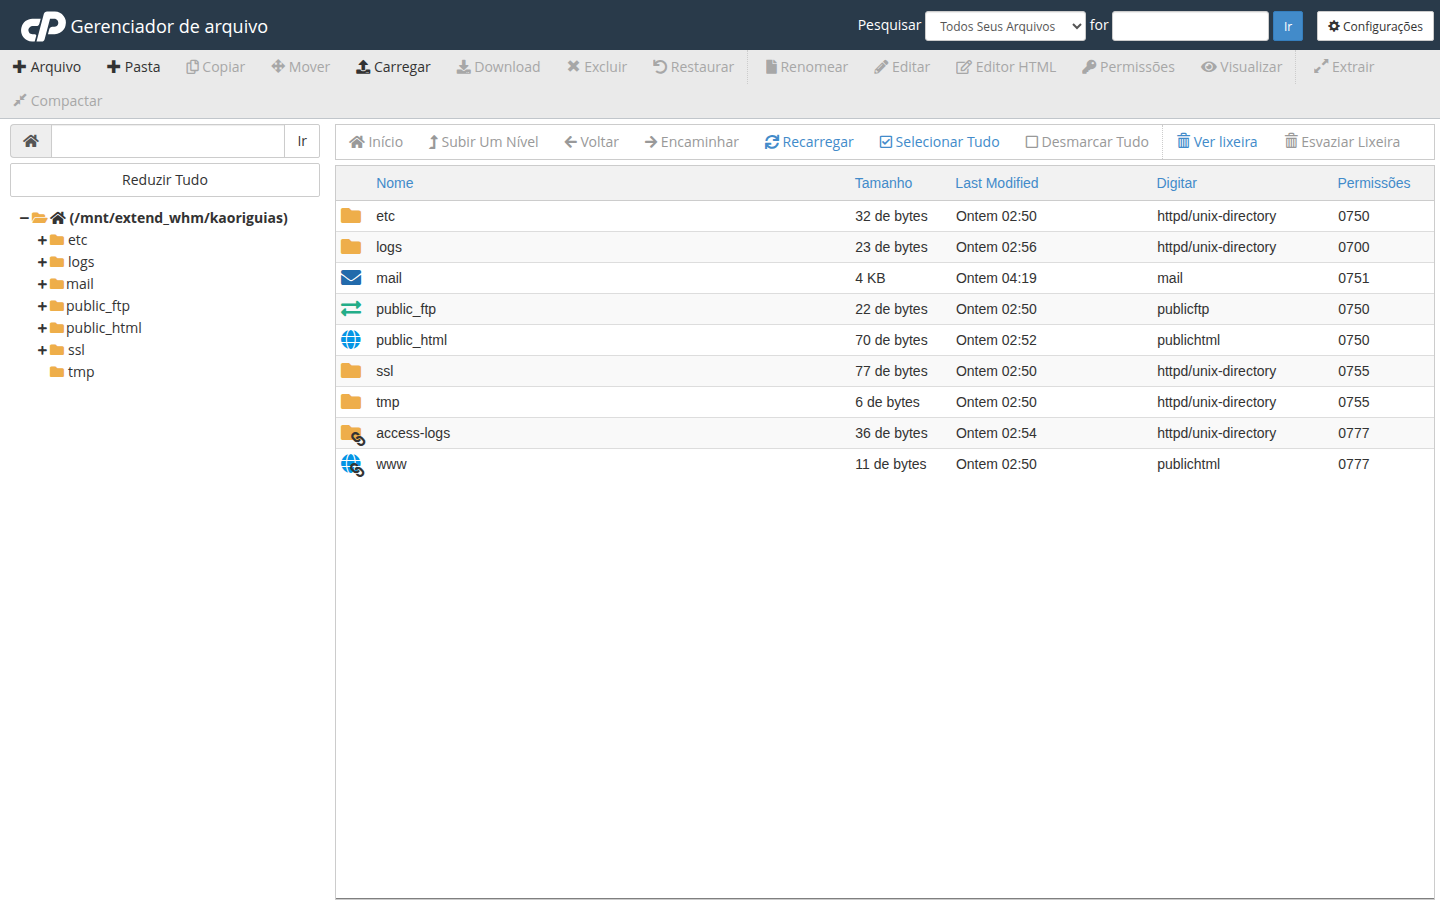
A pasta public_html é a "vitrine" do seu site — tudo que está lá pode, em tese, ser acessado pela internet se não for bem protegido. Por isso, o arquivo com suas senhas (como o .env) deve ficar fora dela, ou então numa subpasta protegida.
Você pode ver e organizar essa estrutura de pastas pelo Gerenciador de Arquivos do cPanel:
2. Se você usa banco de dados, crie a senha direto no painel
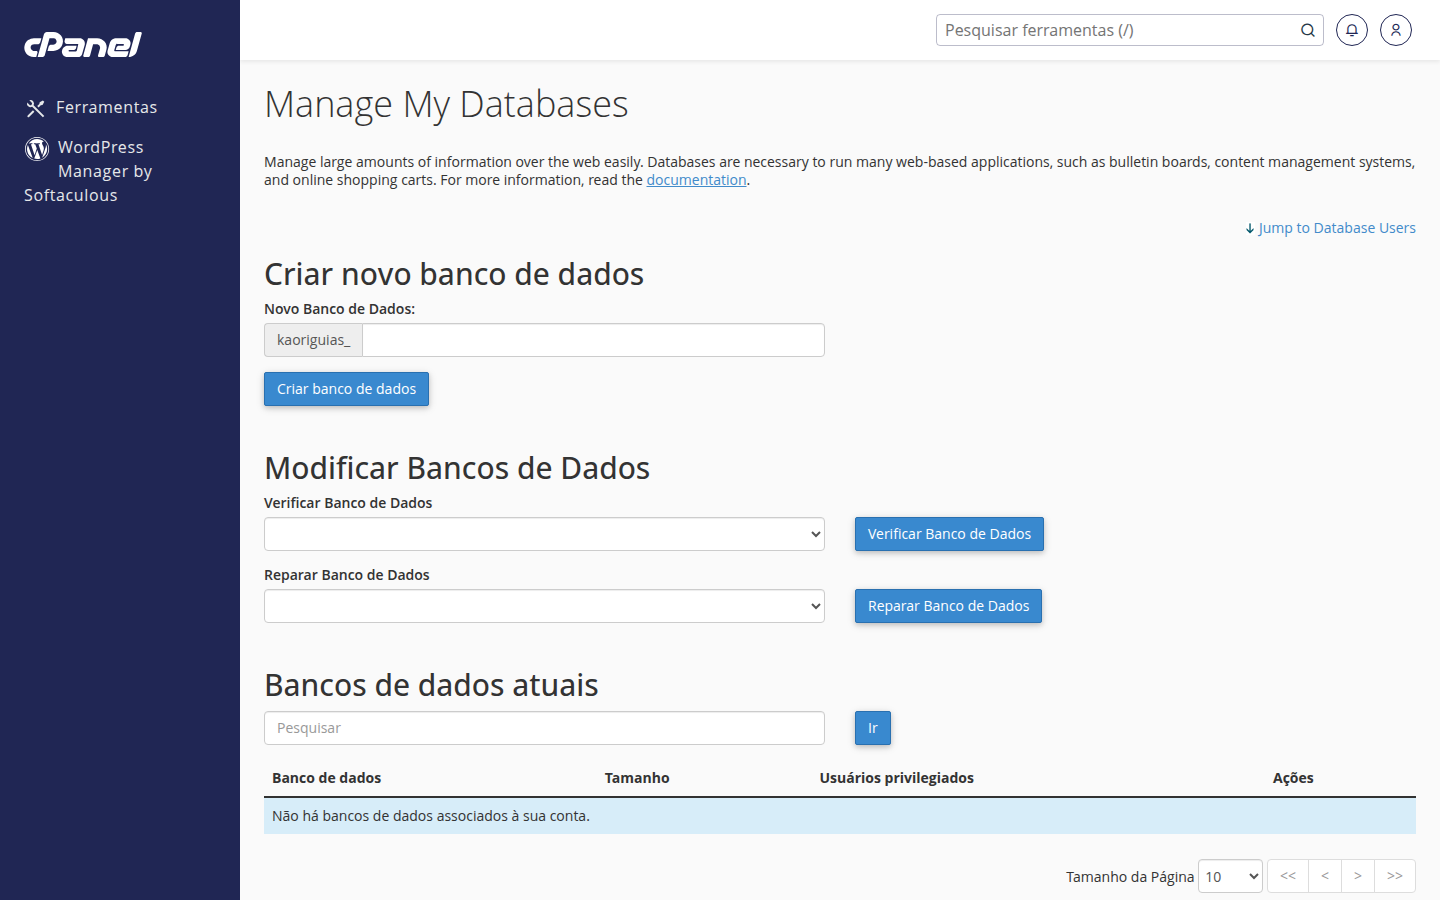
Ao criar um banco de dados e seu usuário pela ferramenta Bancos de Dados MySQL do cPanel, você já gera uma senha específica pra esse banco — e é esse valor que deve entrar na sua variável de ambiente, nunca uma senha "chutada" e reaproveitada em outros lugares.
Dica da Sensei: use uma senha forte e diferente para cada banco/serviço. Assim, se um segredo vazar, os outros continuam seguros.
3. Se o seu projeto usa Git, ignore o arquivo de segredos
Caso você (ou seu desenvolvedor) versione o código com Git, adicione o nome do arquivo de segredos num arquivo chamado .gitignore. Isso evita que ele seja enviado sem querer pra um repositório — inclusive um repositório público.
4. Prefira variáveis do sistema/painel quando disponíveis
Alguns tipos de aplicação (como aplicações Node.js ou Python) podem oferecer, no painel, um local próprio para cadastrar variáveis de ambiente sem precisar de arquivo nenhum. Isso é ainda mais seguro, pois o valor nunca fica salvo dentro dos arquivos do site.
Como isso varia de acordo com o plano e o tipo de aplicação, o caminho mais seguro é: consulte o painel do cliente ou fale com nosso suporte para confirmar se essa opção está disponível na sua hospedagem.
5. Trate cada segredo como uma chave de casa
- Não envie senhas por chat, e-mail ou WhatsApp sem necessidade.
- Se um desenvolvedor ou colaborador sair do projeto, troque as senhas que ele tinha acesso.
- Se desconfiar que um segredo vazou, troque-o imediatamente — no banco de dados, na API do serviço, onde for.
Resumo da aula 📝
- Senha e chave de API nunca ficam escritas direto no código.
- Elas moram num arquivo separado (fora da pasta pública) ou numa configuração própria do painel.
- Cada serviço tem sua própria senha — nunca reaproveite a mesma em vários lugares.
- Se usa Git, o arquivo de segredos vai pro
.gitignore. - Na dúvida sobre o que seu plano oferece, é só chamar o suporte da GeHost — estamos aqui pra ajudar.
Proteger seus segredos não é sobre desconfiar de ninguém — é sobre construir um site que continua seguro mesmo quando as coisas saem do controle (um vazamento acidental, um repositório aberto por engano). Combinado? 💛
Se tiver qualquer dúvida ao aplicar esse passo a passo no seu site, é só chamar a gente pelo painel ou pelo suporte. Um abraço da Sensei! 🌱