
😨 Calma, vamos resolver isso juntos
Você pesquisou o nome do seu site no Google e apareceu aquele aviso assustador: "Este site pode estar hackeado" (ou "This site may be hacked"). Respira. Eu sou a Sensei da GeHost e vou te guiar, passo a passo, para entender o que aconteceu e colocar seu site de volta no eixo.
Esse aviso é o Google avisando os visitantes que encontrou algo estranho no seu site — geralmente páginas ou links que você não criou, inseridos por alguém mal-intencionado. A boa notícia: na grande maioria dos casos, dá para resolver e pedir a revisão do Google.
💡 Dica da Sensei: esse aviso não significa que seu computador foi invadido. Ele avisa sobre o site, não sobre o seu dispositivo. Ninguém vai te perseguir — mas o site precisa de limpeza o quanto antes, porque ele pode estar sendo usado para prejudicar visitantes.🔍 Passo 1: Confirme o problema com fontes oficiais
Antes de qualquer coisa, confirme o alerta em uma fonte confiável — não confie só no resultado da busca, pois ele pode demorar a atualizar.
- Acesse o Google Search Console (search.google.com/search-console) com a conta que administra o site.
- No menu lateral, procure por "Segurança e ações manuais" ou "Problemas de segurança".
- Se o site estiver realmente marcado, o Google costuma descrever o tipo de problema (ex.: conteúdo enganoso, código malicioso, redirecionamento indevido).
💡 Dica da Sensei: se você ainda não tem o site verificado no Search Console, faça isso primeiro — é uma ferramenta gratuita do Google e essencial para qualquer site sério.🕵️ Passo 2: Vá até os arquivos do site e procure o que mudou
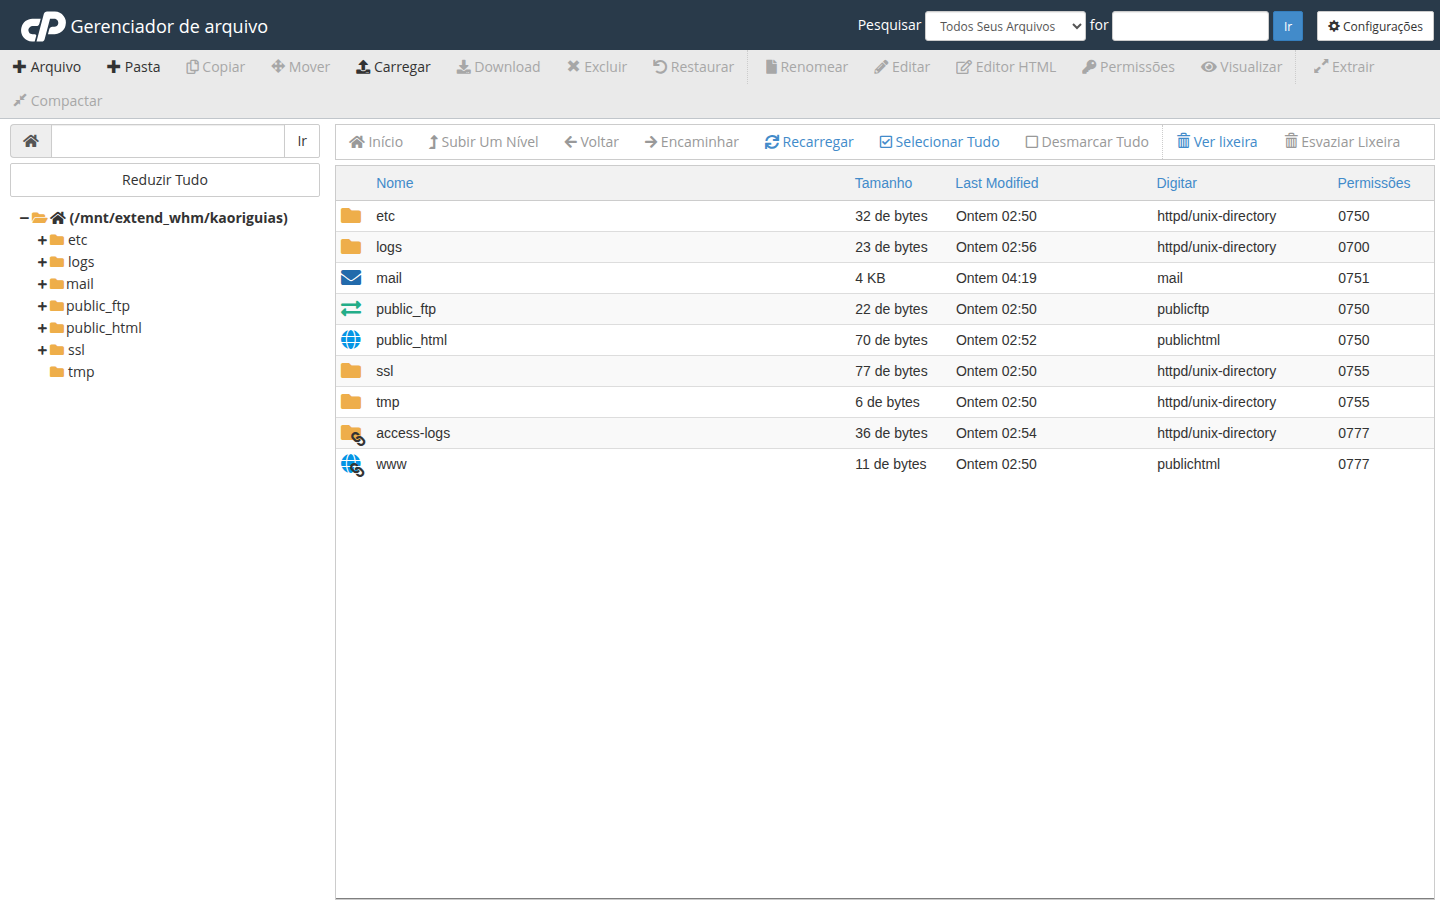
Agora é hora de investigar o "corpo do crime". O jeito mais direto é olhar os arquivos do seu site pelo Gerenciador de Arquivos do cPanel.
- Acesse o cPanel do seu plano GeHost.
- Abra o Gerenciador de Arquivos e entre na pasta public_html.
- Fique atento a sinais de invasão, como:
- Arquivos com nomes estranhos ou datas de modificação recentes que você não reconhece;
- Arquivos
.phpsoltos em pastas onde não deveriam estar;- Pastas novas que você não criou.
Se você usa WordPress ou outro CMS, verifique também:
- Plugins ou temas que você não instalou;
- Usuários administradores que não foram criados por você (em Usuários → Todos os usuários);
- Se o próprio CMS ou os plugins estão desatualizados — essa é a porta de entrada mais comum para invasões.
Não esqueça do banco de dados
Sites que usam banco de dados (como WordPress) também podem ter conteúdo malicioso injetado nas tabelas — não só nos arquivos. Se você tiver conhecimento técnico, acesse o phpMyAdmin pelo cPanel e procure por conteúdo suspeito (links estranhos, scripts) em campos de posts ou opções. Se não se sentir à vontade para isso, não se arrisque sozinho: fale com o suporte da GeHost ou com um profissional de confiança.
🧹 Passo 3: Limpe ou restaure a partir de um backup limpo
Encontrou o problema? Ótimo, agora é hora de agir. Você tem duas estratégias principais:
- Remover manualmente os arquivos, usuários ou trechos de código maliciosos que você identificou no passo anterior.
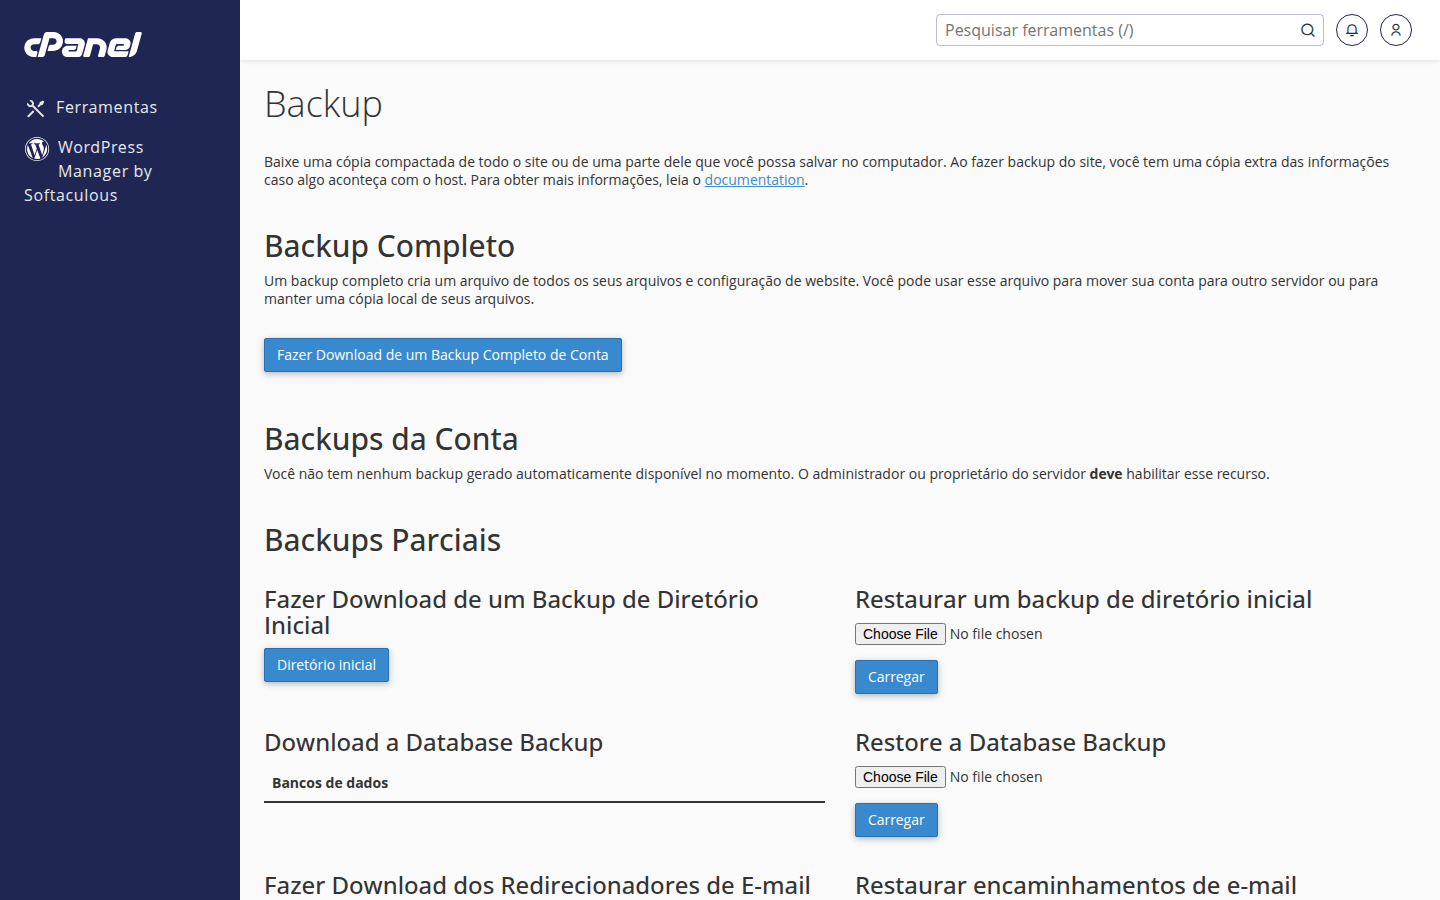
- Restaurar um backup de uma data anterior ao problema, se você tiver certeza de que ele está limpo.
Para restaurar, vá até a tela de Backup no cPanel:
 💡 Dica da Sensei: antes de restaurar ou apagar qualquer coisa, faça um backup do estado atual (mesmo "infectado"). Assim você preserva evidências caso precise investigar mais a fundo depois, e evita perder conteúdo legítimo por engano.
🔑 Passo 4: Troque TODAS as senhas
Depois de limpar o site, é essencial fechar a porta que foi usada para entrar. Troque:
- A senha do cPanel;
- A senha do painel do seu CMS (ex.: WordPress) para todos os usuários administradores;
- A senha do banco de dados, se ela estiver exposta em algum arquivo de configuração comprometido;
- Senhas de FTP, se você utiliza.
Use senhas longas, únicas e, se possível, ative autenticação em duas etapas onde estiver disponível.
🔄 Passo 5: Atualize tudo
A causa mais comum de invasão é software desatualizado. Depois da limpeza, atualize:
- O núcleo do CMS (WordPress, Joomla, etc.);
- Todos os plugins e temas;
- Remova plugins/temas que você não usa mais — cada um é uma porta de entrada em potencial.
🔒 Passo 6: Confirme que o SSL está ativo
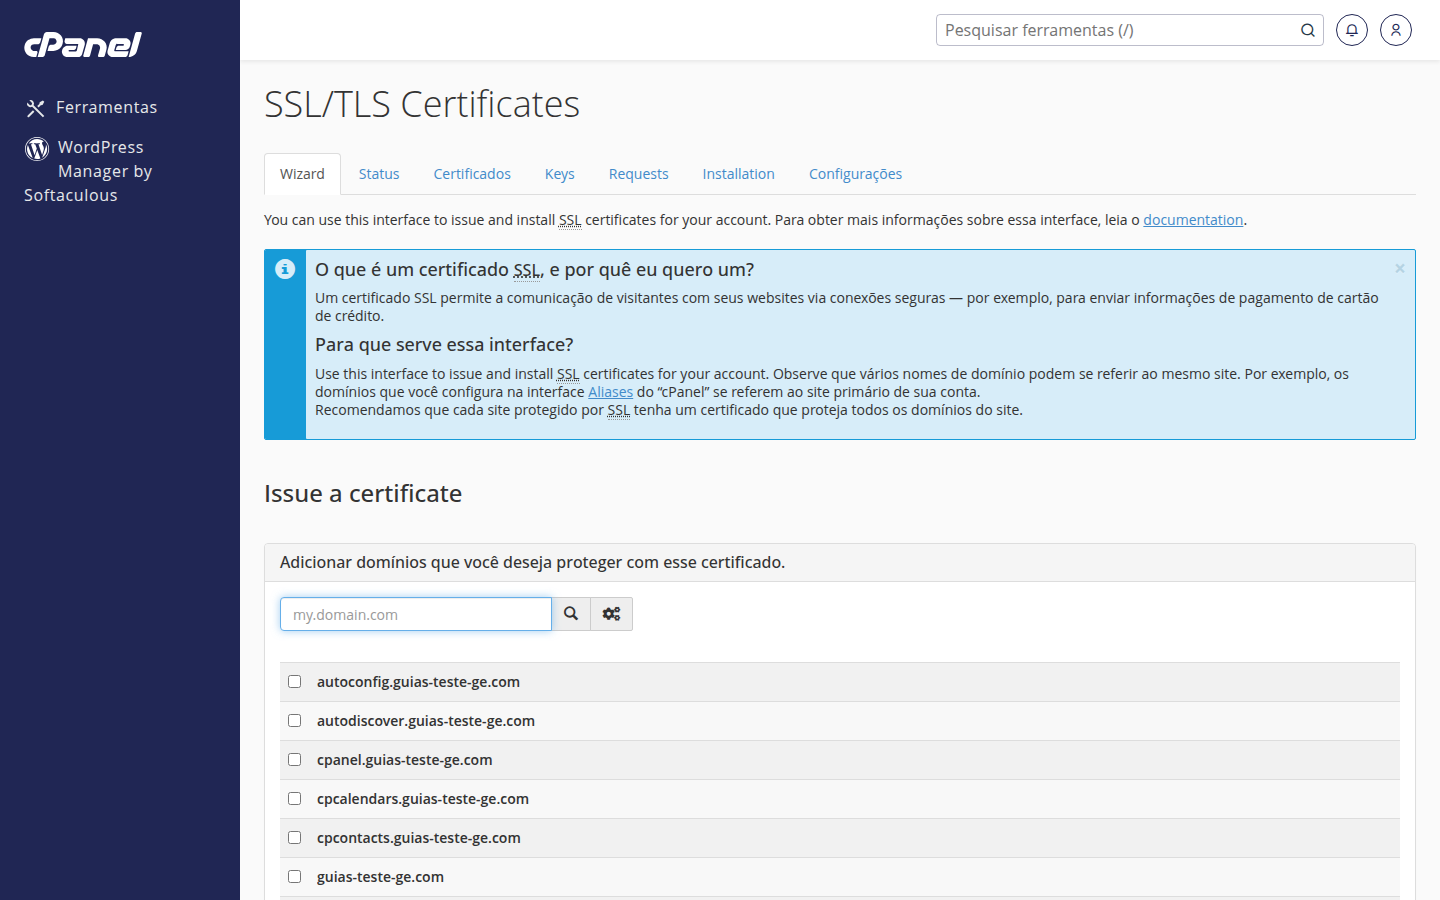
Um certificado SSL válido ajuda a proteger a comunicação entre o site e os visitantes. Confira se ele está ativo em SSL/TLS no cPanel:
✅ Passo 7: Peça a revisão do Google
Com o site limpo, atualizado e com as senhas trocadas, é hora de pedir ao Google para reavaliar:
- Volte ao Google Search Console, na seção "Problemas de segurança";
- Clique em "Solicitar revisão";
- Descreva, em poucas palavras, o que foi encontrado e o que você fez para corrigir.
💡 Dica da Sensei: a revisão do Google pode levar alguns dias. Não peça a revisão antes de ter certeza de que o problema foi resolvido — isso pode atrasar ainda mais o processo.🤝 Não quer fazer isso sozinho?
Tudo bem! Investigar e limpar um site invadido pode ser técnico e dá medo de piorar as coisas. A equipe de suporte da GeHost está pronta para te ajudar — acesse o painel.gehost.com.br e abra um chamado explicando a situação. Quanto mais detalhes você trouxer (como o print do aviso no Search Console), mais rápido conseguimos te ajudar.
🛡️ Como evitar que isso aconteça de novo
- Mantenha CMS, plugins e temas sempre atualizados;
- Use senhas fortes e únicas para cada acesso;
- Evite instalar plugins/temas de fontes não confiáveis (sites "piratas" de templates são um risco enorme);
- Mantenha backups recentes — eles são seu seguro contra qualquer imprevisto;
- Revise periodicamente quem tem acesso de administrador ao seu site.
Você não está sozinho nessa. Um site invadido é estressante, mas com esses passos — e o suporte da GeHost ao seu lado — seu site volta a ficar seguro e limpo aos olhos do Google. 🌱