
Como saber se o seu site foi incluído numa lista de phishing ou malware pelo Google Safe Browsing
Oi! Aqui é a Sensei da GeHost 🥋. Se você chegou até este guia, provavelmente viu (ou tem medo de ver) aquela tela vermelha assustadora no navegador avisando que "este site pode conter malware" ou "site enganoso à frente". Respira fundo: isso tem solução, e vou te mostrar exatamente como identificar o problema e resolver, passo a passo, sem termo técnico complicado.
O que é o Google Safe Browsing?
O Google Safe Browsing é um sistema de segurança do Google que varre bilhões de páginas na internet procurando sites com malware, phishing (páginas falsas criadas para roubar senhas e dados) ou outros comportamentos perigosos. Quando ele encontra algo suspeito, marca o endereço numa lista negra. A partir daí, navegadores como Chrome, Firefox e Safari passam a exibir um aviso vermelho de "site perigoso" para quem tenta acessar aquela página — o que assusta (com razão!) os seus visitantes.
Dica da Sensei: um site pode ser marcado mesmo sem culpa do dono. Muitas vezes um invasor injeta um código malicioso escondido dentro dos arquivos do site (por exemplo, via um plugin desatualizado do WordPress), e é esse código que faz o Google marcar o domínio inteiro.
Passo 1: verifique se o seu site realmente foi marcado
Antes de qualquer coisa, confirme se o alerta é real (às vezes é só um susto pontual do navegador, ou o site de outra pessoa). Faça assim:
- Abra o Google Transparency Report: acesse transparencyreport.google.com/safe-browsing/search pelo navegador e digite o endereço do seu site. Ele mostra se o domínio está atualmente listado como "perigoso" e há quanto tempo.
- Tente acessar o site direto no Chrome: se aparecer a tela vermelha "O site à frente contém malware" ou "Site enganoso à frente", é sinal de que o Safe Browsing já marcou o domínio.
- Confira no Google Search Console: se você já tem o seu domínio verificado lá, vá até a seção "Problemas de segurança". É lá que o Google detalha exatamente qual página foi afetada e o tipo de ameaça encontrada (phishing, malware, conteúdo enganoso, etc.).
Passo 2: entenda as causas mais comuns
Na grande maioria dos casos que vemos por aqui, a marcação acontece por um destes motivos:
- CMS, tema ou plugin desatualizado (muito comum em WordPress) com uma falha de segurança conhecida.
- Senha fraca ou reaproveitada no painel do site, no FTP ou no banco de dados.
- Um arquivo malicioso enviado por um invasor, que redireciona visitantes para páginas falsas ou baixa malware silenciosamente.
- Formulários ou uploads mal protegidos, que permitiram a um estranho subir arquivos indevidos.
Passo 3: faça uma limpeza segura
Se confirmou que o site foi marcado, siga esta ordem — ela evita que você perca dados ou piore o problema:
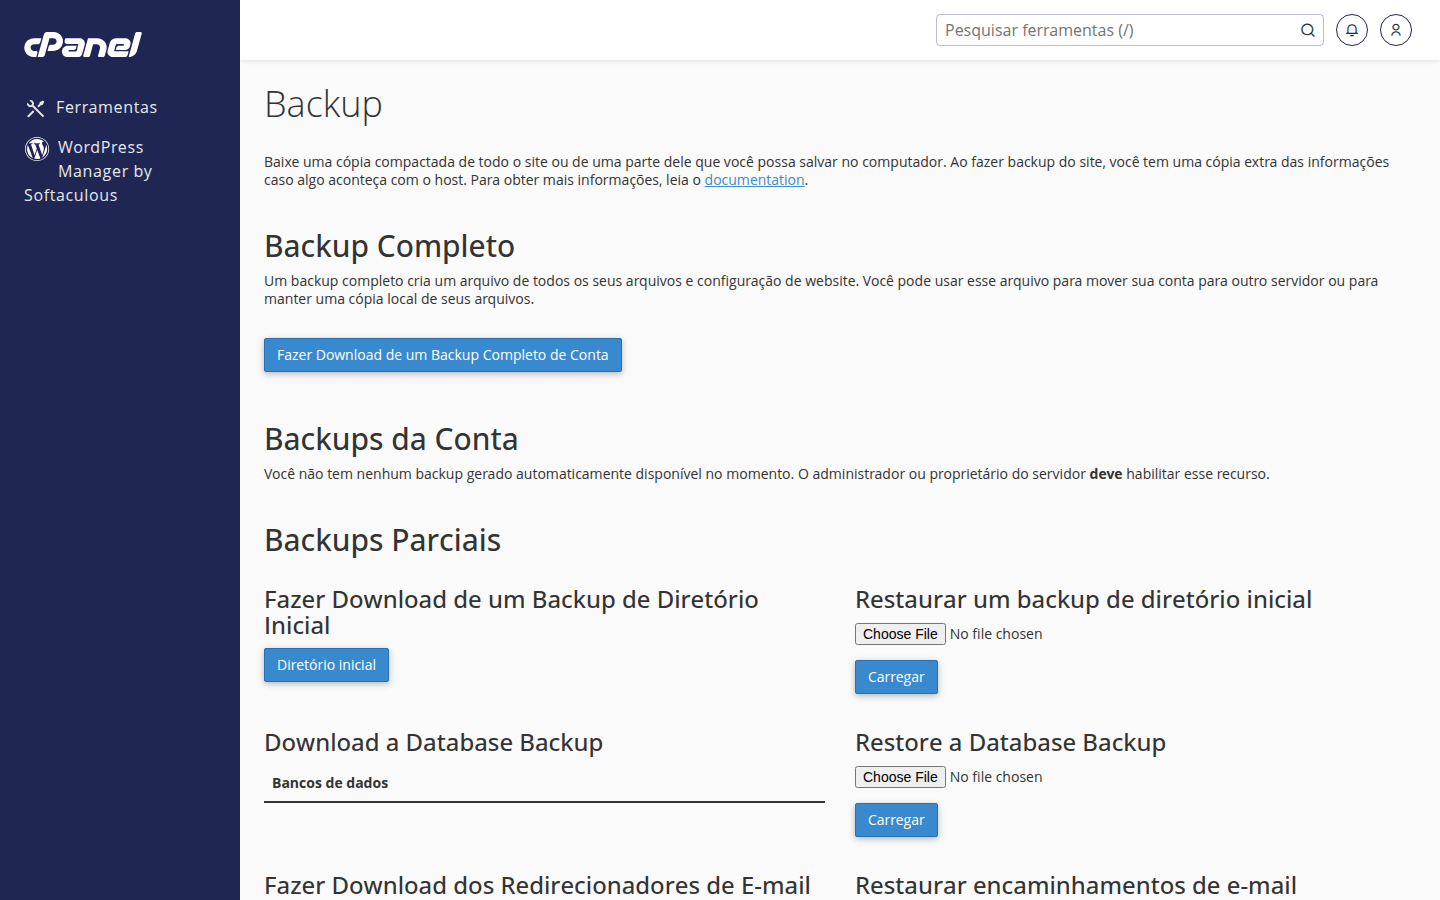
- Faça um backup antes de mexer em qualquer coisa. Mesmo um site infectado precisa de um ponto de retorno caso algo dê errado na limpeza. No cPanel, isso fica na tela de Backup.
- Localize e remova os arquivos suspeitos. Use o Gerenciador de Arquivos do cPanel para revisar a pasta
public_htmlem busca de arquivos estranhos que você não reconhece (nomes aleatórios, datas de modificação recentes que não fazem sentido, extensões incomuns).

- Troque TODAS as senhas envolvidas: cPanel, FTP, banco de dados e o painel administrativo do seu site (ex.: wp-admin, se for WordPress).
- Atualize tudo: o CMS, os temas e os plugins para as versões mais recentes. Falhas antigas são a porta de entrada mais usada por invasores.
Dica da Sensei: se não se sentir seguro fazendo essa limpeza sozinho, não se arrisque — abra um chamado com o suporte pelo painel.gehost.com.br explicando a situação. É melhor pedir ajuda do que apagar o arquivo errado.
Passo 4: peça a reavaliação ao Google
Depois que o site estiver limpo, o aviso vermelho não some sozinho — é preciso pedir para o Google reavaliar. No Google Search Console, dentro da seção "Problemas de segurança", existe um botão para solicitar a revisão. O processo pode levar alguns dias, então tenha paciência: o importante é que a causa real tenha sido eliminada antes de pedir a reanálise.
Passo 5: previna que aconteça de novo
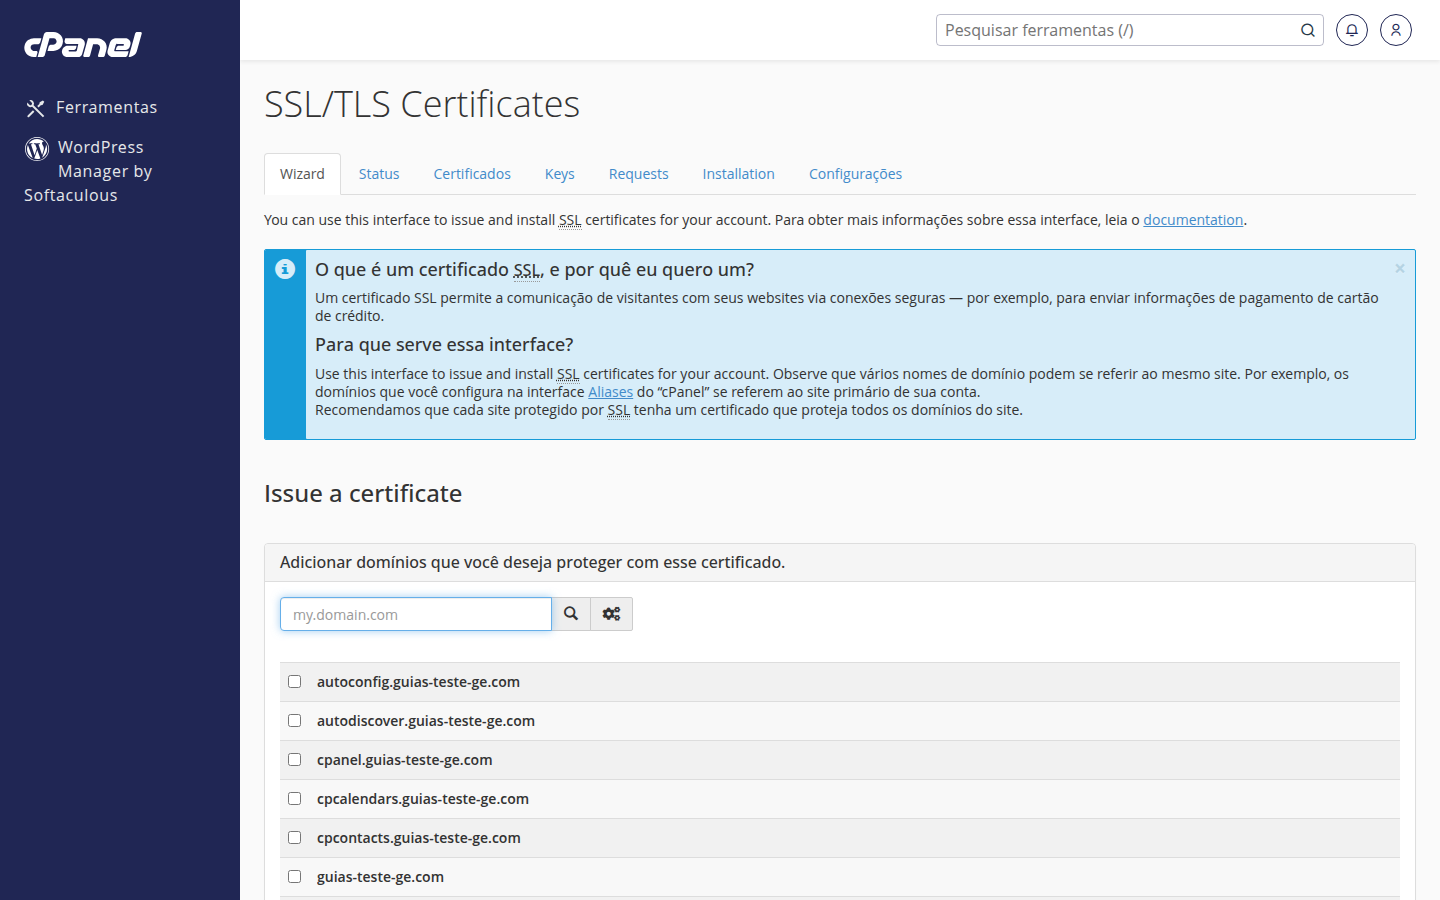
- Mantenha um certificado SSL ativo e válido no seu domínio — isso reforça a confiança do navegador e dos visitantes. Você acompanha isso na tela de SSL/TLS Certificates do cPanel.
- Atualize regularmente CMS, temas e plugins.
- Use senhas fortes e diferentes para cada acesso (cPanel, FTP, banco de dados, admin do site).
- Faça backups periódicos — eles são seu seguro contra qualquer imprevisto.
Quando chamar o suporte da GeHost
Se você já tentou os passos acima e o aviso continua aparecendo, ou se não tem certeza de onde está o arquivo malicioso, fale com a gente pelo painel.gehost.com.br. A gente te ajuda a investigar e colocar o site de volta no ar com segurança.
Última dica da Sensei: ser marcado pelo Safe Browsing assusta, mas quase sempre tem solução rápida quando se age com calma e na ordem certa: backup → limpeza → senhas novas → atualização → reavaliação. Você consegue! 🥋