
Como saber se o seu site foi invadido por um script malicioso 🕵️♀️
Oi! Aqui é a Sensei da GeHost 🥋 Se você chegou até esse guia, provavelmente notou algo estranho no seu site — um redirecionamento esquisito, um aviso do Google, ou simplesmente aquela sensação de "algo não está certo". Respira: vamos investigar juntos, com calma, passo a passo. A maioria dos casos tem solução, e o primeiro passo é sempre identificar o problema direito antes de sair mexendo em tudo.
💡 Dica da Sensei: nunca entre em pânico e comece a apagar arquivos "no achismo". Um script malicioso mal removido pode voltar, e um arquivo do sistema apagado por engano pode derrubar o site de vez. Investigação primeiro, ação depois.
🚩 Sinais de que algo pode estar errado
Antes de abrir o cPanel, veja se você reconhece algum desses sintomas:
- O site abre normal pra você, mas amigos/clientes dizem que caem em outra página (loja de remédio, apostas, sites adultos etc.);
- O navegador ou o Google Chrome mostra aviso de "Site enganoso" / "Perigo à frente";
- Aparecem pop-ups, banners ou links estranhos que você nunca colocou;
- O site ficou lento do nada, ou trava/erra com frequência;
- Seu e-mail ou o do seu provedor de hospedagem avisou sobre "malware detectado";
- O Google indexou páginas que você nunca criou (busque
site:seudominio.com.brno Google e veja os resultados).
🔎 Passo a passo pra investigar
1. Veja o código-fonte da página
Abra o site num navegador, clique com o botão direito em qualquer área e escolha "Exibir código-fonte da página". Procure por trechos suspeitos, principalmente:
- Tags
<script>apontando pra domínios que você não reconhece; - Códigos longos, "embaralhados" (uma sequência gigante de letras e números sem sentido) — isso costuma ser um script malicioso disfarçado (ofuscado);
iframeescondido, geralmente no rodapé ou no topo do HTML.
Se aparecer algo assim e você tem certeza que não foi você (ou sua equipe) quem colocou, é um forte indício de invasão.
2. Confira o Gerenciador de Arquivos no cPanel
Entre no painel.gehost.com.br, acesse o cPanel da sua hospedagem e abra o Gerenciador de Arquivos. Vá até a pasta public_html (onde fica o seu site) e observe:
- Arquivos com nome estranho que você não reconhece (ex.:
wp-tmp.php,x992a.php, nomes aleatórios); - A data de modificação dos arquivos — se um monte de arquivo foi alterado numa data em que ninguém da sua equipe mexeu no site, é um sinal de alerta;
- Pastas de tema/plugin (se seu site é WordPress) com arquivos extras que não vieram na instalação original.

Se você não tem certeza do que é "normal" ou não no seu site (é super comum, ninguém decora nome de arquivo de sistema!), não se preocupe — pode nos chamar no suporte que a gente ajuda a olhar com calma.
3. Olhe as estatísticas de acesso
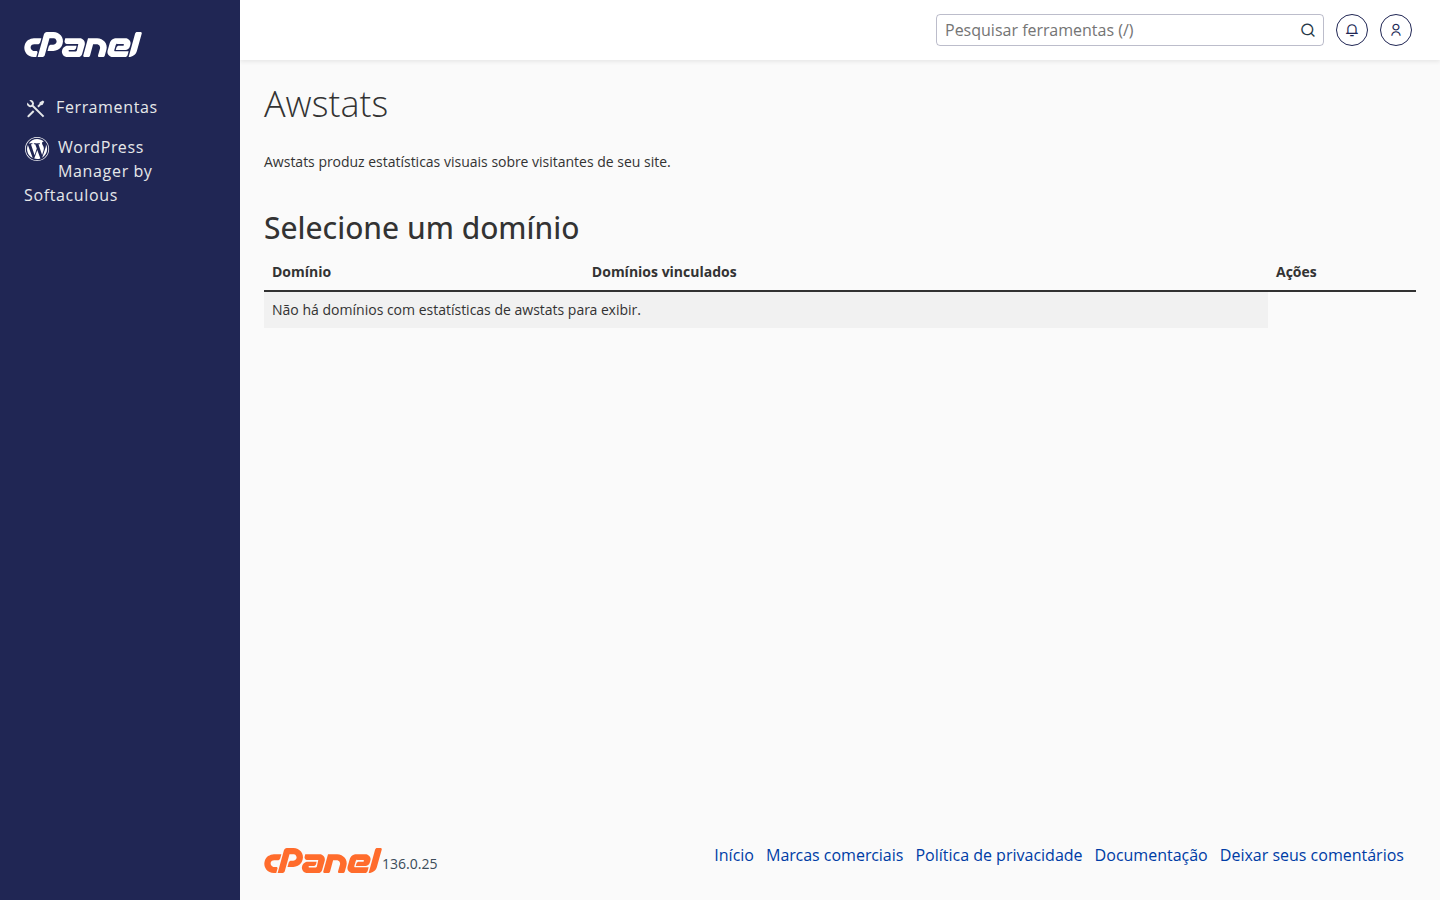
Ainda no cPanel, existe uma área de métricas/estatísticas de visitantes. Um pico repentino de acessos vindos de países estranhos, ou muitas requisições pra páginas que não existem no seu site, pode indicar que um robô está usando seu site pra fins maliciosos (mandar spam, minerar dados, etc.).
4. Se o seu site é WordPress (ou outro CMS)
- Verifique em Usuários se existe algum administrador que você não cadastrou;
- Veja se há plugins ou temas instalados que ninguém da equipe reconhece;
- Confira se a senha do admin e do banco de dados ainda são as originais (se você suspeita de invasão, é hora de trocar — veja o item 6 abaixo).
🧯 O que fazer se confirmar a invasão
5. Isole o problema — não deixe o site "aberto" enquanto investiga
Se você tem um plano de manutenção ativo com a GeHost, abra um chamado no suporte contando o que encontrou — nossa equipe pode analisar o ambiente e ajudar na remoção segura do script. Se o problema for mais estrutural (código do site, lógica de negócio), pode ser necessário negociar um atendimento à parte com nosso time técnico.
6. Restaure um backup limpo (quando disponível)
Se você tem backups do período anterior ao problema, essa costuma ser a forma mais segura e rápida de voltar ao normal. No cPanel, acesse a área de Backup pra ver o que está disponível.
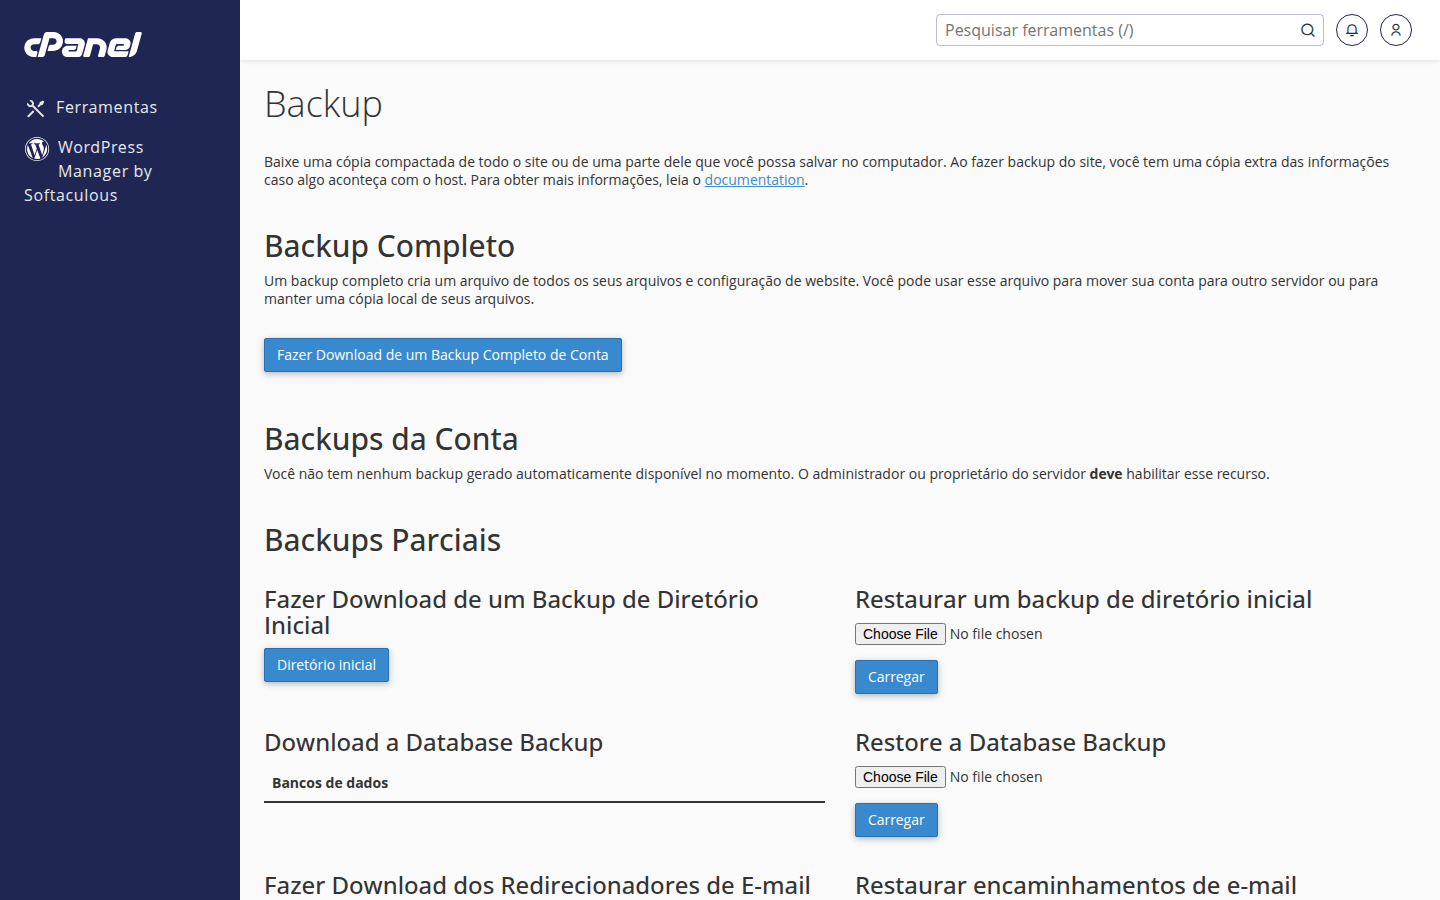
⚠️ Importante: restaurar o backup remove o script malicioso da cópia, mas se a porta de entrada (senha fraca, plugin desatualizado, etc.) não for corrigida, o invasor pode voltar. Por isso, depois de restaurar, troque todas as senhas (cPanel, banco de dados, admin do site) e atualize plugins/temas/CMS pra versão mais recente.
7. Confira o certificado SSL
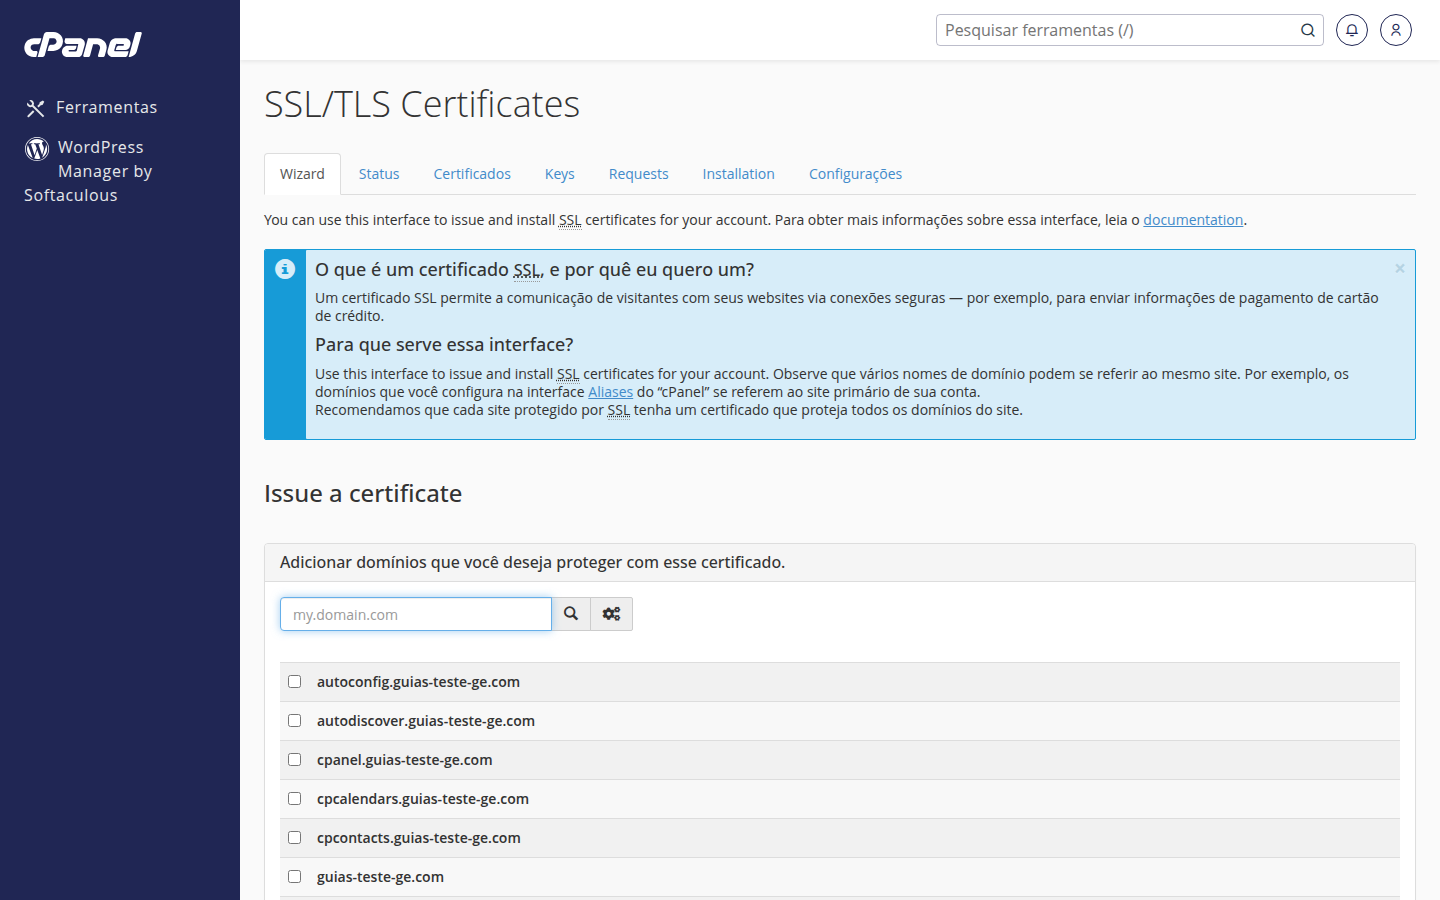
Aproveite pra verificar se o seu certificado SSL continua ativo e válido — isso não impede invasão, mas garante que a conexão dos seus visitantes com o site é criptografada, e evita que o navegador mostre avisos extras de "conexão não seguro" somados ao problema.
🛡️ Como evitar que aconteça de novo
- Mantenha CMS, temas e plugins sempre atualizados — a maioria das invasões explora versões antigas com falhas já conhecidas;
- Use senhas fortes e únicas pro painel, pro banco de dados e pro admin do site;
- Evite instalar plugins/temas de fontes não-oficiais ("nulled"/piratas) — é uma das portas de entrada mais comuns;
- Faça backups com frequência e, se possível, guarde uma cópia fora do próprio servidor;
- Considere manter um plano de manutenção ativo, assim nossa equipe pode ajudar em diagnósticos como esse com mais agilidade.
🥋 Última dica da Sensei: encontrar um script malicioso assusta, mas é mais comum do que parece — e a grande maioria dos casos se resolve. Fique tranquilo(a), siga os passos com calma e, se travar em qualquer ponto, é só chamar o suporte da GeHost pelo painel.gehost.com.br que a gente te ajuda a colocar tudo em ordem de novo. 💛