
Como configurar acesso SSH para múltiplos desenvolvedores com permissões diferentes
Oi! Aqui é a Sensei da GeHost 🥋 Se o seu projeto cresceu e agora tem mais de uma pessoa mexendo no código, você já deve ter se perguntado: "dá pra cada dev ter seu próprio acesso, sem todo mundo usar a mesma senha?". Dá sim — e nesse guia eu te mostro o caminho certo, com calma e sem enrolação.
Antes de começar: entenda como funciona
Na hospedagem GeHost (ambiente cPanel), o acesso SSH é vinculado à conta principal do seu plano — ou seja, todo mundo que entra por SSH usa o mesmo "usuário do sistema". Não existe, num ambiente compartilhado como esse, criar um login de sistema totalmente independente com permissões de root para cada pessoa (isso é coisa de servidor dedicado/VPS, que não é o caso dos planos de hospedagem).
Mas calma, isso não é um problema! Dá pra chegar num resultado bem parecido e seguro, combinando duas coisas:
- Chaves SSH individuais — cada desenvolvedor entra com a própria chave, sem ninguém saber a senha de ninguém.
- Contas de acesso restritas por pasta — pra quem só precisa mexer em uma parte específica do site (ex.: só a pasta de um sistema, não o domínio inteiro), você cria um acesso próprio, limitado àquele diretório.
Passo 1 — Confirme se o SSH está habilitado no seu plano
O acesso SSH pode precisar ser liberado pela nossa equipe, dependendo do seu plano. Se você ainda não usa SSH nesse domínio, entre em contato pelo painel.gehost.com.br ou abra um chamado com o suporte pedindo a liberação antes de seguir os próximos passos.
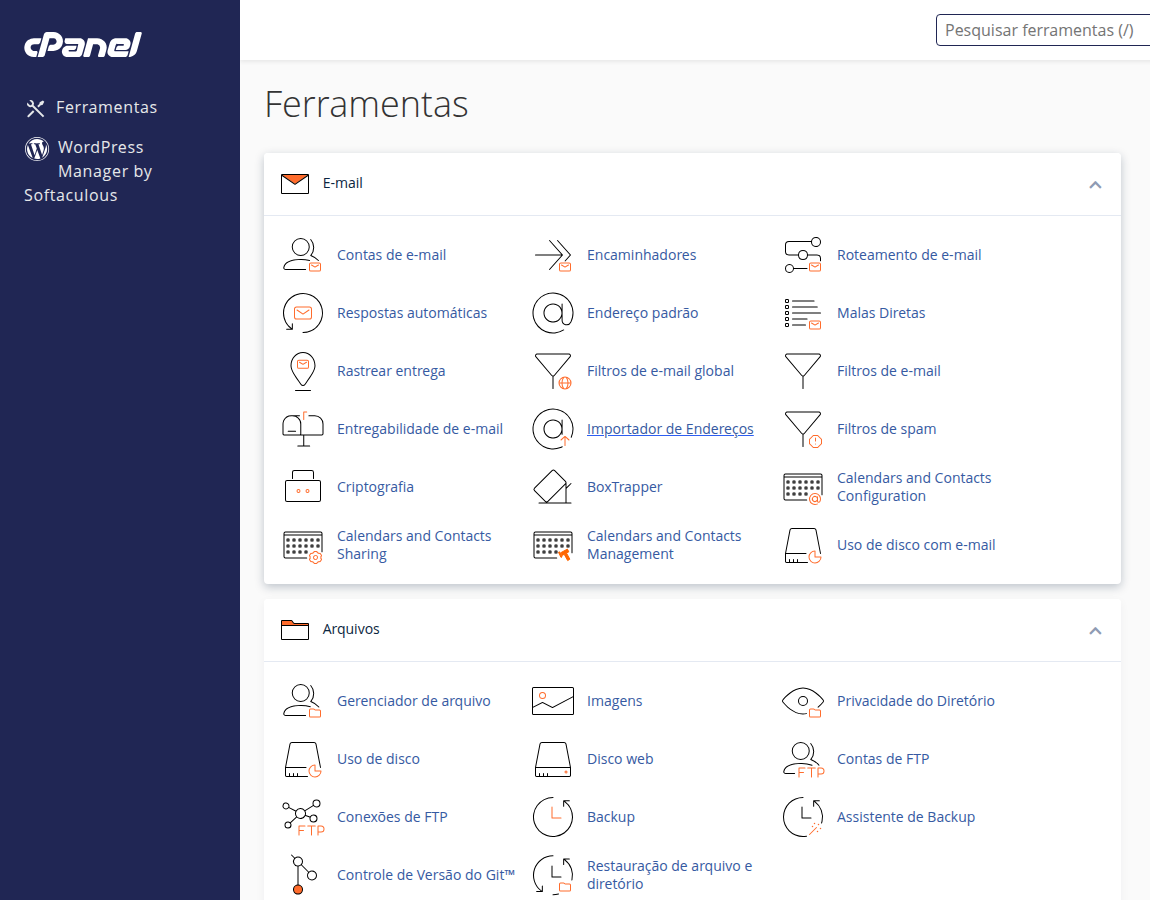
Com o SSH liberado, entre no seu cPanel e procure, no grupo "Segurança", a ferramenta chamada "Acesso SSH" (ou "SSH Access"). É ali que a mágica das chaves acontece.
Passo 2 — Gere uma chave SSH para cada desenvolvedor
A ideia aqui é simples: cada dev gera a própria chave no computador dele (isso é o mais seguro, porque a chave privada nunca sai da máquina da pessoa). Existem duas formas:
- Pelo próprio cPanel: na tela "Acesso SSH", clique em "Gerenciar Chaves SSH" e depois em "Gerar uma Nova Chave". Dê um nome que identifique a pessoa (ex.: joao-dev, maria-frontend) e uma senha forte para proteger a chave.
- Pelo computador do próprio desenvolvedor (opção mais comum em times): a pessoa gera o par de chaves no terminal dela e te envia apenas a chave pública (o arquivo terminado em .pub) — nunca a privada. É essa chave pública que você vai importar no cPanel.
💡 Dica da Sensei: nunca peça pra ninguém te mandar a chave privada. Só a pública circula — é ela que identifica a pessoa, sem expor segredo nenhum.
Passo 3 — Autorize a chave de cada pessoa
Ainda na tela "Acesso SSH" do cPanel, use a opção "Importar Chave" para colar a chave pública de cada desenvolvedor. Depois de importada, clique em "Autorizar" ao lado do nome dela. Repita esse processo para cada membro do time — assim, cada um entra com a própria identidade, e você sabe exatamente quem tem acesso.
Passo 4 — Restrinja o que cada dev pode acessar
Como todos compartilham a mesma conta de sistema, a forma de dar "permissões diferentes" na prática é organizar as pastas e os acessos por projeto. Duas formas de fazer isso funcionarem bem no dia a dia:
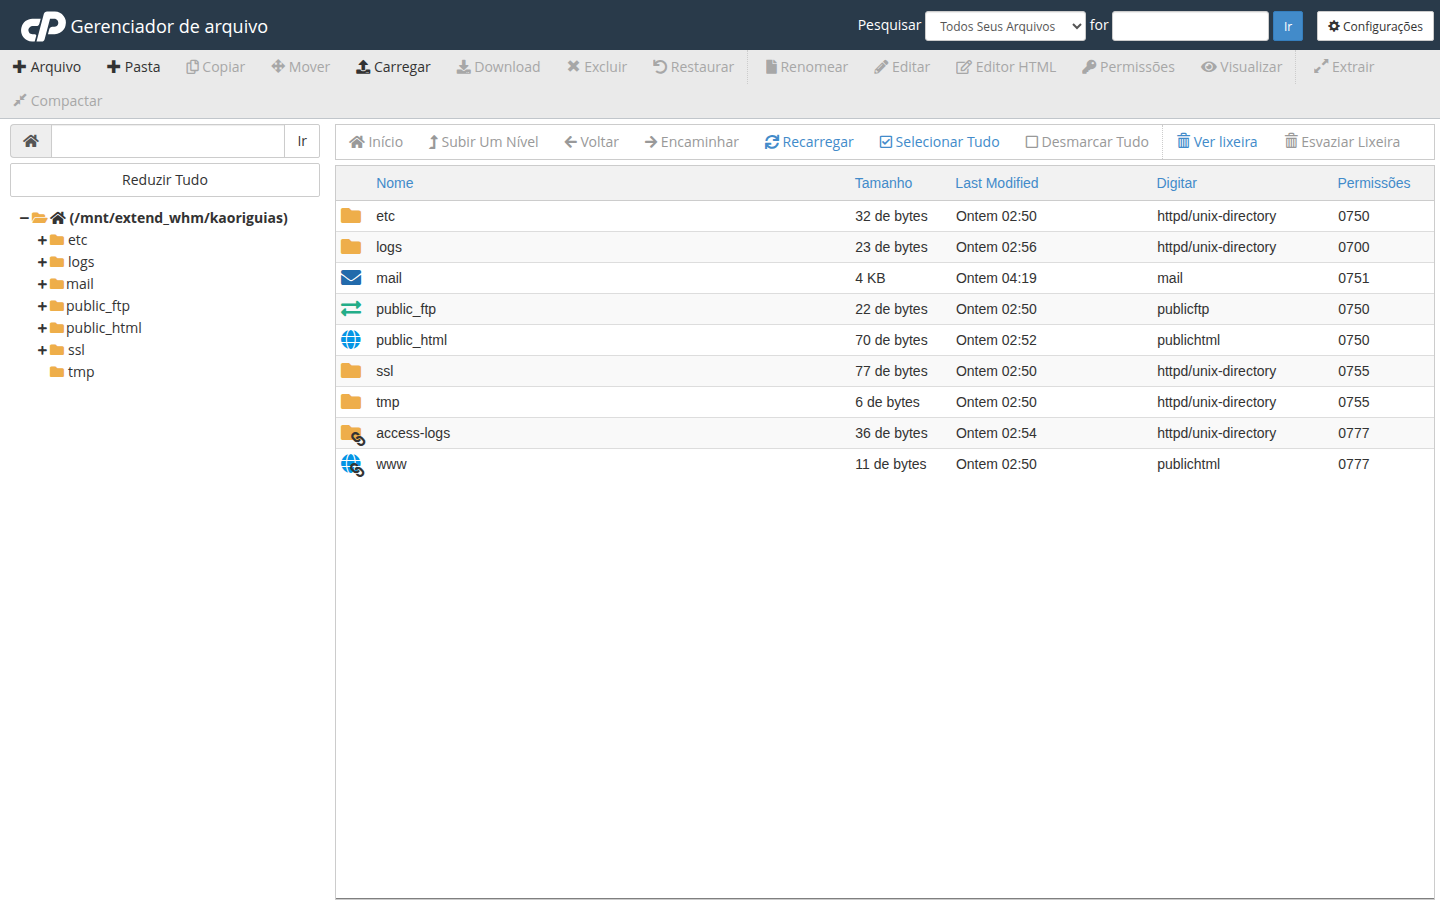
- Permissões de pasta/arquivo: pelo Gerenciador de Arquivos do cPanel, você pode ajustar as permissões (leitura/escrita) de pastas específicas, restringindo o que fica gravável e o que fica só leitura.
- Acesso restrito a um diretório: se um dev só precisa mexer numa pasta específica (por exemplo, um subsistema dentro do domínio), crie uma conta de acesso apontando só para aquele diretório — assim a pessoa nem visualiza o resto do site. Fale com o suporte se quiser ajuda pra configurar esse tipo de acesso restrito no seu caso específico.
Passo 5 — Removendo o acesso quando alguém sai do time
Isso é tão importante quanto conceder o acesso! Voltando na tela "Acesso SSH" > "Gerenciar Chaves SSH", basta "Desautorizar" ou remover a chave da pessoa que não faz mais parte do projeto. Pronto — o acesso dela é cortado na hora, sem precisar trocar senha de ninguém.
🔐 Dica da Sensei: crie o hábito de revisar as chaves autorizadas de tempos em tempos. Se aparecer uma chave que você não reconhece, remova e, na dúvida, chame o suporte.
Boas práticas para o seu time
- Cada pessoa com a sua própria chave — nunca compartilhe a mesma chave entre dois devs.
- Proteja a chave privada com uma senha (passphrase) forte.
- Dê nomes claros às chaves autorizadas, pra sempre saber quem é quem.
- Remova o acesso assim que alguém sair do projeto — não deixe "pra depois".
- Evite usar a senha principal do cPanel para acesso do dia a dia — prefira sempre as chaves individuais.
Ficou com dúvida?
Sem problema nenhum — configurar acesso de time pode ter suas particularidades dependendo do seu projeto. Fale com a gente pelo painel.gehost.com.br que a equipe te ajuda a deixar tudo redondinho. 🙂