
Sensei explica: WAF, o "porteiro" que protege seu site 24 horas por dia 🛡️
Oi! Eu sou a Sensei da GeHost e hoje eu quero te ensinar sobre um assunto que parece complicado, mas que na real é bem simples de entender: o WAF (Web Application Firewall), ou "Firewall de Aplicação Web".
Pensa comigo: seu site é como uma loja física. O WAF é aquele segurança na porta que olha pra quem está entrando e barra quem chega com má intenção — tentando invadir, roubar dados ou derrubar o sistema — enquanto deixa os clientes de verdade passarem numa boa. Bora entender como isso funciona na prática? 😊
O que o WAF realmente faz?
Diferente de um antivírus comum, o WAF fica de olho especificamente no tráfego que chega até o seu site (as requisições HTTP/HTTPS). Ele analisa cada visita e consegue identificar e bloquear tentativas de ataques bem conhecidos, como:
- SQL Injection — quando alguém tenta "enganar" o formulário do seu site pra mexer direto no banco de dados.
- Cross-Site Scripting (XSS) — inserção de códigos maliciosos em campos de comentário, busca ou cadastro.
- Força bruta — tentativas repetidas de adivinhar senha de login (WordPress, painel, etc.).
- Bots maliciosos — robôs que ficam varrendo a internet atrás de brechas em sites.
💡 Dica da Sensei: o WAF não substitui boas práticas como senhas fortes e plugins atualizados — ele é uma camada A MAIS de proteção, como um cinto de segurança extra. Quanto mais camadas, mais tranquilo você fica!
Passo a passo: como ativar/configurar a proteção no seu site
Na GeHost, boa parte da proteção de aplicação já roda ao nível de infraestrutura, mas tem passos importantes que você mesmo pode (e deve) verificar no seu painel. Vamos lá:
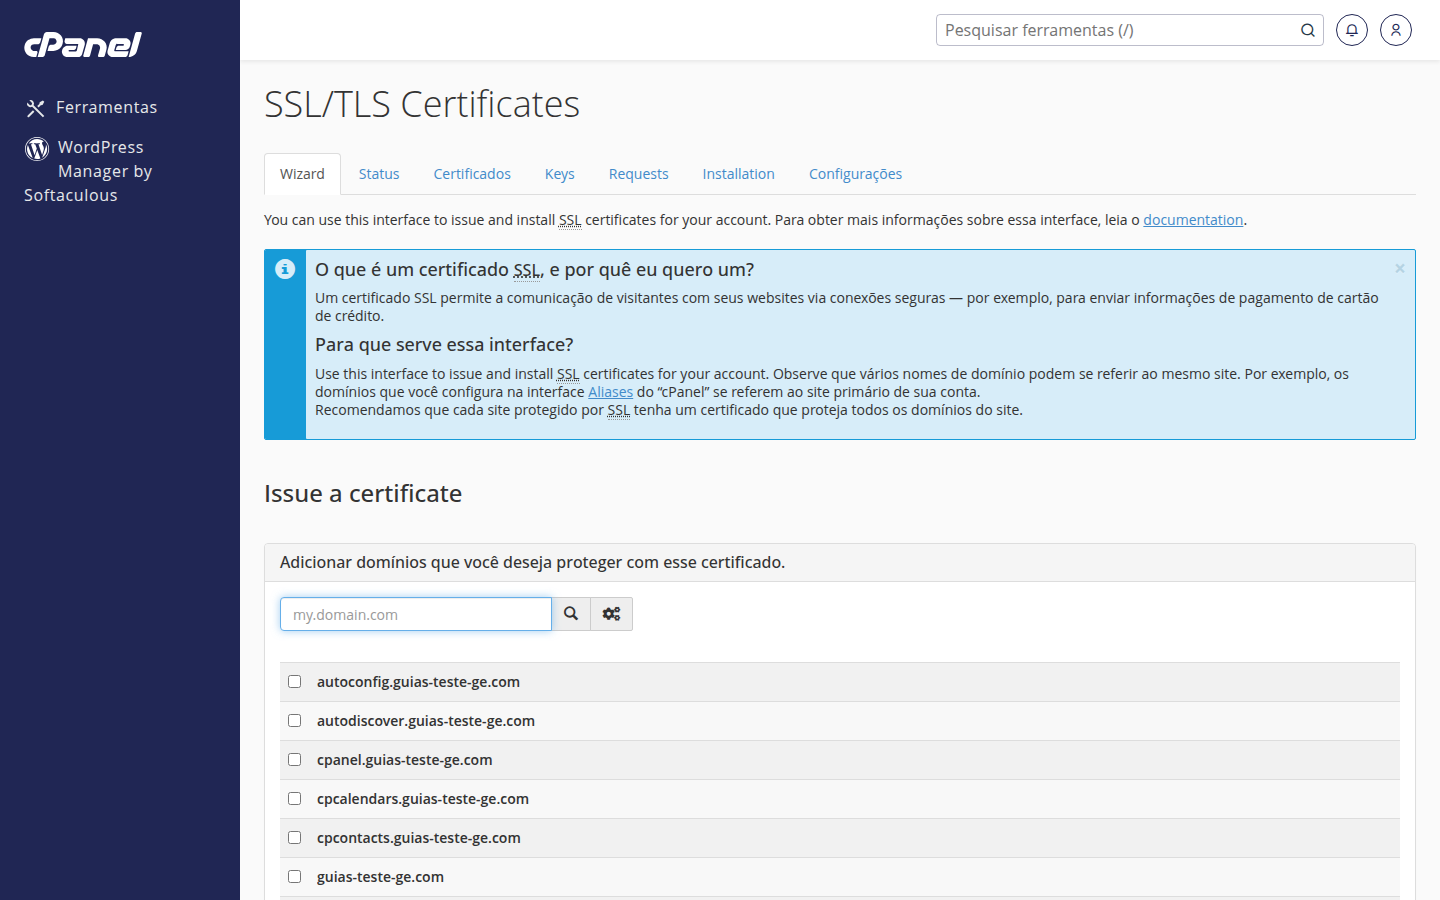
Passo 1 — Confirme que seu SSL está ativo
Antes de qualquer coisa, seu site precisa estar em HTTPS (cadeado verde). Isso é pré-requisito pra qualquer camada de segurança funcionar direito, porque garante que os dados trafegando entre o visitante e o servidor estão criptografados.
- Acesse seu cPanel (o login fica disponível no seu painel.gehost.com.br).
- Procure o ícone "SSL/TLS".
- Confirme que existe um certificado ativo e válido para o seu domínio.
Passo 2 — Mantenha seu site (CMS/plugins) sempre atualizado
Se o seu site é feito em WordPress ou outro CMS, a maioria dos ataques explora versões antigas e desatualizadas de plugins e temas — é a porta mais fácil de entrar. Nenhum WAF do mundo compensa um plugin cheio de brechas rodando há anos sem atualizar.
- Entre no painel administrativo do seu site (ex.:
seudominio.com/wp-admin). - Verifique se há atualizações pendentes de núcleo, temas e plugins.
- Atualize regularmente — o ideal é criar esse hábito mensalmente (ou ativar atualizações automáticas quando o CMS permitir).
Passo 3 — Reforce a autenticação de acesso
Uma das formas mais comuns de ataque é a tentativa de força bruta no login. Reduza esse risco com atitudes simples:
- Use senhas fortes (misture letras, números e símbolos) tanto no cPanel quanto no painel do seu site.
- Ative autenticação em duas etapas se o seu CMS oferecer essa opção.
- Evite usuários genéricos como "admin" — prefira nomes de usuário personalizados.
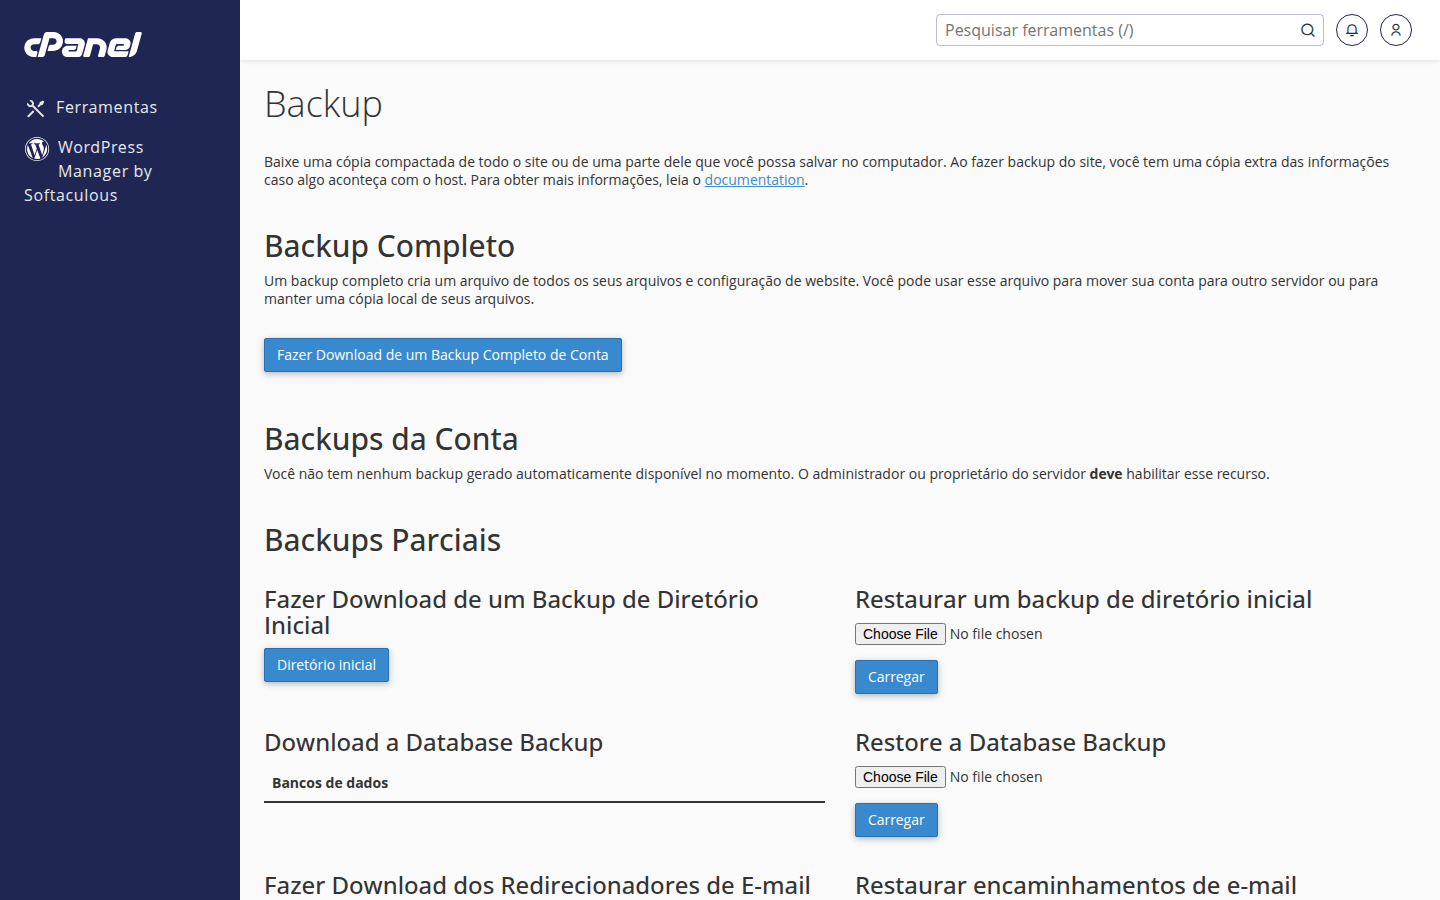
Passo 4 — Faça backups regulares
Mesmo com todas as proteções, é essencial ter um plano B. Backup não impede ataque, mas garante que, se algo acontecer, seu site volta ao normal rapidinho.
- No cPanel, acesse a seção "Backup".
- Gere ou confira os backups completos e/ou parciais (arquivos e banco de dados) disponíveis para sua conta.
Passo 5 — Fique de olho nas estatísticas de acesso
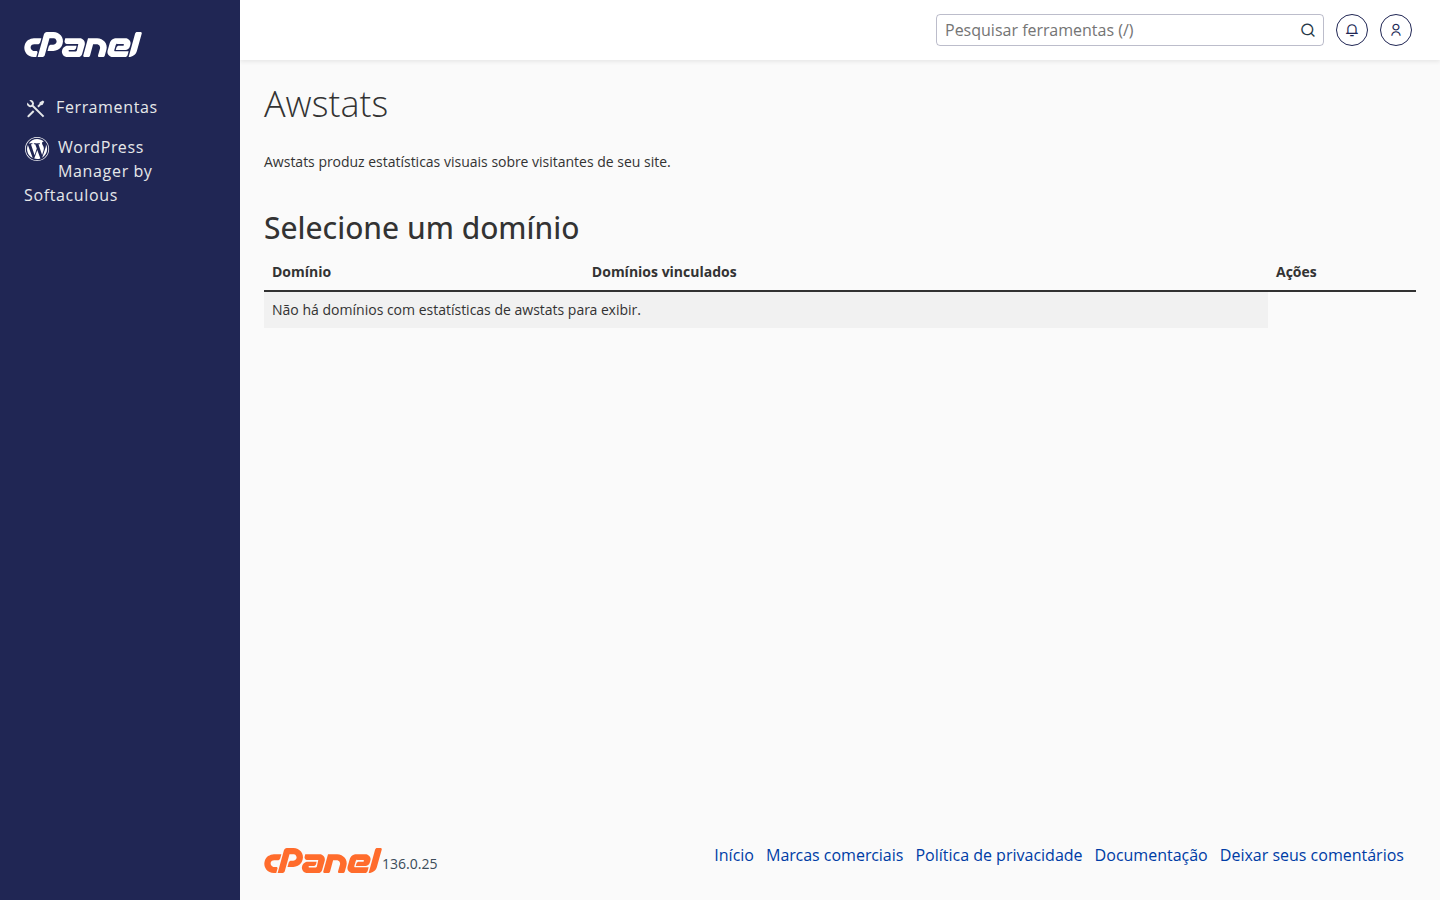
De vez em quando, dá uma olhada nas métricas de visitantes do seu site. Picos estranhos de acesso, muitos erros repetidos ou tráfego vindo de lugares fora do comum podem ser sinal de tentativa de ataque em andamento.
- No cPanel, acesse a seção de Métricas/Estatísticas.
- Selecione seu domínio e observe o volume e a origem dos acessos ao longo do tempo.
Quer uma proteção mais avançada e personalizada?
Se o seu projeto é uma loja virtual, um sistema com muitos acessos ou qualquer aplicação que lida com dados sensíveis, vale a pena conversar com a nossa equipe sobre uma configuração de segurança sob medida para o seu caso. Cada site tem uma necessidade diferente, e a gente adora ajudar a encontrar a solução certa. 💚
🙋 Dica da Sensei: ficou com alguma dúvida ou achou algo estranho no seu site (lentidão fora do padrão, páginas que você não reconhece, etc.)? Não tenta resolver sozinho por conta própria mexendo em arquivos — abra um chamado com a nossa equipe pelo painel.gehost.com.br e a gente investiga com você.
Prontinho! Com essas camadas de proteção ativas, seu site fica muito mais seguro contra os ataques mais comuns da internet. Segurança é um processo contínuo, não uma tarefa que se faz uma vez só — então revisita esses pontos de tempos em tempos, tá bem? Qualquer dúvida, a Sensei está por aqui! 🥋✨