
Como ativar a proteção contra força bruta no login do WordPress e do cPanel
Oi, tudo bem? Aqui é a Sensei da GeHost 🥋 Hoje eu vou te ensinar, com calma e sem enrolação, como blindar os dois principais "portões de entrada" do seu site: o painel do WordPress e o cPanel (o painel da sua hospedagem). Ataque de força bruta é quando um robô fica tentando adivinhar sua senha, testando combinação atrás de combinação — e a boa notícia é que dá pra fechar essa porta com passos bem simples.
💡 Dica da Sensei: você não precisa fazer tudo de uma vez. Comece pelo WordPress (é onde a maioria dos ataques acontece) e depois reforce o cPanel.
Parte 1 — Protegendo o login do WordPress
O endereço seusite.com/wp-login.php é o alvo favorito dos robôs. Vamos fechar essa porta em algumas camadas:
1. Use uma senha forte (e única)
- Misture letras maiúsculas, minúsculas, números e símbolos.
- Nunca reaproveite a mesma senha de outro site ou serviço.
- Evite senhas óbvias como o nome do site, da empresa ou datas.
2. Nunca use o usuário "admin"
Se o seu site ainda tem um usuário chamado admin, crie um novo usuário administrador com outro nome, transfira o conteúdo pra ele e remova (ou rebaixe) o usuário antigo. Isso já tira metade do trabalho dos robôs, que costumam tentar esse login primeiro.
3. Limite as tentativas de login
Existem plugins de segurança consagrados no repositório oficial do WordPress que fazem exatamente isso: depois de um número de tentativas erradas, o IP fica bloqueado por um tempo. Procure por plugins de "limit login attempts" ou "login security" bem avaliados no diretório oficial (wordpress.org/plugins). Se tiver dúvida em qual escolher ou como configurar, chama a gente no suporte que a gente te orienta.
4. Ative a verificação em duas etapas (2FA)
Com o 2FA ativado, mesmo que alguém descubra sua senha, ainda vai faltar o código do seu celular pra entrar. É uma das proteções mais eficazes que existem hoje — vale muito a pena ativar num plugin de segurança que ofereça essa função.
5. Mantenha tudo sempre atualizado
WordPress, temas e plugins desatualizados costumam ter brechas conhecidas. Deixe o site sempre na versão mais recente — isso fecha portas que os robôs adoram explorar.
⚠️ Cuidado: se você não usa mais um plugin ou tema, desative e remova. Plugin parado também é porta de entrada.
Parte 2 — Protegendo o login do cPanel
O cPanel é o painel que controla toda a sua hospedagem — arquivos, e-mails, banco de dados. Por isso ele merece um cuidado redobrado.
1. Troque a senha do cPanel periodicamente
Assim como no WordPress, use uma senha longa e única — nunca a mesma do seu e-mail ou do login do WordPress.
2. Ative a verificação em duas etapas no cPanel
- Faça login no seu cPanel normalmente.
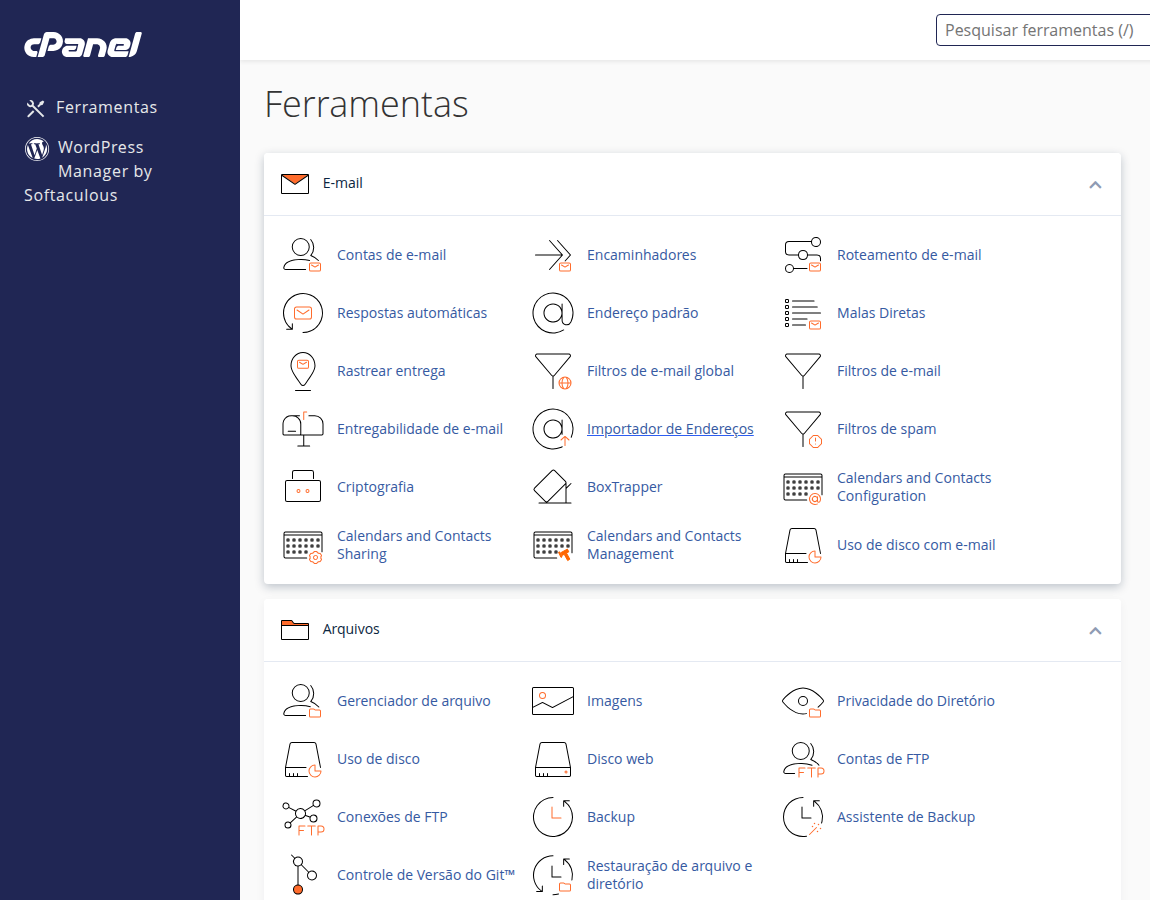
- No painel inicial, procure a seção de Segurança.
- Localize a opção de Verificação em Duas Etapas (Two-Factor Authentication).
- Siga o passo a passo pra parear com um app autenticador no seu celular (como Google Authenticator).
3. O cPanel já monitora tentativas de invasão
A hospedagem GeHost já conta com mecanismos de proteção contra força bruta atuando no nível do servidor, monitorando tentativas de login suspeitas. Isso não substitui as boas práticas acima — pense nisso como mais uma camada de proteção trabalhando junto com você.
4. Cuidado com quem tem acesso
Se você compartilha o acesso do cPanel ou do WordPress com sua equipe ou desenvolvedores, crie um login individual pra cada pessoa (quando possível) e revogue o acesso de quem não precisa mais. Senha compartilhada é sempre um risco maior.
Resumo rápido
- ✅ Senha forte e única em tudo (WordPress e cPanel).
- ✅ Nunca use "admin" como usuário do WordPress.
- ✅ Limite tentativas de login com um plugin confiável.
- ✅ Ative a verificação em duas etapas nos dois painéis.
- ✅ Mantenha WordPress, temas e plugins sempre atualizados.
🙋 Ficou com alguma dúvida ou quer ajuda pra configurar? É só chamar o nosso suporte pelo painel.gehost.com.br — a gente te ajuda com todo carinho. E lembra: você tem 30 dias de suporte grátis após a entrega do seu serviço pra deixar tudo redondinho!
Prontinho! Com esses passos, seu site e sua hospedagem ficam muito mais difíceis de serem alvo de ataques automatizados. Cuidar da segurança é como trancar a porta de casa: leva dois minutos e evita uma baita dor de cabeça depois. Um abraço da Sensei! 🥋✨