
Como configurar o ModSecurity do cPanel sem bloquear funções legítimas do site
Oi, tudo bem? Aqui é a Sensei da GeHost 🥋 Hoje vamos falar de um personagem que costuma assustar (mas que na verdade é seu amigo): o ModSecurity. Ele é o "segurança da porta" do seu site — só que, às vezes, esse segurança confunde um cliente de verdade com um problema e barra a entrada. Vamos aprender juntos a resolver isso sem desligar a segurança inteira.
O que é o ModSecurity, afinal?
O ModSecurity é um firewall de aplicação web (WAF) que fica de olho em tudo que chega no seu site — formulários, uploads, logins, requisições de plugins — e compara com um conjunto de regras conhecidas de ataque (tentativas de invasão, injeção de código, spam, etc). Quando algo parece suspeito, ele bloqueia na hora, antes de chegar no seu site.
O problema é que, às vezes, uma ação totalmente normal do seu site (um formulário de contato bem elaborado, um upload de imagem, um plugin que manda dados de um jeito "diferente") pode acionar uma regra por engano. Isso se chama falso positivo — e é exatamente isso que vamos aprender a resolver.
💡 Dica da Sensei: nunca pense no ModSecurity como "vilão". Ele bloqueia milhares de tentativas de ataque reais todos os dias. O segredo não é desligá-lo, é ensinar ele a reconhecer as exceções do SEU site.
Passo 1 — Identifique se o problema é mesmo o ModSecurity
Antes de mexer em qualquer coisa, confirme que o vilão da história é realmente ele. Sinais clássicos de bloqueio pelo ModSecurity:
- Uma página de erro dizendo "403 Forbidden", "406 Not Acceptable" ou "Access Denied" ao enviar um formulário, salvar um post ou fazer upload;
- Um formulário que "não faz nada" ao clicar em enviar (a página trava ou recarrega em branco);
- Um plugin ou tema que funciona no computador de teste, mas dá erro só quando publicado;
- A mensagem de erro cita algo como "mod_security" ou traz um número de referência estranho.
Passo 2 — Encontre a ferramenta ModSecurity no seu cPanel
No seu painel cPanel, procure a seção "Segurança" (Security) na tela inicial. Dependendo do seu plano, você pode encontrar uma ferramenta chamada "ModSecurity" por lá, que mostra os domínios da sua conta e permite consultar o histórico de bloqueios.
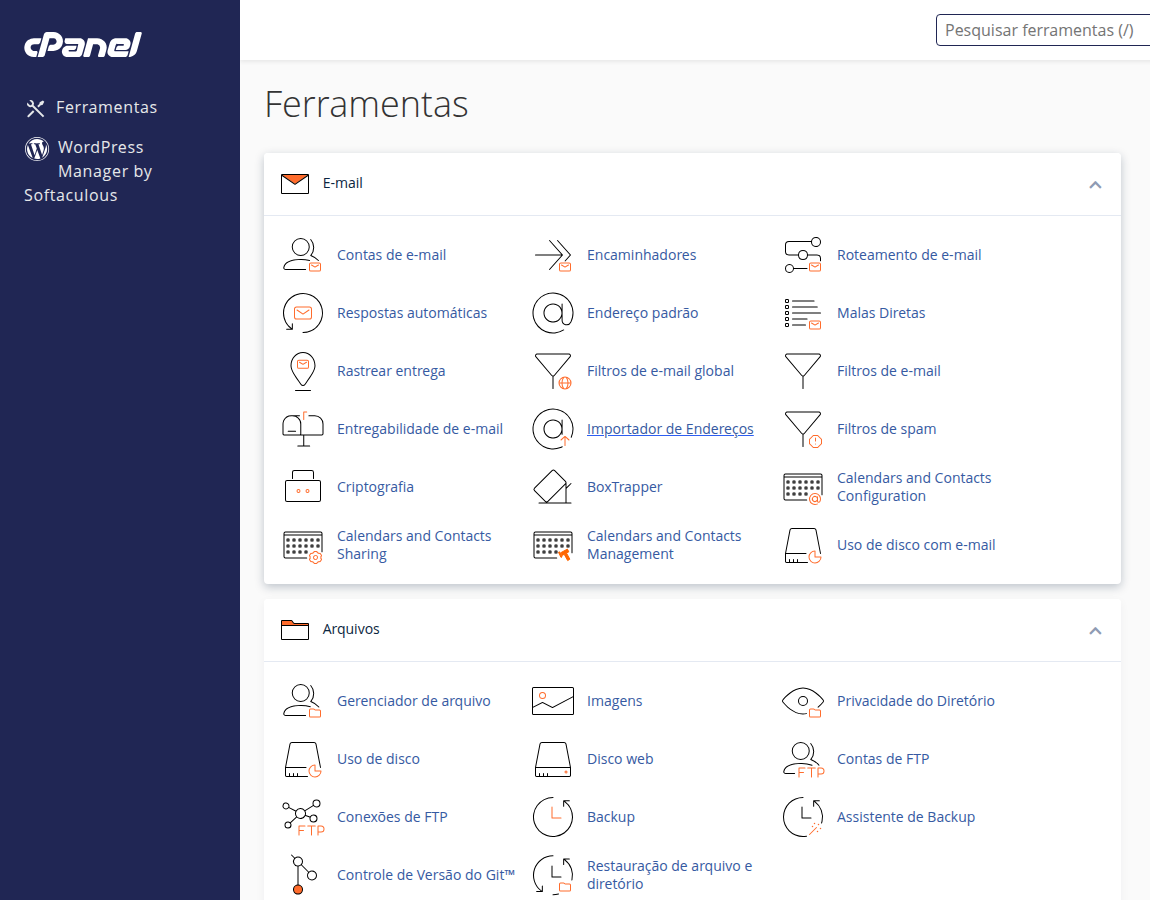
Se você não encontrar essa opção no seu cPanel, não se preocupe — isso pode variar conforme o plano contratado. Nesse caso, pule direto para o Passo 4, que é chamar a gente. 😊
Passo 3 — Consulte o log e desative só a regra específica
Dentro da ferramenta ModSecurity, normalmente existe um log de eventos (Audit Log / Hits), que mostra cada tentativa bloqueada: a data, a URL, e o ID da regra que disparou o bloqueio. Esse ID é a chave de tudo — é ele que você vai usar para resolver o problema com precisão cirúrgica.
- Localize no log o evento que aconteceu no exato momento em que a ação legítima falhou (mesmo horário, mesma URL/página);
- Anote o ID da regra mostrado ali;
- Se a ferramenta permitir, desative apenas aquela regra, apenas naquele domínio — nunca desligue o ModSecurity inteiro da conta;
- Teste a ação novamente (reenvie o formulário, refaça o upload) para confirmar que passou a funcionar.
⚠️ Cuidado: desligar o ModSecurity por completo tira TODA a proteção do site, não só a regra que estava incomodando. É como demitir o segurança inteiro porque ele barrou um visitante por engano — o certo é só destravar aquela porta específica.
Passo 4 — Sem certeza? Chama a gente, sem medo
Mexer em regra de firewall pode ser delicado, e está tudo bem pedir ajuda — é literalmente pra isso que estamos aqui. Se você:
- não encontrou a ferramenta ModSecurity no seu cPanel;
- encontrou o log, mas não tem certeza de qual regra desativar;
- já tentou e o bloqueio continua acontecendo;
Abra um chamado no nosso suporte pelo painel.gehost.com.br contando o que aconteceu (qual página, qual ação, e o ID da regra, se você tiver anotado). Nossa equipe analisa com calma e libera exatamente o necessário, sem deixar seu site exposto.
Boas práticas para não precisar mexer com frequência
- Mantenha WordPress, plugins e temas sempre atualizados — versões antigas costumam gerar requisições "estranhas" que acionam regras à toa;
- Evite plugins pouco conhecidos ou sem manutenção recente — eles são os principais causadores de falso positivo;
- Sempre que possível, resolva pela regra específica, não pelo desligamento geral — assim seu site continua protegido contra o resto;
- Se um mesmo formulário voltar a ser bloqueado depois de uma atualização, é só repetir o processo: log → ID da regra → exceção.
É isso! O ModSecurity parece complicado de primeira, mas na prática é só encontrar o "motivo do bloqueio" e liberar aquele pontinho específico. E se em algum momento a coisa ficar confusa, lembra: você não precisa resolver sozinho, a gente está aqui pra isso. 🥋💙