
SPF, DKIM e DMARC: o guia da Sensei pra seus e-mails pararem de cair no spam
Oi! Aqui é a Sensei da GeHost 🥋 Se seus e-mails andam sumindo na caixa de spam do cliente (ou pior, nem chegam), quase sempre o motivo é falta de "credencial digital" pro seu domínio. É exatamente isso que SPF, DKIM e DMARC fazem: eles provam pros provedores (Gmail, Outlook, Yahoo...) que o e-mail que saiu do seu domínio é de verdade, e não um golpista se passando por você.
Vamos com calma, passo a passo. Não precisa entender de tecnologia pra isso funcionar — só seguir o caminho certo.
Antes de tudo: o que é cada um desses três?
- SPF — é como uma "lista de convidados". Ele diz aos provedores de e-mail quais servidores têm permissão de enviar mensagens em nome do seu domínio.
- DKIM — é uma "assinatura digital" invisível que vai junto de cada e-mail, provando que ele não foi alterado no caminho.
- DMARC — é a "regra de conduta": diz o que fazer quando um e-mail chega falhando no SPF ou no DKIM (ignorar, jogar no spam ou recusar) e ainda te avisa quando alguém tenta se passar por você.
💡 Dica da Sensei: os três trabalham em conjunto. Ter só um deles já ajuda, mas o combo completo é o que realmente reduz spam de verdade.
Passo 1 — Boas notícias: seu domínio na GeHost já nasce com proteção
Se o seu domínio está hospedado aqui na GeHost, o cPanel já cuida sozinho da parte técnica de SPF e DKIM na maioria dos casos — eles costumam ser criados automaticamente quando o domínio é configurado na hospedagem. Ou seja: antes de sair criando registro na mão, vamos conferir o que já existe.
- Acesse o cPanel da sua hospedagem (o login fica disponível no seu painel.gehost.com.br).
- Procure a ferramenta "Editor de Zona DNS" (Zone Editor), dentro do grupo "Domínios".
- Selecione o seu domínio e veja a lista de registros do tipo TXT.
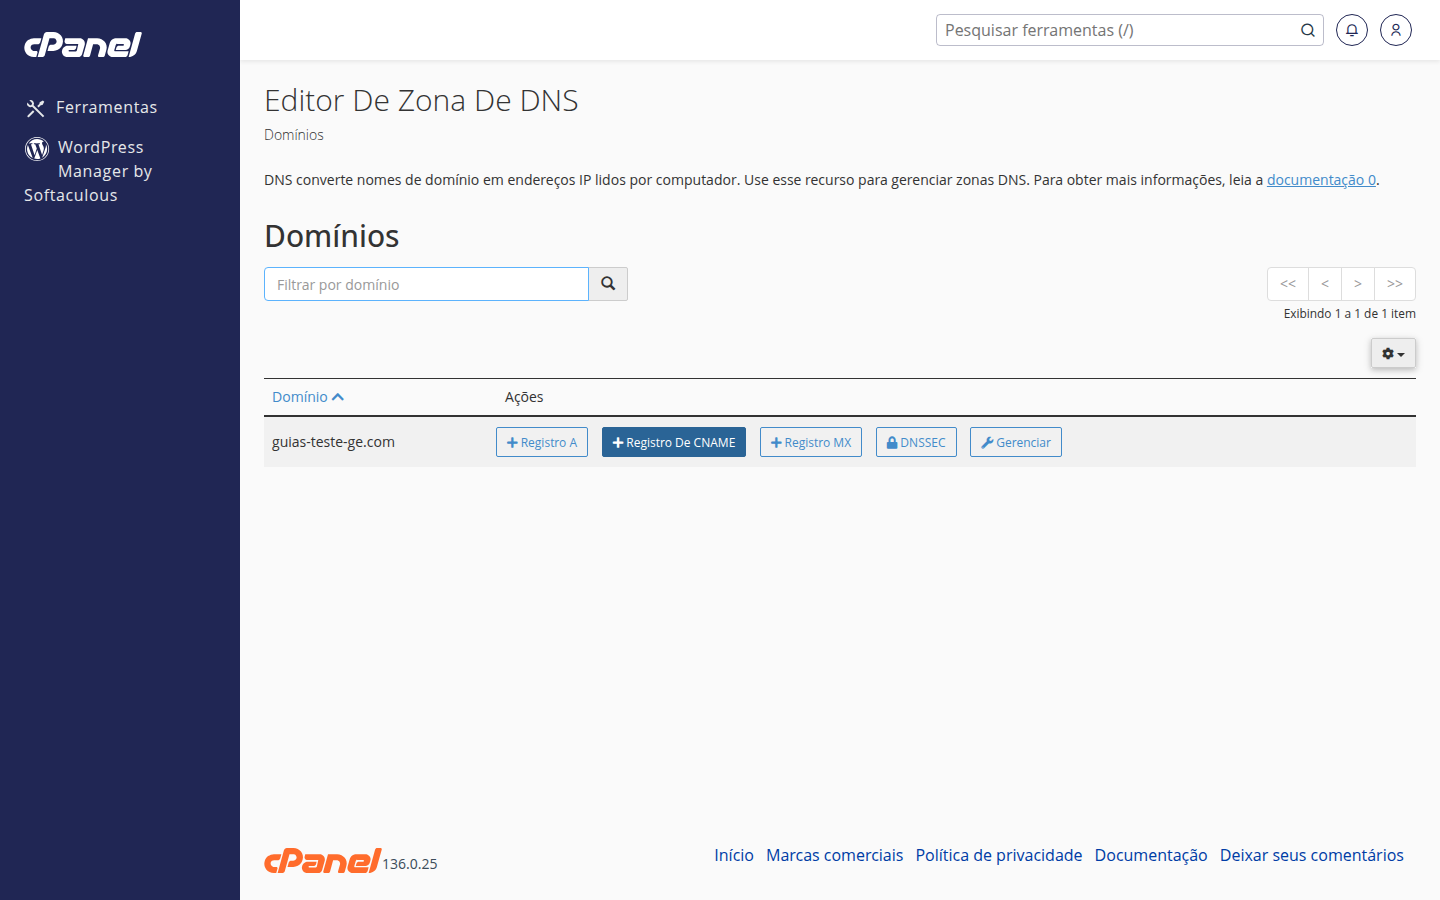
Procure por uma linha que comece com "v=spf1..." — esse é o seu registro SPF. E procure por um nome parecido com "default._domainkey" — esse é o seu DKIM. Se os dois já estiverem lá, ótimo, essa parte está resolvida! Se não encontrar nenhum dos dois, fale com o nosso suporte pra gente conferir e ativar certinho pro seu domínio — evite copiar registro de outro site pela internet, porque cada domínio tem o seu próprio, único e exclusivo.
⚠️ Nunca copie o SPF ou o DKIM de outro domínio (nem de um tutorial genérico da internet) pro seu. Cada domínio tem os seus valores próprios — usar o errado pode até piorar sua entrega de e-mail.
Passo 2 — Agora vamos configurar o DMARC (a parte que geralmente falta)
Diferente do SPF e do DKIM, o DMARC normalmente não vem criado por padrão — ele é uma camada extra que você mesmo ativa, e é justamente ela que costuma faltar quando um domínio ainda cai muito em spam.
- No mesmo Editor de Zona DNS, clique em adicionar um novo registro do tipo TXT.
- No campo de nome, use: _dmarc.seudominio.com.br (troque pelo seu domínio de verdade).
- No valor, comece com uma política "de observação", pra não arriscar barrar e-mail nenhum enquanto você testa:
v=DMARC1; p=none; rua=mailto:seuemail@seudominio.com.br - Salve o registro.
Entendendo essa linha:
- p=none → só observa e te avisa por e-mail, não bloqueia nada. Ideal pra começar.
- p=quarantine → manda pra caixa de spam quem falhar na verificação. Use depois de um tempo observando, com mais confiança.
- p=reject → recusa completamente quem falhar. Só use quando tiver certeza absoluta de que SPF e DKIM estão 100% certos, senão pode barrar seus próprios e-mails.
- rua=mailto:... → é o e-mail que vai receber os relatórios de tentativas suspeitas usando seu domínio.
🌱 Dica da Sensei: vá com calma na evolução. Comece em none, deixe rodando umas semanas, veja os relatórios chegarem, e só depois suba pra quarantine e, com o tempo, pra reject. Pular direto pro reject sem testar é o erro mais comum — e o que mais trava e-mail legítimo sem querer.
Passo 3 — Confira se está tudo certo
Depois de salvar os registros, dá uma espiadinha novamente no Editor de Zona DNS pra confirmar que TXT do SPF, do DKIM (default._domainkey) e do DMARC (_dmarc) estão todos lá. Alterações de DNS podem levar algumas horas pra se espalhar pela internet — então não se assuste se não atualizar na hora.
Se quiser conferir de fora, também existem ferramentas gratuitas de verificação de DNS que mostram esses três registros de forma bem visual — é só pesquisar por "verificador de SPF DKIM DMARC" e colar seu domínio.
Ficou travado em algum passo?
Sem problema nenhum! Configuração de DNS pode confundir até quem já mexe com isso há tempos. Se preferir, é só chamar o nosso suporte pelo painel.gehost.com.br que a equipe te ajuda a conferir e ajustar os registros do seu domínio com segurança.
🥋 Resumo da Sensei: SPF diz quem pode mandar e-mail por você, DKIM assina que o e-mail é autêntico, e DMARC decide o que fazer quando algo não bate. Os três juntos, bem configurados, são o caminho mais certeiro pra sua mensagem sair da caixa de spam e chegar direitinho na caixa de entrada.