
Como identificar quem alterou um arquivo do seu site recentemente pelos logs de acesso
Oi! Aqui é a Sensei da GeHost 🥋 Se você chegou aqui é porque percebeu algo estranho no seu site — um arquivo mudou, uma página ficou diferente, ou simplesmente você quer entender "quem mexeu nisso" antes de mais ninguém mexer de novo. Vamos com calma, passo a passo, que dá pra investigar bastante coisa sozinho(a) direto pelo painel.
Antes de tudo: o que dá (e o que não dá) pra descobrir
Numa hospedagem compartilhada como a sua, o cPanel não guarda um "histórico de edições" nominal tipo um Google Docs, mostrando exatamente "fulano editou tal linha às 14h32". O que ele oferece são pistas — e cruzando elas dá pra montar um bom retrato do que aconteceu:
- A data/hora da última modificação de cada arquivo (Gerenciador de Arquivos);
- O registro de visitas e acessos ao site naquele período (Métricas);
- As versões anteriores guardadas em backup, pra comparar o que mudou.
💡 Se depois desses passos você não conseguir entender a origem da alteração, não se preocupe — é exatamente pra isso que existe o suporte. A gente consegue olhar com mais profundidade pelo lado técnico.
Passo 1 — Veja quando o arquivo foi modificado
- Entre no painel.gehost.com.br e acesse o cPanel da sua hospedagem.
- Abra o Gerenciador de Arquivos (File Manager) e vá até a pasta public_html (onde ficam os arquivos do site).
- Clique no cabeçalho da coluna "Última Modificação" pra ordenar os arquivos do mais recente pro mais antigo. Assim você vê rapidinho quais arquivos mexeram por último — e quando.

Anote a data e o horário exatos do arquivo suspeito — isso é a sua pista principal pra cruzar com o próximo passo.
Passo 2 — Cruze com o log de acessos ao site
Com a data/hora em mãos, é hora de ver quem (ou o quê) estava acessando o site naquele momento.
- No cPanel, abra a área de Métricas (estatísticas de visitantes).
- Selecione o domínio do site e o período correspondente à data que você anotou.
- Procure por acessos fora do padrão naquele horário: muitos acessos seguidos de um mesmo IP, tentativas repetidas em páginas de login/admin, ou horários incomuns (tipo madrugada) sem visitas normais de gente navegando.
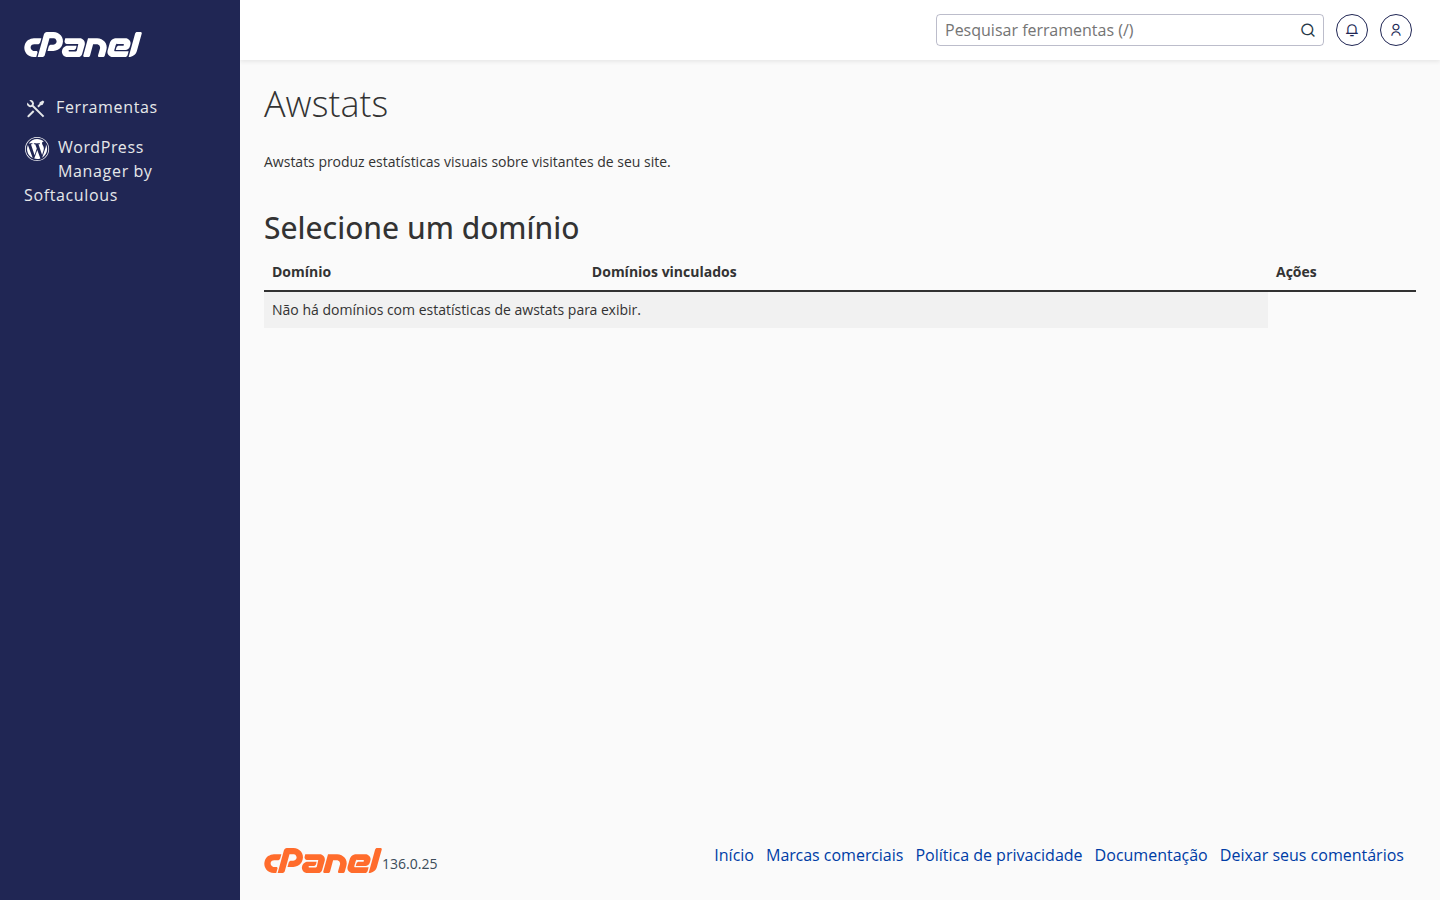
Esse cruzamento não vai te dar um "nome e sobrenome" de quem alterou o arquivo, mas ajuda bastante a diferenciar: foi alguém do seu time mexendo (ex.: horário de expediente, acesso já conhecido) ou tem cara de acesso indevido (IP estranho, horário fora do comum, muitas tentativas)?
Passo 3 — Compare com o backup pra ver exatamente o que mudou
Saber a data ajuda a encontrar; comparar com uma versão anterior te mostra o que exatamente foi alterado no conteúdo do arquivo.
- Vá até a área de Backup no cPanel.
- Baixe um backup de uma data anterior à alteração suspeita.
- Abra o arquivo antigo e o atual lado a lado (num editor de texto, por exemplo) e compare o conteúdo.
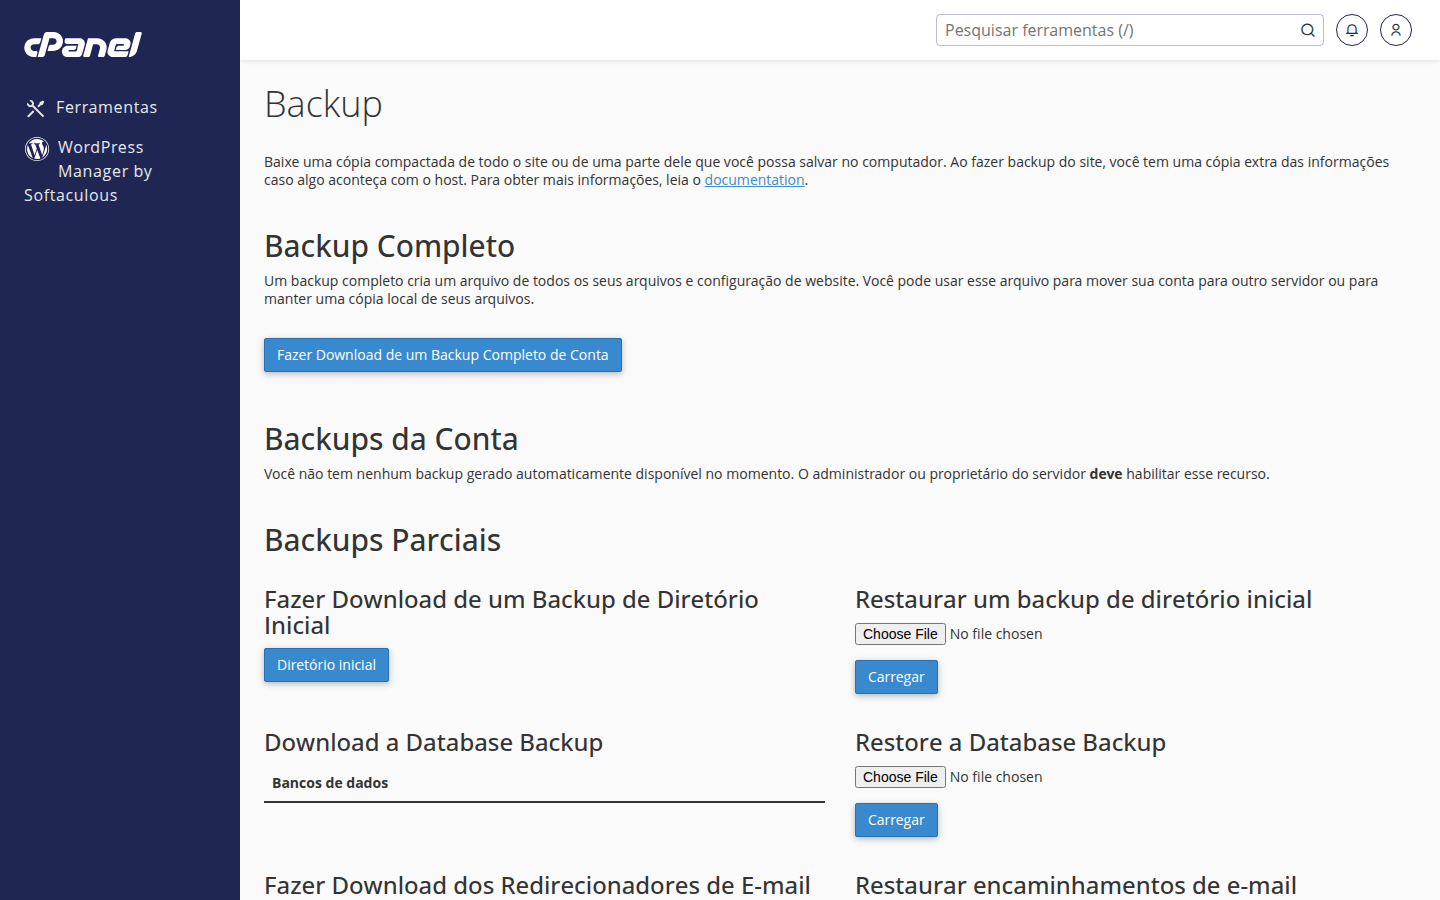
Isso é ótimo pra confirmar se foi uma edição de rotina do seu time, uma atualização de algum plugin/tema do seu site, ou algo que realmente não deveria estar ali.
Passo 4 — Se identificar acesso indevido, aja rápido
- Troque a senha do cPanel e das contas de e-mail associadas ao site.
- Revise quem tem acesso ao painel e remova acessos que não deveriam mais existir.
- Mantenha CMS, temas e plugins do site sempre atualizados — boa parte dos acessos indevidos entra por brechas antigas.
Não conseguiu identificar sozinho(a)? Chama a gente
Se depois desses passos ainda ficar dúvida sobre a origem da alteração, abra um chamado com a nossa equipe pelo painel.gehost.com.br. A gente consegue olhar o cenário com mais profundidade técnica e te ajudar a entender (e proteger) melhor o seu site.
🥋 Dica da Sensei: guarde sempre um backup recente do seu site. Ele não é só uma rede de segurança pra restaurar algo que quebrou — é também a sua "máquina do tempo" pra comparar versões e entender o que mudou, quando precisar investigar algo assim.