
Como configurar o HSTS para proteger seu site de acessos sem criptografia
Oi! Aqui é a Sensei da GeHost 🥋 Hoje vou te ensinar uma proteção simples, mas poderosa, chamada HSTS (HTTP Strict Transport Security). Ela garante que o navegador de quem visita seu site nunca mais tente acessar a versão sem criptografia (http://) — mesmo que alguém digite o endereço errado ou clique num link antigo, o navegador já vai direto pro https:// com segurança.
É uma camada extra de proteção contra ataques do tipo "man-in-the-middle" (quando alguém tenta interceptar a conexão numa rede Wi-Fi pública, por exemplo). Vamos configurar juntos, com calma.
Antes de começar: o HSTS só funciona depois que o SEU site já tem um certificado SSL válido e ativo. Se o seu site ainda não tem o cadeado 🔒 funcionando, resolva isso primeiro — configurar HSTS sem SSL ativo pode deixar seu site fora do ar para os visitantes.
Passo 1 — Confirme que o SSL do seu domínio está ativo
Entre no cPanel (o painel de controle da sua hospedagem, acessível pelo painel.gehost.com.br) e vá até a área SSL/TLS Certificates. Confira se o certificado do seu domínio aparece como instalado e válido.
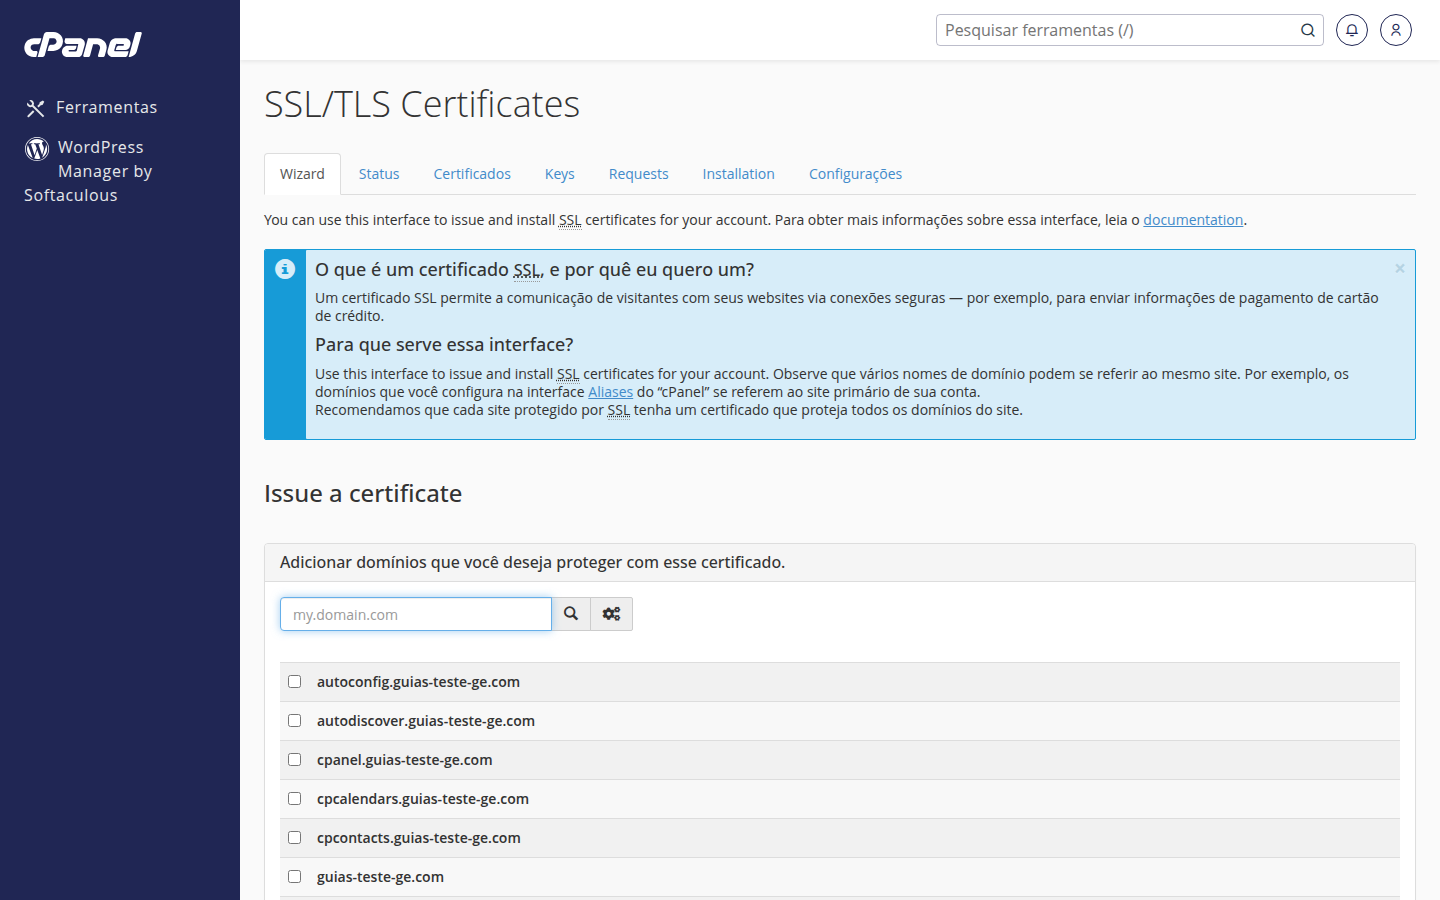
Se o certificado não estiver ativo, não se preocupe — abra um chamado com nosso suporte pelo painel que a gente te ajuda a emitir. Só depois disso vale seguir para o próximo passo.
Passo 2 — Acesse o Gerenciador de Arquivos
Ainda no cPanel, procure e clique em Gerenciador de Arquivos (File Manager). Entre na pasta public_html — é onde ficam os arquivos principais do seu site.
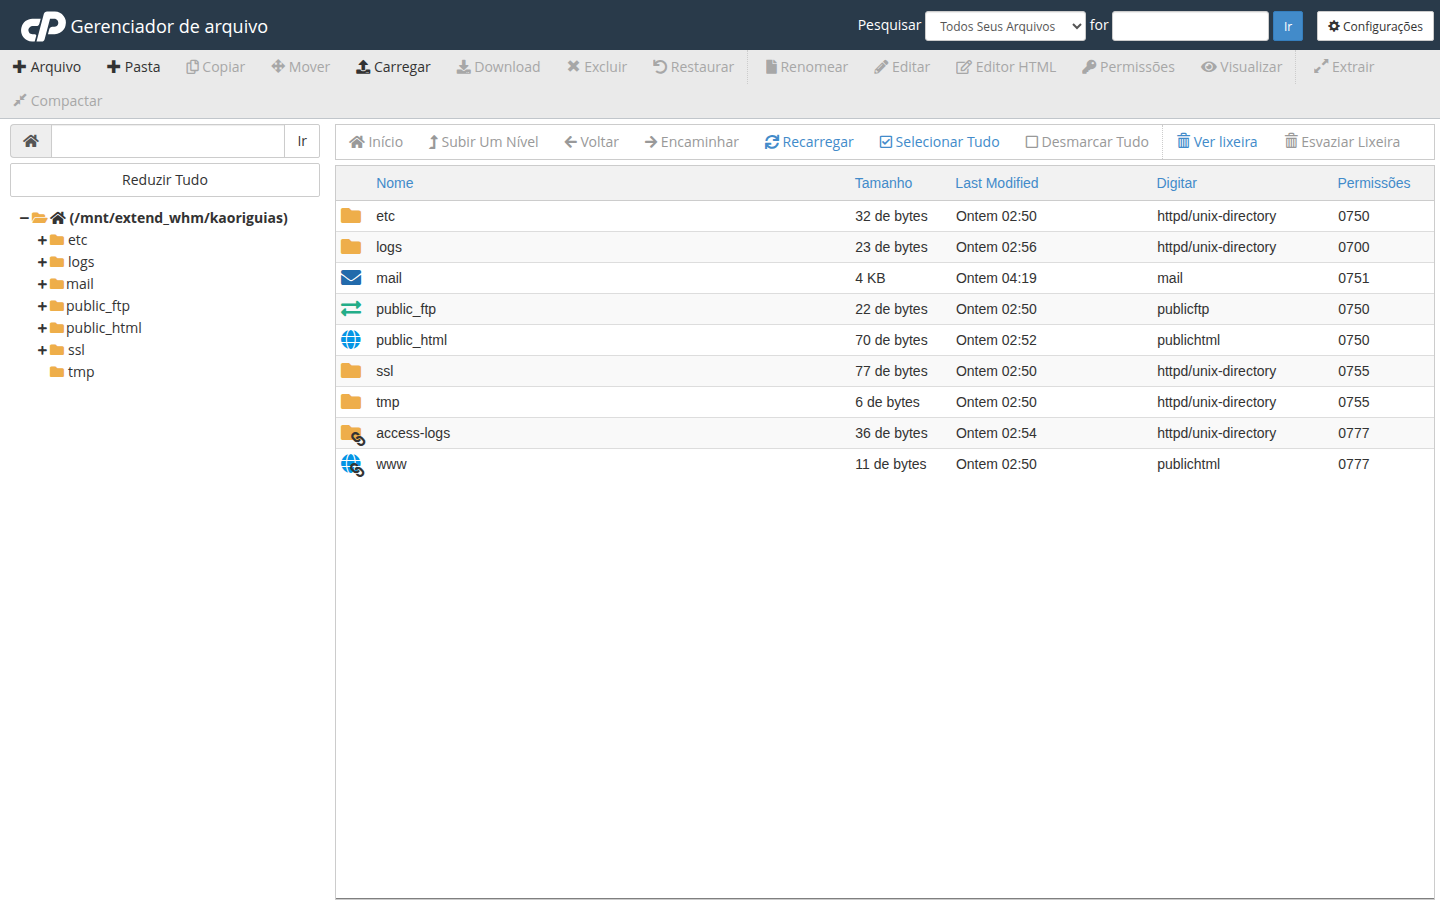
Passo 3 — Edite (ou crie) o arquivo .htaccess
- Dentro de public_html, procure o arquivo chamado .htaccess. Se você não estiver vendo ele, clique em Configurações (no canto da tela) e marque a opção para mostrar arquivos ocultos — ele começa com ponto, por isso fica escondido por padrão.
- Se o arquivo já existir, clique com o botão direito nele e escolha Editar. Se não existir, você pode criar um novo arquivo com esse nome exato.
- Adicione a seguinte linha dentro do arquivo (pode colocar no começo do arquivo):
Header always set Strict-Transport-Security "max-age=31536000; includeSubDomains"
- Salve o arquivo.
Dica da Sensei: omax-age=31536000significa "1 ano" — é o tempo que o navegador vai lembrar de sempre usar https para o seu site. Já oincludeSubDomainsestende essa regra para subdomínios (como blog.seusite.com). Só useincludeSubDomainsse TODOS os seus subdomínios também tiverem SSL ativo — senão eles podem ficar inacessíveis.
Passo 4 — Teste se funcionou
Abra seu site digitando propositalmente com http:// (sem o "s") em uma aba anônima do navegador. Se tudo deu certo, ele deve te redirecionar automaticamente para a versão https:// sem nenhum aviso de erro.
⚠️ Atenção: depois que o navegador "aprende" a regra do HSTS, ele guarda isso na memória por um bom tempo — inclusive se você precisar desativar depois, alguns visitantes ainda vão continuar sendo redirecionados para https até o navegador deles "esquecer" a regra. Por isso, só ative quando tiver certeza de que o SSL vai continuar funcionando.
Ficou com dúvida no meio do caminho?
Sem problemas — mexer em arquivo de configuração pode dar um friozinho na barriga da primeira vez, e é super normal ter dúvida! Se preferir, é só chamar nosso suporte pelo painel.gehost.com.br que a gente aplica isso com você. E lembra: se o seu serviço ainda está dentro do período de suporte gratuito pós-entrega, essa configuração está incluída sem custo extra. 💙