
SPF, DKIM e DMARC: o guia da Sensei para seus e-mails pararem de cair no spam
Oi! Aqui é a Sensei da GeHost 🥋 Se você já mandou um e-mail importante pro cliente e ele "sumiu" na caixa de spam — ou pior, nem chegou — provavelmente o problema é de autenticação de e-mail. Hoje vou te ensinar, com calma e sem enrolação, o que são SPF, DKIM e DMARC e como deixar isso certinho no seu domínio. Bora lá!
Por que isso importa?
Provedores como Gmail, Outlook e Yahoo ficam de olho em quem "diz" que está mandando e-mail em nome do seu domínio. Sem essas três configurações, eles não têm como confirmar que o e-mail é legítimo — e a saída mais segura pra eles é jogar direto no spam (ou recusar o envio). Configurar SPF, DKIM e DMARC é basicamente apresentar suas credenciais pra esses provedores confiarem em você.
- SPF (Sender Policy Framework): uma lista de "quem tem permissão" para enviar e-mail pelo seu domínio.
- DKIM (DomainKeys Identified Mail): uma assinatura digital que prova que o e-mail não foi alterado no caminho.
- DMARC (Domain-based Message Authentication): a regra que diz o que fazer se um e-mail falhar no SPF/DKIM (aceitar, quarentena ou rejeitar) — e ainda te avisa quando alguém tenta se passar por você.
💡 Dica da Sensei: pensa assim — o SPF é a "lista de convidados", o DKIM é o "selo de autenticidade" e o DMARC é o "segurança da festa" que decide o que fazer com quem não está na lista.
Passo 1 — Acesse o cPanel
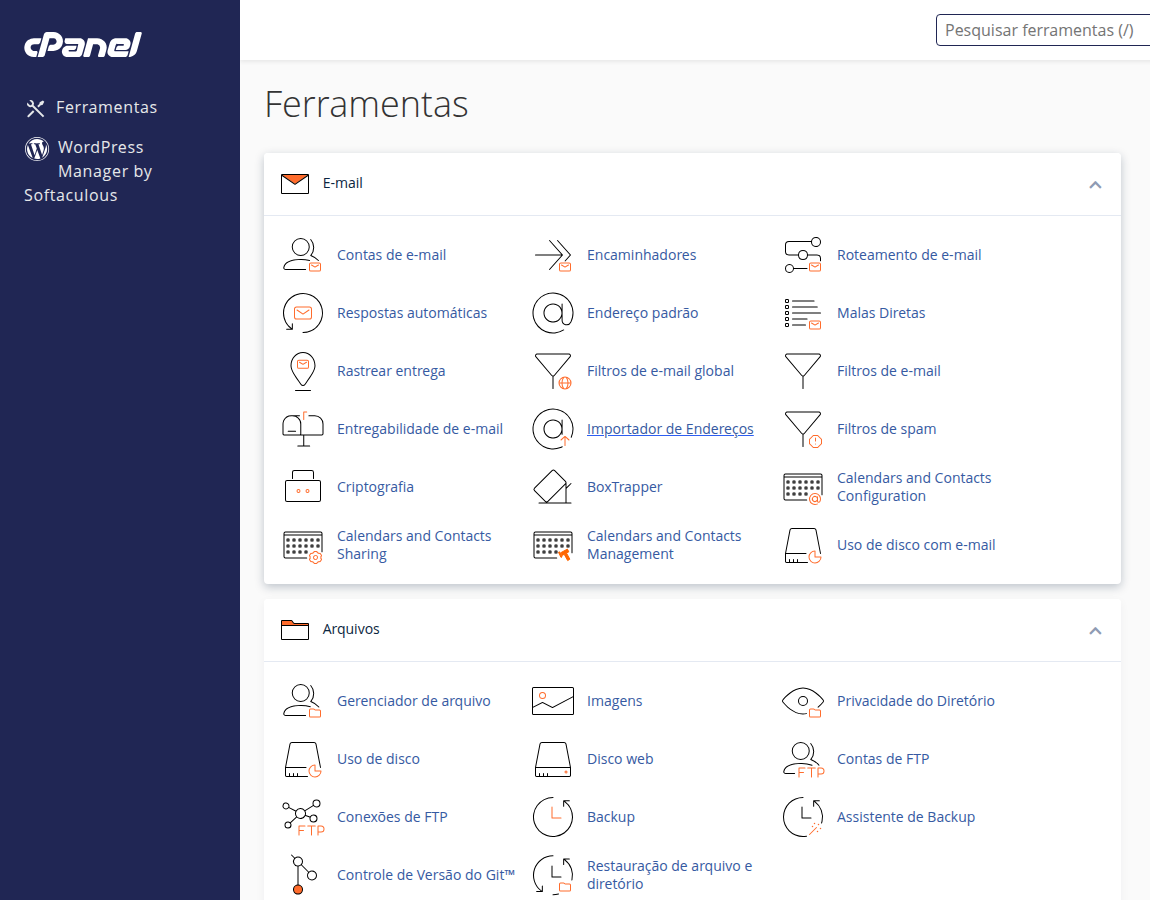
Entre no seu painel.gehost.com.br e acesse o cPanel do seu domínio (você recebeu esse acesso na entrega da hospedagem). Na tela inicial, procure a área de E-mail.
Passo 2 — Use a ferramenta de autenticação automática
O cPanel tem uma ferramenta chamada "Autenticação de E-mail" (Email Deliverability) que já faz o trabalho pesado pra você: ela verifica se o SPF, o DKIM e o DMARC do seu domínio estão configurados corretamente e, se não estiverem, gera e instala os registros certos automaticamente na sua Zona de DNS.
- Dentro da área de E-mail, procure por "Autenticação de E-mail" ou "Email Deliverability".
- Clique no seu domínio na lista.
- Se aparecer algum registro faltando ou com status vermelho/amarelo, clique em "Corrigir" / "Repair" — pronto, o próprio cPanel escreve o valor certo pra você. Não precisa copiar nada de lugar nenhum nem inventar valor.
Essa é, de longe, a forma mais segura de configurar tudo: como cada conta de hospedagem tem seus próprios dados de envio, o valor exato do SPF e a chave do DKIM são gerados sob medida pra sua conta — por isso a gente sempre recomenda usar a ferramenta em vez de copiar um registro de outro lugar (até de outro site ou tutorial genérico da internet).
Passo 3 — Conferindo (ou ajustando) na Zona de DNS
Se preferir olhar os registros manualmente (ou confirmar que ficaram salvos), vá em Zona de DNS / Editor de Zona de DNS no cPanel. Lá você vai ver, entre outros, registros do tipo TXT — é ali que moram o SPF e o DMARC — e um registro específico de DKIM (geralmente com "._domainkey" no nome).
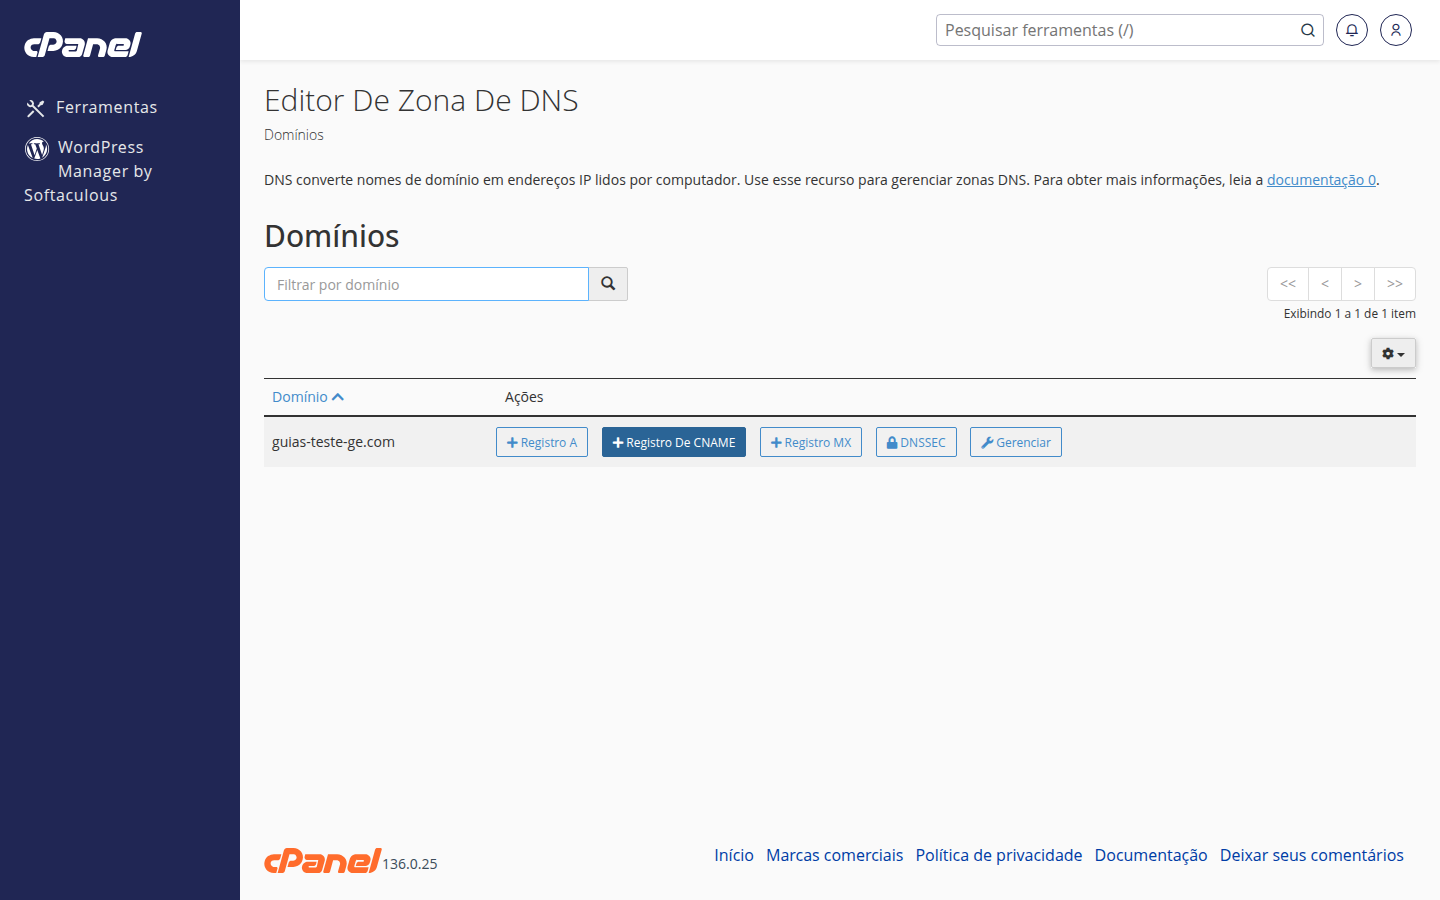
⚠️ Cuidado: não apague nem edite na mão um registro TXT de SPF/DKIM que já existe, a não ser que você saiba exatamente o que está fazendo — é fácil derrubar a entrega de e-mail do domínio inteiro sem querer. Na dúvida, deixe a ferramenta de Autenticação de E-mail cuidar disso, ou chame o suporte.
Passo 4 — Configurando o DMARC (se ainda não tiver)
O DMARC costuma ser o mais esquecido dos três. Se a ferramenta de Autenticação de E-mail não criar um automaticamente, você pode adicionar um registro TXT no host _dmarc.seudominio.com.br (troque pelo seu domínio de verdade) com um valor parecido com este, só como ponto de partida:
v=DMARC1; p=quarantine; rua=mailto:seuemail@seudominio.com.br
Explicando rapidinho:
- p=quarantine → e-mails que falharem a checagem vão pro spam (mais seguro que
p=none, e mais suave quep=rejectenquanto você ainda está testando). - rua=mailto:... → pra onde vão os relatórios de tentativas de falsificação do seu domínio. Use um e-mail seu que você realmente acompanhe.
Comece com p=quarantine, observe por um tempo, e só depois — se estiver tudo certo — considere evoluir pra p=reject (o nível mais rígido).
Passo 5 — Teste na prática
Depois de configurado, mande um e-mail de teste pra uma conta Gmail ou Outlook e verifique o cabeçalho completo da mensagem (em geral tem uma opção "mostrar original" ou "exibir código-fonte"). Procure por linhas como spf=pass, dkim=pass e dmarc=pass. Se os três aparecerem como "pass", 🎉 está tudo certo!
Perguntas que a gente sempre recebe
- "Configurei e mesmo assim cai no spam?" Às vezes o problema não é técnico, é de reputação — domínio muito novo, envio em volume alto de uma vez, ou conteúdo que parece spam (muitos links, letras maiúsculas, etc). Dá um tempo pro domínio "esquentar" e evite disparos em massa sem necessidade.
- "Uso um serviço externo pra disparar e-mail (ex.: uma plataforma de marketing)?" Nesse caso o SPF do seu domínio também precisa autorizar esse serviço — normalmente a própria plataforma te dá um trecho pra incluir no SPF. Se tiver dúvida de como somar isso ao que o cPanel já gerou, chama o suporte que a gente te ajuda a montar certinho.
- "Mudei de plano ou de hospedagem, preciso mexer em algo?" Geralmente não — mas é sempre bom rodar de novo a ferramenta de Autenticação de E-mail pra confirmar que está tudo válido.
🥋 Ficou travado em algum passo? Sem crise nenhuma — abre um chamado no painel.gehost.com.br que a equipe te ajuda a configurar direitinho. E lembra: você tem 30 dias de suporte grátis após a entrega do seu serviço pra esse tipo de ajuste.
Prontinho! Com SPF, DKIM e DMARC configurados, seus e-mails ficam muito mais confiáveis aos olhos do Gmail, Outlook e cia — e a chance de cair no spam despenca. Até a próxima aula! 🥋