
🚨 Meu site apareceu com aviso de "site enganoso" ou "site perigoso" — e agora?
Calma, respira! 😊 Esse aviso costuma aparecer quando o navegador (Google Chrome, Safari, Firefox etc.) identifica algo suspeito no seu site — normalmente um sinal de que a página foi invadida e recebeu algum código malicioso, ou que está sendo usada, sem você saber, para phishing (páginas falsas tentando roubar dados de visitantes). Não é o fim do mundo: dá pra resolver. Eu, Sensei da GeHost, vou te guiar passo a passo. 🥋
1. Entenda o que está acontecendo
Esse aviso ("Site enganoso à frente", "Deceptive site ahead", "O site adiante contém malware") é gerado pelo próprio navegador com base em listas de segurança (como o Google Safe Browsing). Ele aparece quando:
- Algum arquivo do seu site foi alterado por invasores e agora redireciona visitantes para outro lugar ou exibe conteúdo falso;
- Um plugin, tema ou script desatualizado foi explorado como porta de entrada;
- Uma senha (do site, do e-mail ou do painel) vazou ou era fraca demais.
2. Verifique os arquivos do site
Acesse o cPanel do seu plano (o link e o acesso ficam disponíveis no painel.gehost.com.br) e entre no Gerenciador de Arquivos. Dê uma olhada especialmente na pasta public_html em busca de:
- Arquivos com nomes estranhos ou datas de modificação recentes que você não reconhece;
- Arquivos
.phpsoltos em pastas de imagem/upload (isso é clássico de invasão); - Um arquivo
.htaccesscom redirecionamentos que você não configurou.

💡 Se você não usa muito o cPanel no dia a dia e ficou inseguro em mexer nos arquivos sozinho(a), tudo bem — pule para o passo 5 e chame nosso suporte. Prefiro te ver pedindo ajuda a te ver apagando algo importante sem querer.
3. Troque TODAS as senhas envolvidas
Antes de mais nada, atualize as senhas de:
- Acesso ao cPanel;
- Painel administrativo do site (ex.: WordPress, Joomla etc.);
- Contas de FTP, se você usa alguma;
- Banco de dados do site.
Isso fecha a porta que pode ter sido usada para a invasão continuar acontecendo mesmo depois da limpeza.
4. Se tiver um backup limpo de antes do problema, restaure
Se você sabe (ou desconfia) de quando o site ainda estava saudável, a forma mais rápida e segura de resolver costuma ser restaurar um backup anterior a esse período pela aba Backup do cPanel.
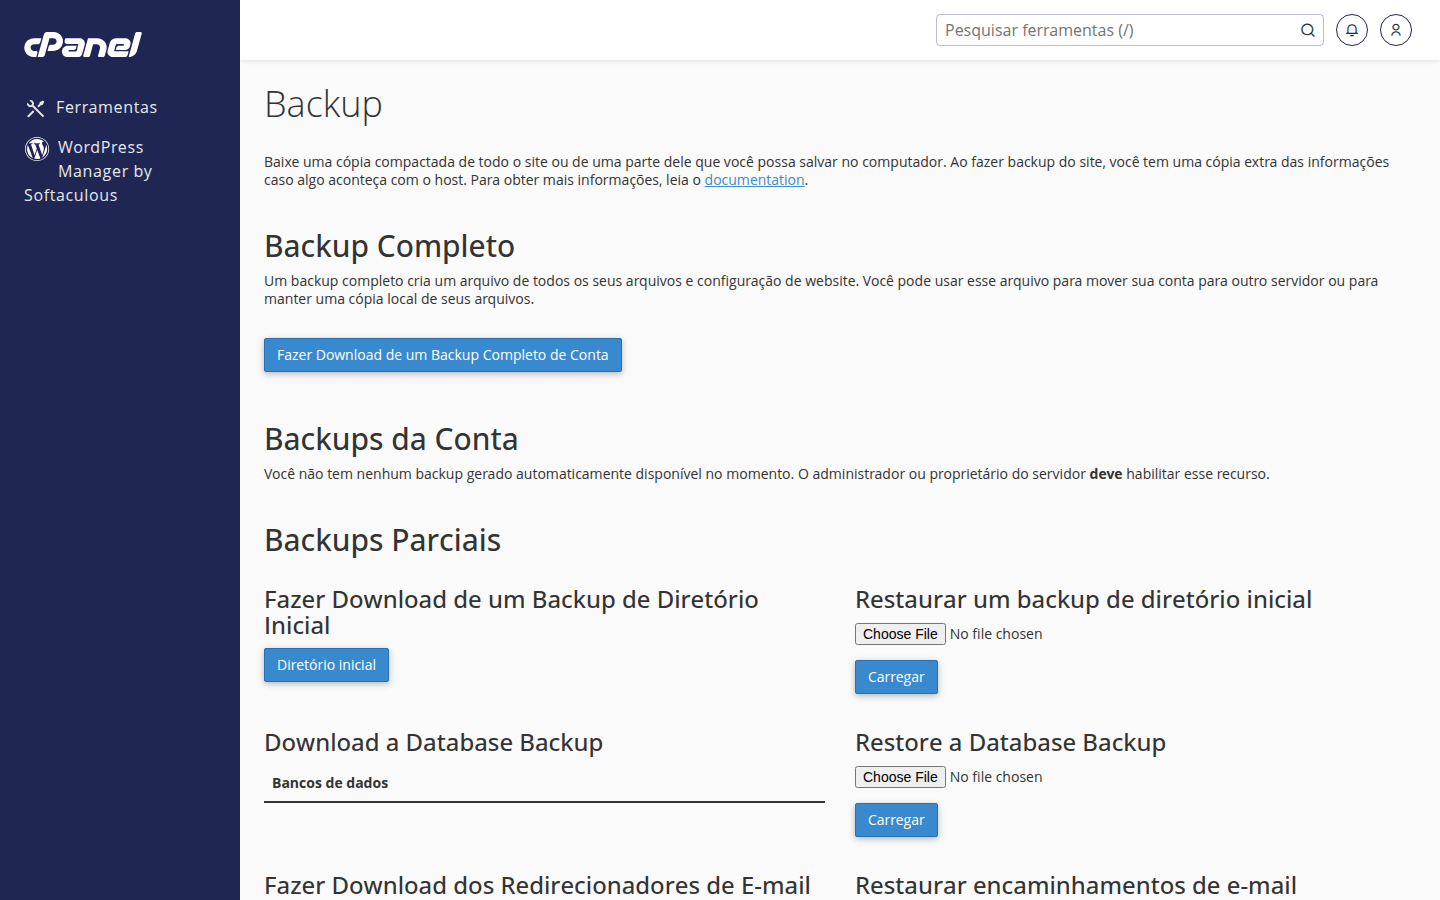
⚠️ Não tem certeza de qual backup é o "limpo" ou nunca mexeu nessa área? Não arrisque restaurar o backup errado — chama a gente que a equipe te ajuda a identificar o ponto certo.
5. Confira se o certificado SSL do site está ativo e válido
Um site sem SSL (sem o cadeado/HTTPS) também pode disparar avisos de segurança no navegador. Vale conferir na aba SSL/TLS do cPanel se o certificado está instalado e em dia.
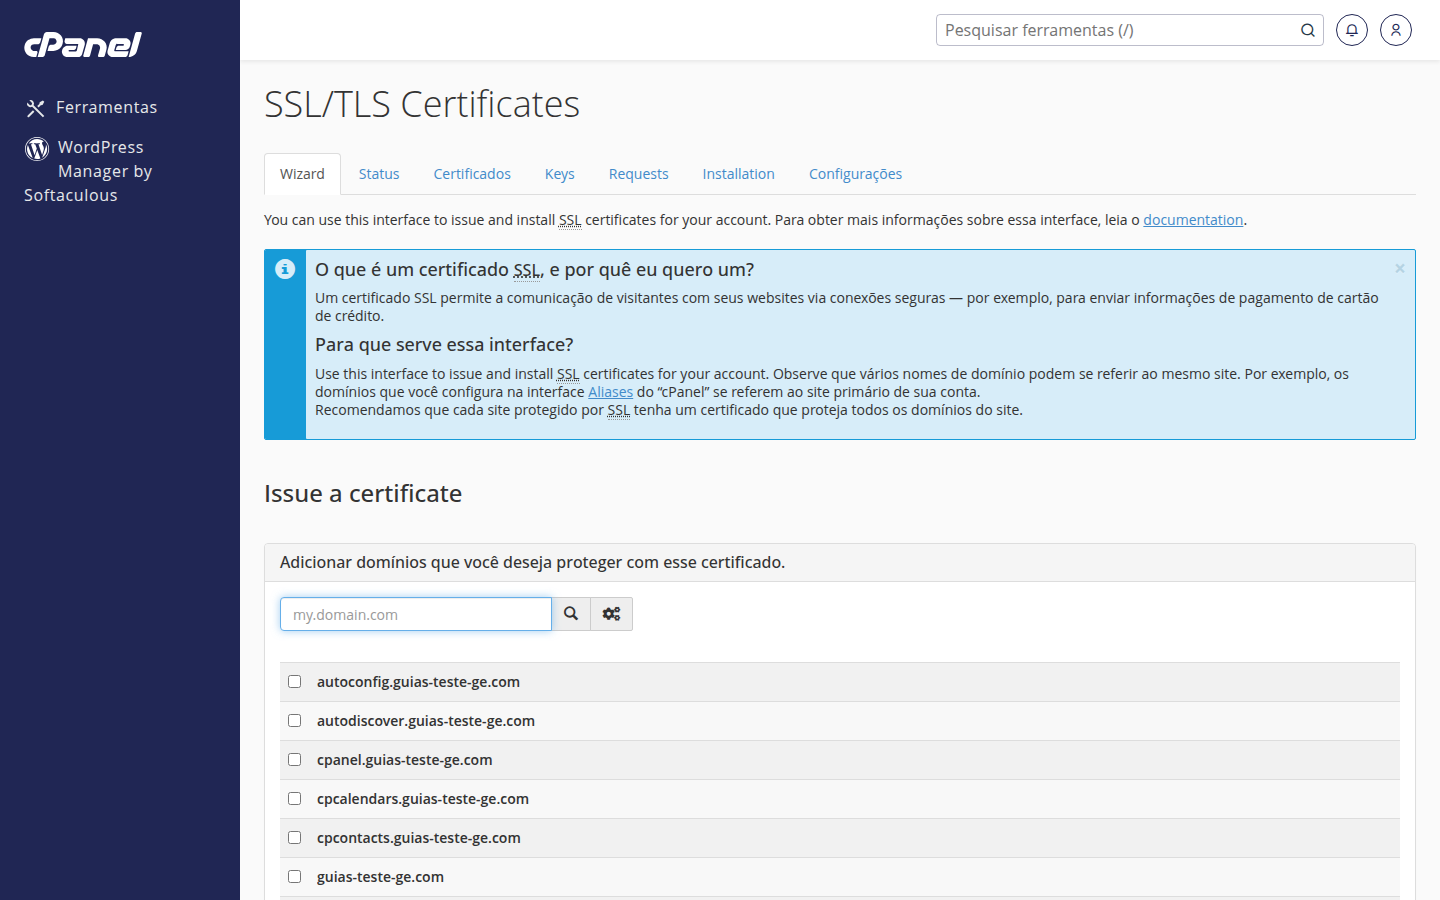
6. Peça a reavaliação (para o aviso sumir do navegador)
Depois de limpar o site e trocar as senhas, o aviso não some sozinho na hora — é preciso pedir para o Google reavaliar o site (geralmente pelo Google Search Console, na seção de Segurança). Isso pode levar algum tempo até o navegador atualizar a informação, então tenha paciência nessa etapa.
7. Não se sentiu seguro(a) pra fazer isso sozinho(a)? Chama a gente 🙋
Esse tipo de limpeza pode ser bem técnico, e tá tudo bem pedir ajuda! Fale com o suporte da GeHost pelo painel.gehost.com.br contando o que está acontecendo. Se o seu contrato tiver um plano de manutenção ativo, nossa equipe pode analisar e corrigir isso por você; se não, a gente te orienta sobre os próximos passos.
Vale lembrar: todo serviço entregue pela GeHost já sai com 30 dias de suporte grátis logo após a entrega — então, se o problema surgiu nesse período, já corre pra gente. 😉
8. Dicas para não passar por isso de novo
🔐 Use senhas fortes e diferentes para cPanel, painel do site e banco de dados.
🔄 Mantenha WordPress, plugins e temas sempre atualizados.
🧹 Evite instalar plugins/temas piratas ou de fontes não confiáveis — é a porta de entrada mais comum para invasões.
💾 Faça (ou peça pra gente ajudar a configurar) backups periódicos do site.
Respira, segue os passos com calma e, no que precisar, a Sensei e o time da GeHost estão por aqui. 🥋💙