
Como identificar e remover um usuário administrador suspeito criado sem autorização
Oi! Aqui é a Sensei, da GeHost 🥋 Se você chegou até aqui, provavelmente desconfiou de algo estranho no seu site ou no seu e-mail — um usuário admin que você não lembra de ter criado. Respira, isso é mais comum do que parece e, na maioria das vezes, dá pra resolver rapidinho. Vou te guiar passo a passo, com calma, pra você entender o que aconteceu e como agir.
Fique tranquilo(a): encontrar um usuário estranho não significa que "perdeu tudo". Significa que você chegou a tempo de agir. Vamos nessa juntos.
O que é um "administrador suspeito"?
É quando aparece um usuário com poderes de administrador (seja no WordPress do seu site, num painel de sistema, ou até uma conta de e-mail nova no seu domínio) que você e sua equipe não criaram. Isso costuma acontecer quando:
- Uma senha fraca ou repetida foi descoberta em algum vazamento;
- Um plugin ou tema desatualizado tinha uma falha de segurança;
- Alguém teve acesso ao computador ou e-mail de um administrador legítimo.
Passo 1 — Confirme se o usuário é realmente estranho
Antes de sair removendo qualquer coisa, vamos ter certeza. Pergunte-se:
- Alguém da sua equipe (sócio, funcionário, agência que cuidou do site) pode ter criado esse acesso?
- O nome de usuário ou e-mail tem alguma relação com você, sua empresa ou é totalmente aleatório/estranho (ex.: letras e números sem sentido)?
- A data de criação da conta bate com algum período em que você não mexeu no site?
Se depois de checar com sua equipe ninguém reconhece aquele acesso, é hora de agir.
Passo 2 — Onde procurar (WordPress e e-mail)
Se o seu site é feito em WordPress, o caminho mais comum é: Painel do WordPress → Usuários. Lá você vê a lista completa de quem tem acesso e qual o nível de cada um (Administrador, Editor, Autor etc.). Desconfie de qualquer usuário com papel de Administrador que você não reconheça.
Também vale checar se não criaram uma conta de e-mail nova e não autorizada no seu domínio, direto pelo cPanel:
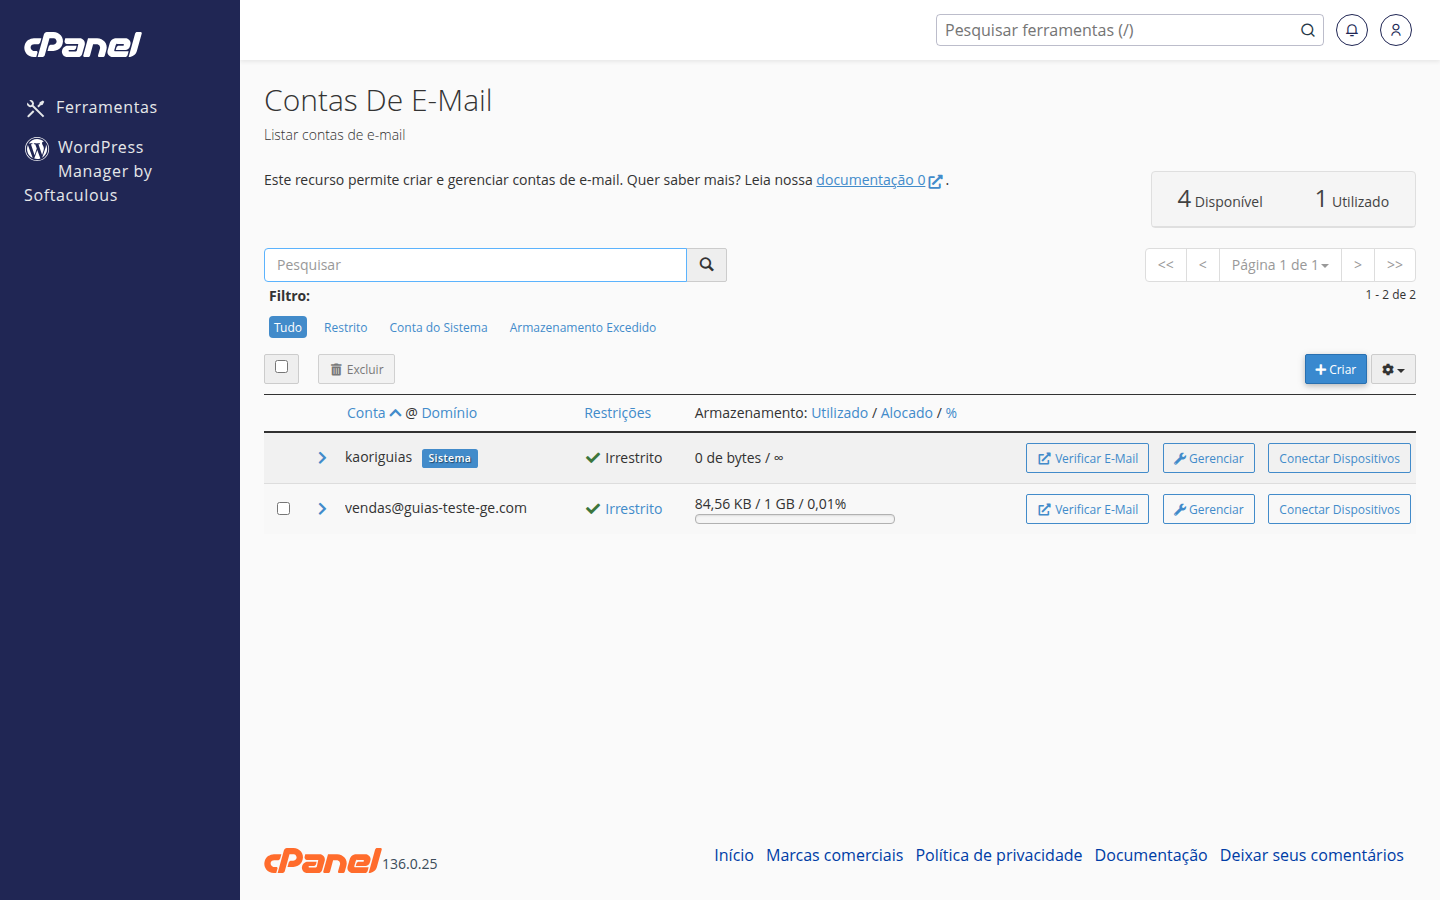
Se aparecer ali uma conta de e-mail que ninguém da sua equipe reconhece, ela também precisa ser removida.
Passo 3 — Remova o acesso suspeito
- No WordPress: vá em Usuários, clique no usuário suspeito e escolha "Excluir". O sistema vai perguntar o que fazer com o conteúdo criado por ele — atribua a um usuário de confiança ou exclua, se não houver conteúdo legítimo.
- No cPanel (conta de e-mail suspeita): na tela de Contas de E-mail, localize a conta estranha e remova-a.
- Troque TODAS as senhas envolvidas logo em seguida: senha do WordPress (todos os administradores legítimos), senha do cPanel e senha de e-mails importantes. Use senhas longas e únicas (evite reaproveitar senha de outro site).
Dica da Sensei: depois de remover o intruso, ative a autenticação em duas etapas (2FA) nos administradores legítimos do WordPress, se o seu tema/plugin de segurança oferecer essa opção. Isso dificulta muito uma reinvasão.
Passo 4 — Verifique se sobrou algo escondido
Quem cria um acesso indevido às vezes deixa "portas dos fundos" escondidas, como plugins falsos ou arquivos estranhos. Dê uma olhada no Gerenciador de Arquivos do cPanel, principalmente dentro da pasta public_html, atrás de arquivos com nomes esquisitos ou datas de modificação recentes que você não reconhece:

Se você não tiver certeza técnica pra avaliar isso sozinho(a), não se arrisque a apagar arquivos por conta própria — é melhor pedir ajuda (veja o Passo 5).
Passo 5 — Quando pedir ajuda da equipe GeHost
Se você:
- Não conseguiu identificar com certeza o que é suspeito ou legítimo;
- Encontrou arquivos estranhos e não sabe se são seguros pra apagar;
- Já removeu o usuário, mas ele reapareceu depois;
abra um chamado pelo painel.gehost.com.br explicando o que encontrou. Nossa equipe pode te ajudar a investigar mais a fundo o ambiente de hospedagem.
Passo 6 — Depois de resolvido, reforce a segurança
- Mantenha WordPress, temas e plugins sempre atualizados;
- Use senhas fortes e diferentes para cada acesso (WordPress, cPanel, e-mail);
- Revise periodicamente a lista de usuários do seu site — o ideal é fazer isso uma vez por mês;
- Considere manter o certificado SSL do seu domínio sempre ativo e válido, o que você confere em SSL/TLS no cPanel:
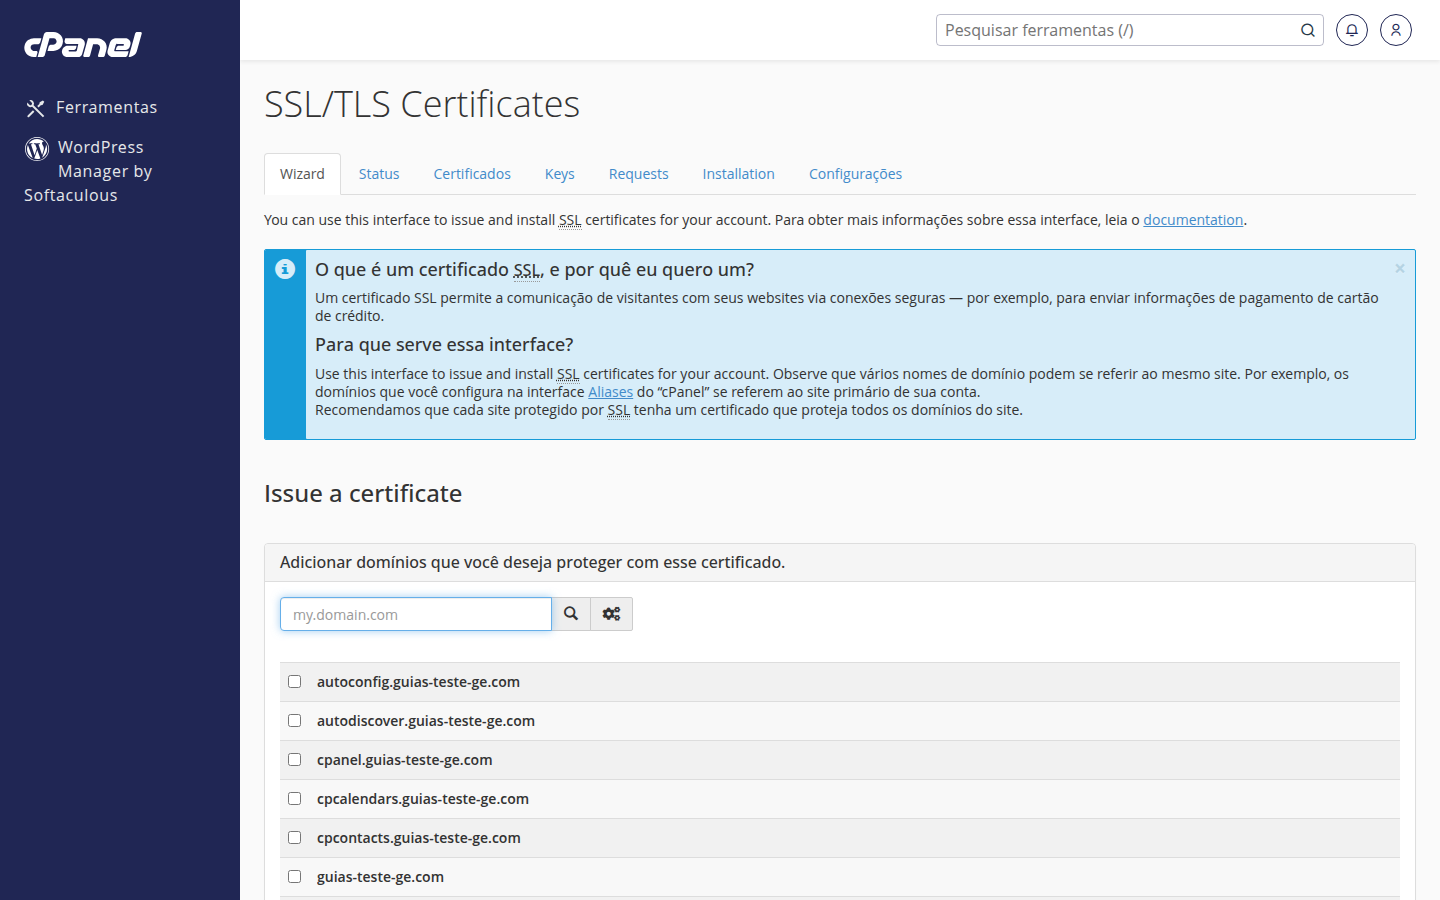
Lembrando: o e-mail profissional já vem incluso no seu plano de hospedagem GeHost, e você conta com 30 dias de suporte gratuito após a entrega do seu projeto. Fora esse período, qualquer plano de manutenção contínua pode ser consultado direto no seu painel.
Se ficou alguma dúvida durante o processo, pode chamar a gente pelo painel — estamos aqui pra deixar seu site seguro de novo. 🛡️