
🛡️ Como saber se um plugin do seu WordPress está vulnerável (e precisa de atualização)
Oi, tudo bem? Aqui é a Sensei da GeHost 🥋 e hoje eu vou te ensinar algo que salva muito site por aí: como perceber quando um plugin do WordPress virou uma porta aberta pra invasores — e o que fazer antes que isso vire dor de cabeça.
Plugin desatualizado é, disparado, uma das maiores causas de site hackeado, com malware injetado ou usado pra enviar spam. A boa notícia? Dá pra identificar isso em poucos minutos, sem precisar entender de programação. Vamos com calma, passo a passo. 💛
1. Por que um plugin "envelhecido" vira risco
Todo plugin é um pedacinho de código extra rodando dentro do seu site. Quando o desenvolvedor encontra uma falha de segurança nele, ele lança uma nova versão corrigindo o problema — só que, enquanto você não atualiza, o seu site continua exposto àquela falha, que fica pública e é usada por robôs maliciosos que varrem a internet inteira procurando sites desatualizados.
Dica da Sensei: não é sobre o plugin ser "ruim". Até os mais famosos e confiáveis recebem correções de segurança de tempos em tempos — isso é normal e esperado. O problema é deixar de atualizar.
2. Onde olhar dentro do WordPress
- Acesse o painel administrativo do seu site (geralmente
seudominio.com.br/wp-admin) com seu usuário e senha. - No menu lateral, clique em Plugins.
- Repare nos itens que aparecem com um número ou aviso destacado ao lado — é o WordPress avisando que existe uma versão mais nova disponível.
- Clique em "Ver detalhes da atualização" (ou similar) em cada plugin: normalmente o changelog (lista de mudanças) menciona palavras como "security fix", "security update", "vulnerability" ou "correção de segurança" — esse é o sinal mais claro de que a atualização é importante, não só cosmética.
3. Sinais de alerta que merecem atenção redobrada
- Plugin "abandonado": na página do plugin no repositório oficial do WordPress.org, existe a informação de "última atualização há X meses/anos" e se ele foi "testado até" uma versão antiga do WordPress. Quanto mais tempo sem atualização, maior o risco de ter falhas conhecidas e nunca corrigidas.
- Poucas instalações ativas ou avaliações ruins recentes: plugins pouco mantidos tendem a acumular problemas sem solução.
- Aviso vermelho de "Este plugin foi fechado" no repositório: o WordPress.org remove plugins do ar quando identifica falhas graves não corrigidas — se o seu usa um desses, a troca é urgente.
- Plugins "nulled" ou baixados fora do repositório oficial/loja licenciada: versões piratas costumam vir alteradas e são uma porta de entrada clássica para invasões.
4. Antes de atualizar: faça um backup
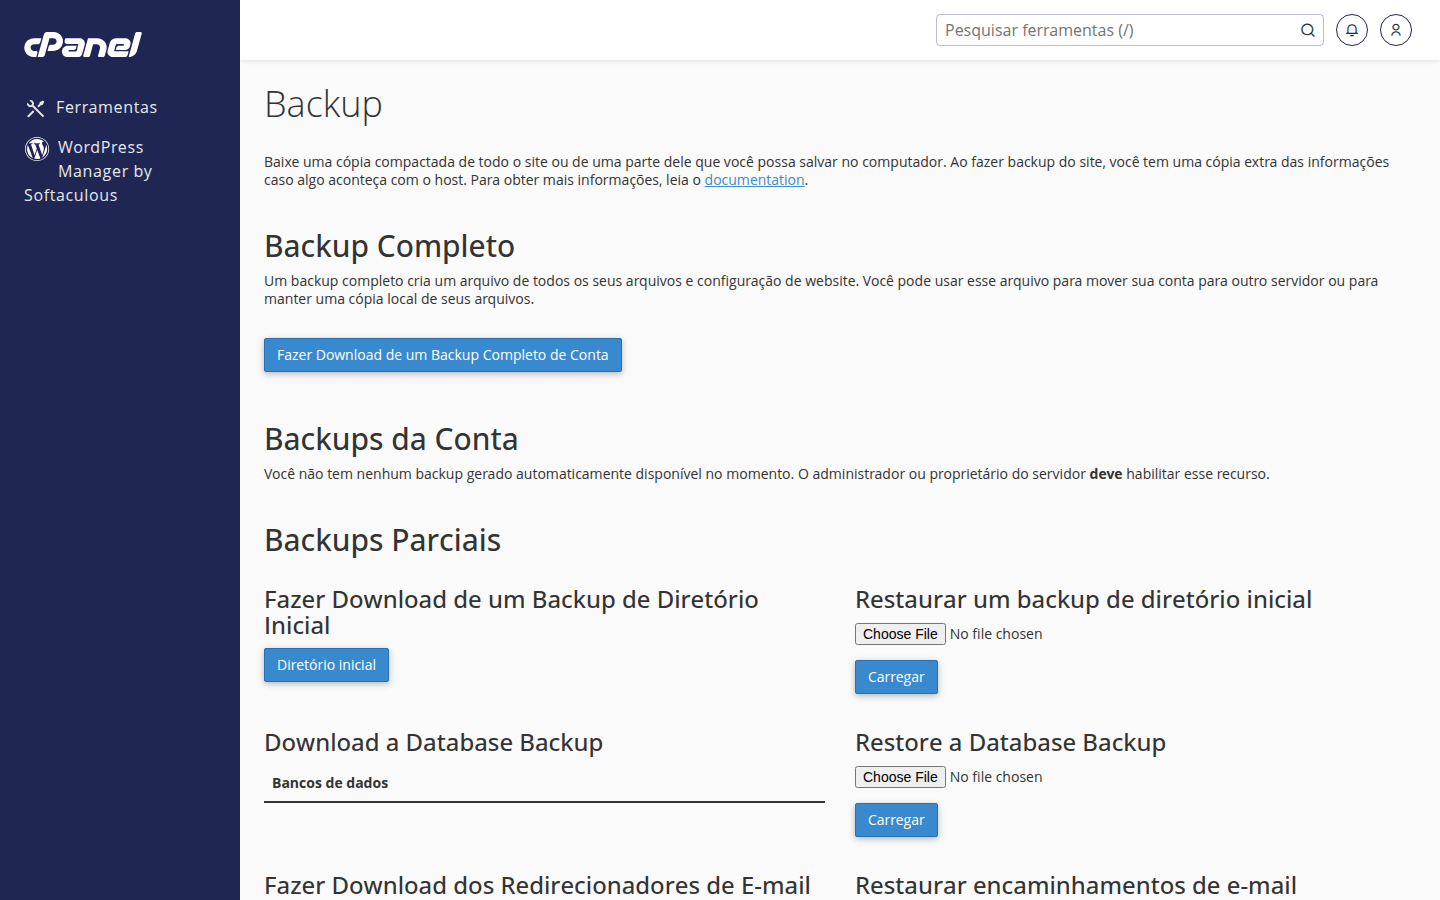
Atualização de plugin raramente dá problema, mas o combinado combinado não sai caro: sempre vale ter um backup recente do site antes de mexer. No seu painel cPanel (acesso pelo painel.gehost.com.br) você encontra a ferramenta de Backup, onde é possível gerar uma cópia completa ou parcial da sua conta.
5. Atualizando o plugin com segurança
- Com o backup feito, volte em Plugins no seu WordPress.
- Marque a caixinha do(s) plugin(s) com atualização pendente e clique em Atualizar.
- Depois de atualizar, navegue pelo site (página inicial, um post, o checkout se for loja) pra confirmar que está tudo funcionando normalmente.
- Se notar algo quebrado, o backup do passo anterior é sua rede de segurança pra reverter.
6. Plugin que você não usa mais? Desative e remova
Todo plugin instalado — ativo ou não — pode ser um ponto de entrada. Se tem plugin parado há meses sem uso, o mais seguro é desativar e excluir pelo próprio painel do WordPress, e não só desativar. Menos plugins, menos superfície de ataque.
7. Ficou em dúvida ou percebeu algo estranho?
Se encontrar sinais de que o site já foi comprometido (arquivos estranhos, redirecionamentos, quedas de performance repentinas), não tente resolver sozinho por conta própria — fale com o nosso suporte pelo painel.gehost.com.br e a gente te ajuda a investigar com calma.
Resumo da Sensei: mantenha os plugins sempre atualizados, desconfie de changelog que menciona segurança, remova o que não usa, evite plugin pirata e sempre faça backup antes de atualizar. Esse hábito simples evita a imensa maioria dos problemas de invasão. 🥋💚