
Como identificar tentativas de acesso por força bruta pelo log de acessos do site
Olá, querido(a) cliente da GeHost! 👋
Se você já notou acessos estranhos ao seu site ou está preocupado com a segurança da sua hospedagem, este guia é pra você. Vamos juntos aprender a identificar tentativas de acesso por força bruta — um dos riscos mais comuns na internet — usando os logs de acesso do seu site, de forma simples e clara.
O que é força bruta?
Imagine alguém tentando adivinhar uma senha repetidamente, como um código de segurança. Isso é força bruta. No mundo digital, hackers usam ferramentas automáticas para tentar acessar painéis de controle, áreas administrativas ou login de e-mail com milhares de combinações por minuto. Seu site pode ser alvo disso.
Dica Sensei: Se você tem um painel administrativo (como WordPress, admin, login, etc.), ele é um alvo comum. Mesmo que seu site pareça "inofensivo", ele pode ser testado por robôs maliciosos.
Passo a passo: Como verificar os logs de acesso
-
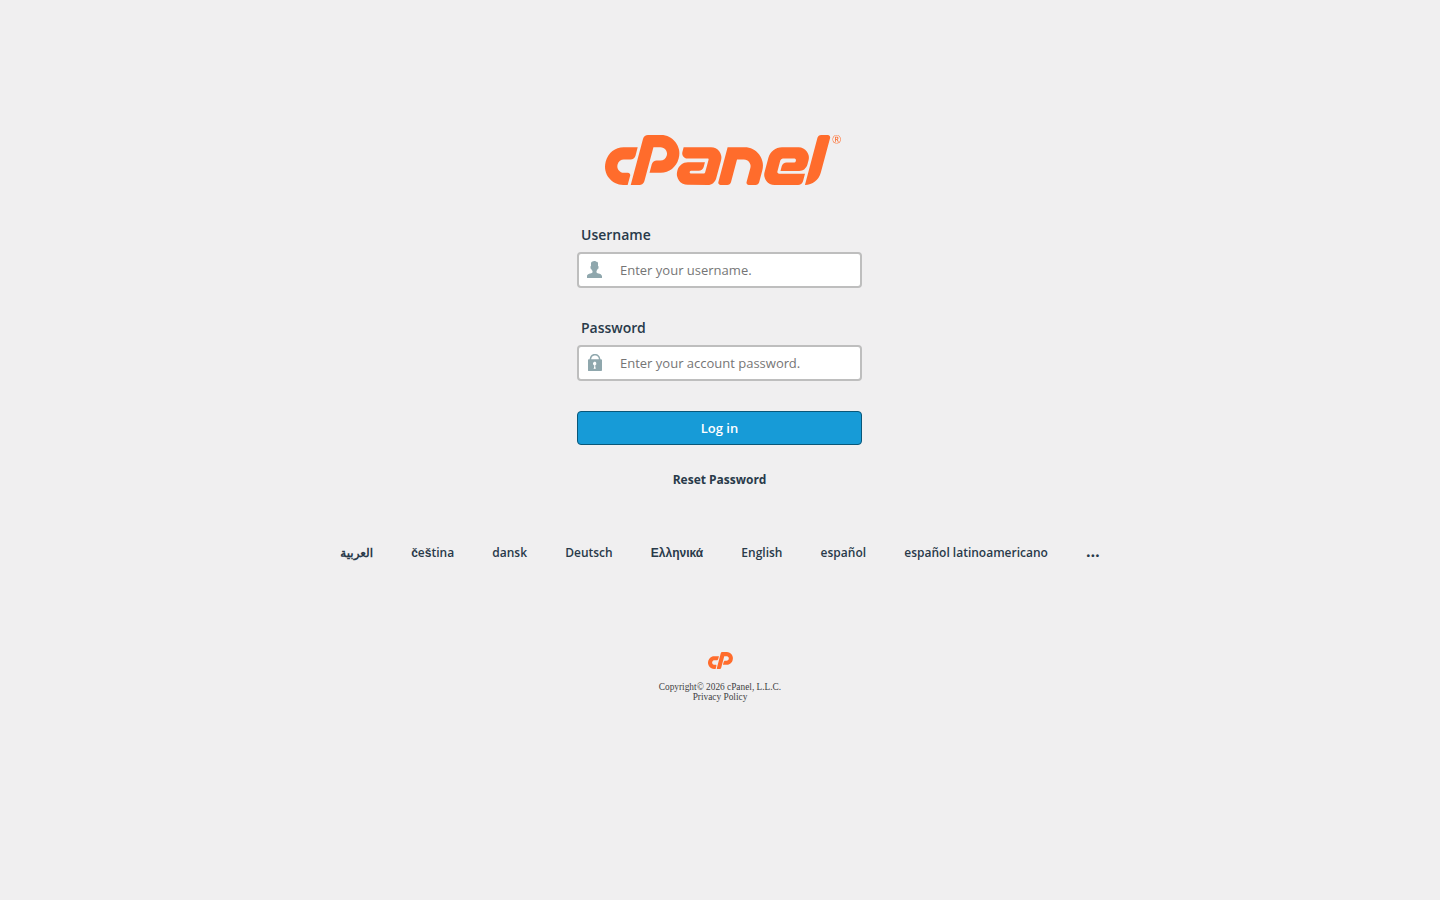
Entre no painel da GeHost
Abra seu navegador e vá para painel.gehost.com.br. Faça login com suas credenciais de hospedagem.
-
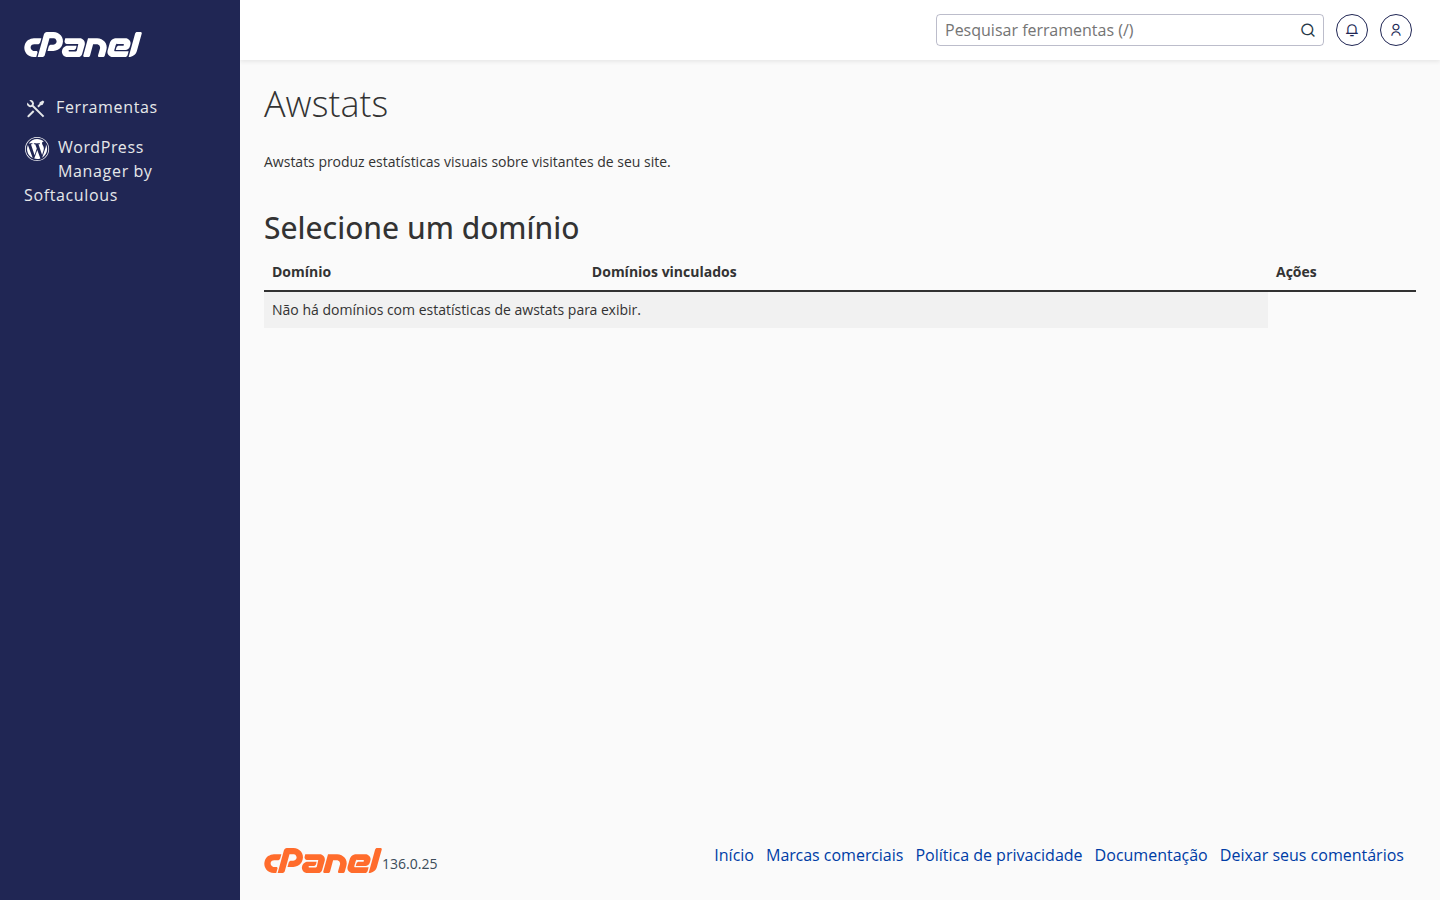
Localize a ferramenta de logs
No painel, procure pela seção “Estatísticas” ou “Métricas”. Clique em “Métricas” (ou “Awstats”) para ver o histórico de visitas ao seu site.
-
Verifique os arquivos de acesso
Na página de métricas, clique em “Logs de Acesso” ou “Access Logs”. Você verá uma lista com todas as requisições feitas ao seu site, como:
- Quem acessou
- Qual página foi visitada
- Quando aconteceu
- Se o acesso foi bem-sucedido (código 200) ou falhou (código 404, 403)
-
Procure padrões suspeitos
Olhe com atenção para linhas que tenham:
- Requisições repetidas a login.php, admin, wp-login.php, backend, etc.
- Códigos de erro como 403 (Proibido) ou 401 (Não autorizado) — isso indica tentativa de acesso negada.
- IPs diferentes tentando acessar o mesmo caminho várias vezes em poucos segundos.
Exemplo de linha suspeita:
192.168.1.100 - - [15/abr/2025:10:23:45 +0000] "POST /admin/login.php HTTP/1.1" 403 1234 "-" "Mozilla/5.0 (compatible; Bot/1.0)"
Se você vir muitas linhas assim, em pouco tempo, é um sinal claro de tentativa de força bruta.
-
Use o filtro por IP (opcional)
Se quiser investigar melhor, você pode:
- Exportar o log para um arquivo.
- Usar ferramentas simples como o Excel ou Google Sheets para filtrar por IP.
- Verificar se um mesmo IP está tentando acessar o mesmo caminho milhares de vezes.
Se encontrar um IP suspeito, anote-o — ele pode estar sendo usado por um ataque.
-
Proteja seu site agora
Se confirmar que há tentativas de força bruta:
- Atualize todas as senhas (admin, e-mail, banco de dados).
- Use senhas fortes e únicas.
- Ative o Firewall de IP no cPanel (se disponível no seu plano).
- Restrinja o acesso ao painel administrativo por IP (se possível).
- Entre em contato com nosso suporte — estamos aqui para ajudar! 🤝
Importante: Você não está sozinho
Ataques por força bruta são comuns — até mesmo sites grandes sofrem com isso. O bom é que você já está tomando a iniciativa de proteger seu site. Isso mostra que você cuida do seu negócio com responsabilidade e carinho.
Se precisar de ajuda para interpretar os logs ou bloquear IPs, é só entrar em contato com nosso suporte no suporte.gehost.com.br. Estamos aqui para te ajudar, sempre.
Dica final do Sensei
Seu site é um espaço de valor. Protegê-lo não é só técnica — é cuidado. E você já está no caminho certo. 🌟
Com carinho,
Seu Sensei da GeHost
GeHost — hospedagem segura, com coração.
Grupo: G e Soluções e Eventos LTDA (CNPJ: 46.647.904/0001-04)