
Como bloquear acesso direto a arquivos sensíveis como wp-config.php via .htaccess
Olá, querido(a) cliente da GeHost! 👋
Se você está aqui, é porque quer proteger seu site com um cuidado extra — e isso é muito bem-vindo. Um dos arquivos mais importantes do seu WordPress é owp-config.php. Ele contém informações sensíveis como senha do banco de dados, chaves de autenticação e configurações críticas.
Se alguém acessar esse arquivo diretamente por meio da URL (ex: seusite.com/wp-config.php), pode ter acesso a dados sensíveis do seu site. Por isso, é essencial bloquear esse acesso — e o melhor jeito é usando o .htaccess, um arquivo que o Apache (o servidor do seu site) entende e respeita.
Na GeHost, você tem total controle sobre esse arquivo via cPanel. Vamos fazer isso juntos, passo a passo, com calma e segurança. Você não precisa ser um especialista — só seguir o guia, e tudo vai dar certo. 💪
Passo a passo: Proteja seu wp-config.php com .htaccess
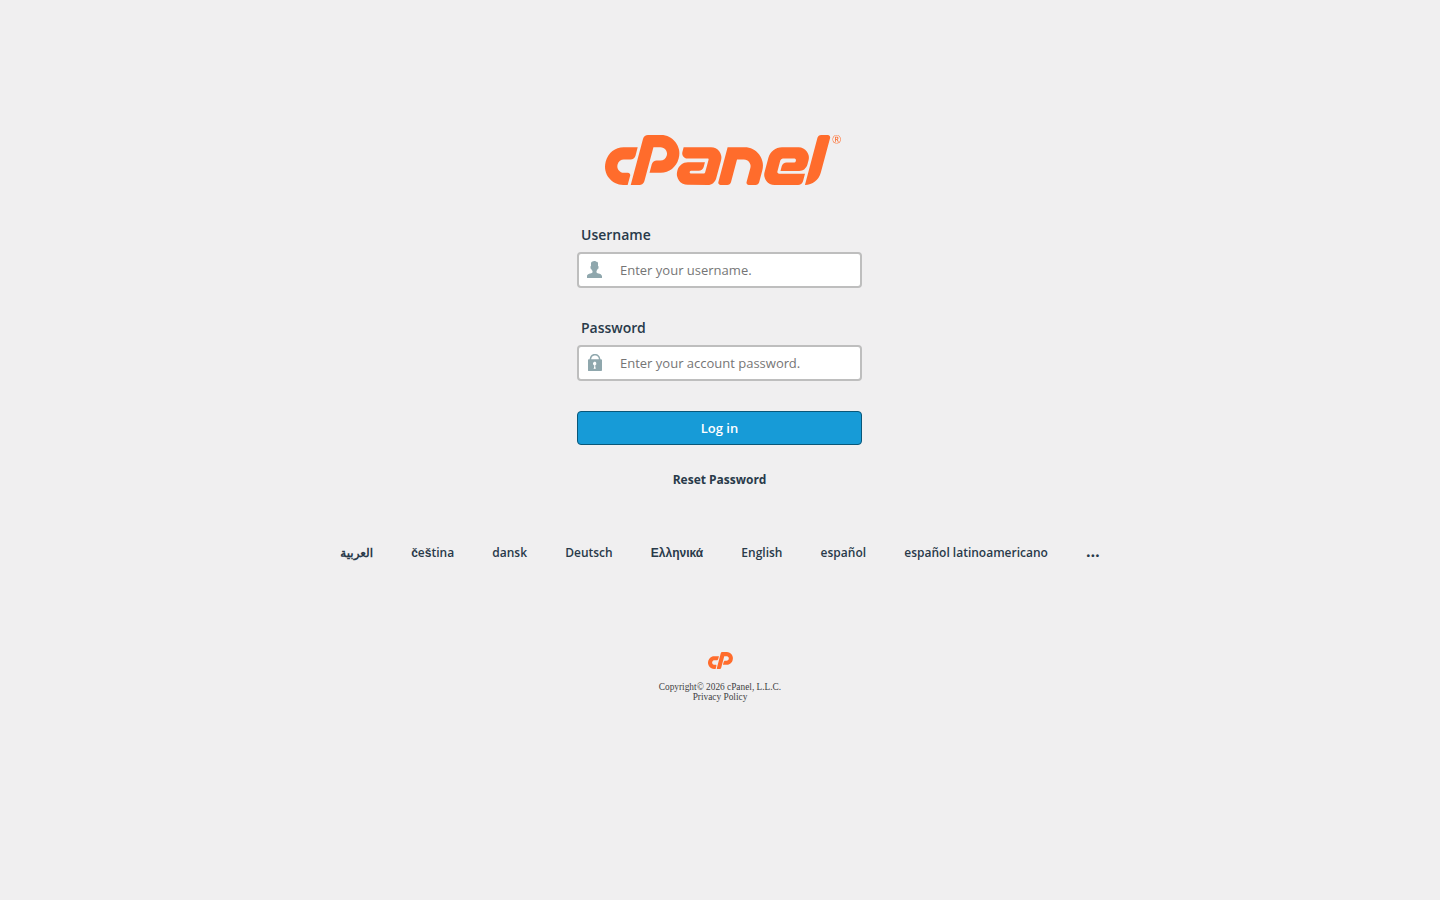
Acesse o cPanel da sua conta. Você pode fazer isso pelo painel do cliente em painel.gehost.com.br.
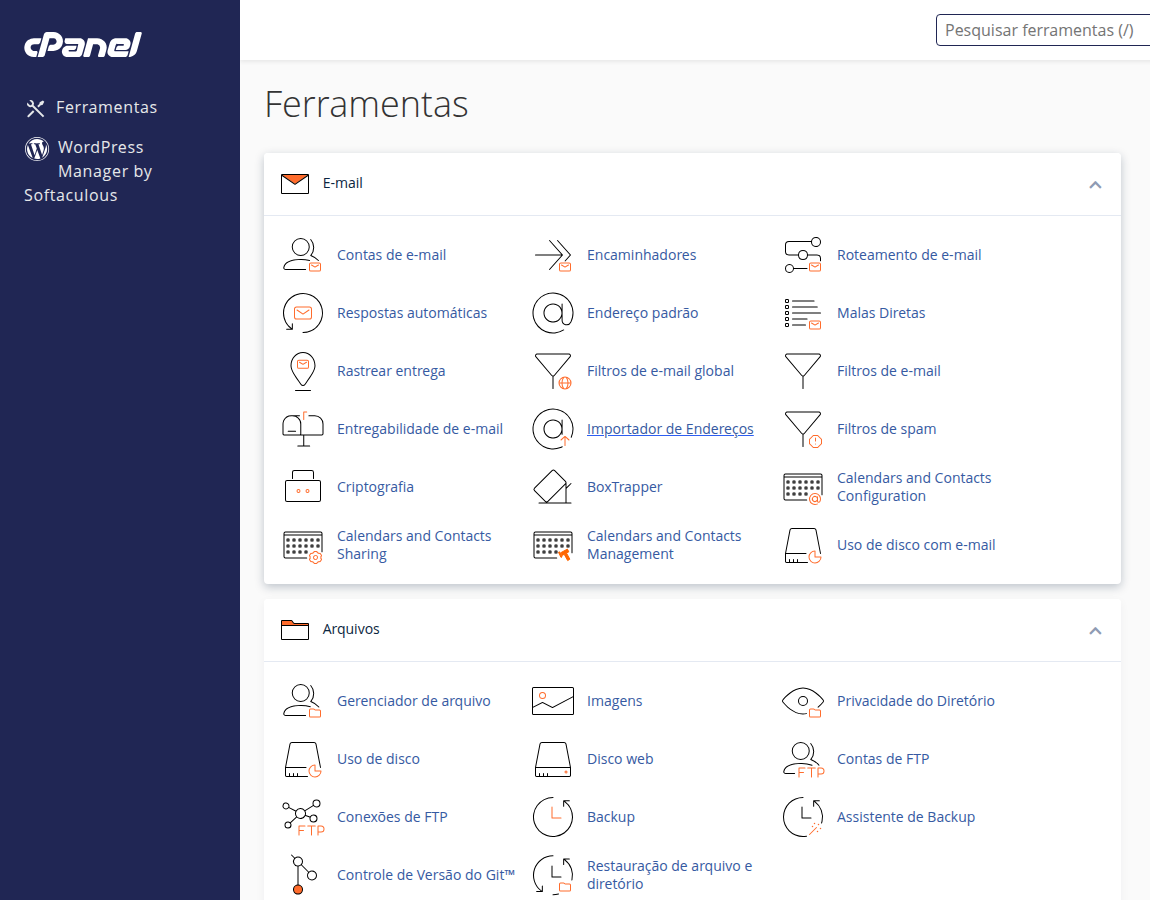
Depois de logado, procure pelo ícone “Gerenciador de Arquivos” (File Manager) na seção “Arquivos”. Clique nele.
No Gerenciador de Arquivos, certifique-se de que a opção “Mostrar arquivos ocultos (incluindo .htaccess)” está marcada. Isso é essencial, pois o
.htaccessé um arquivo oculto.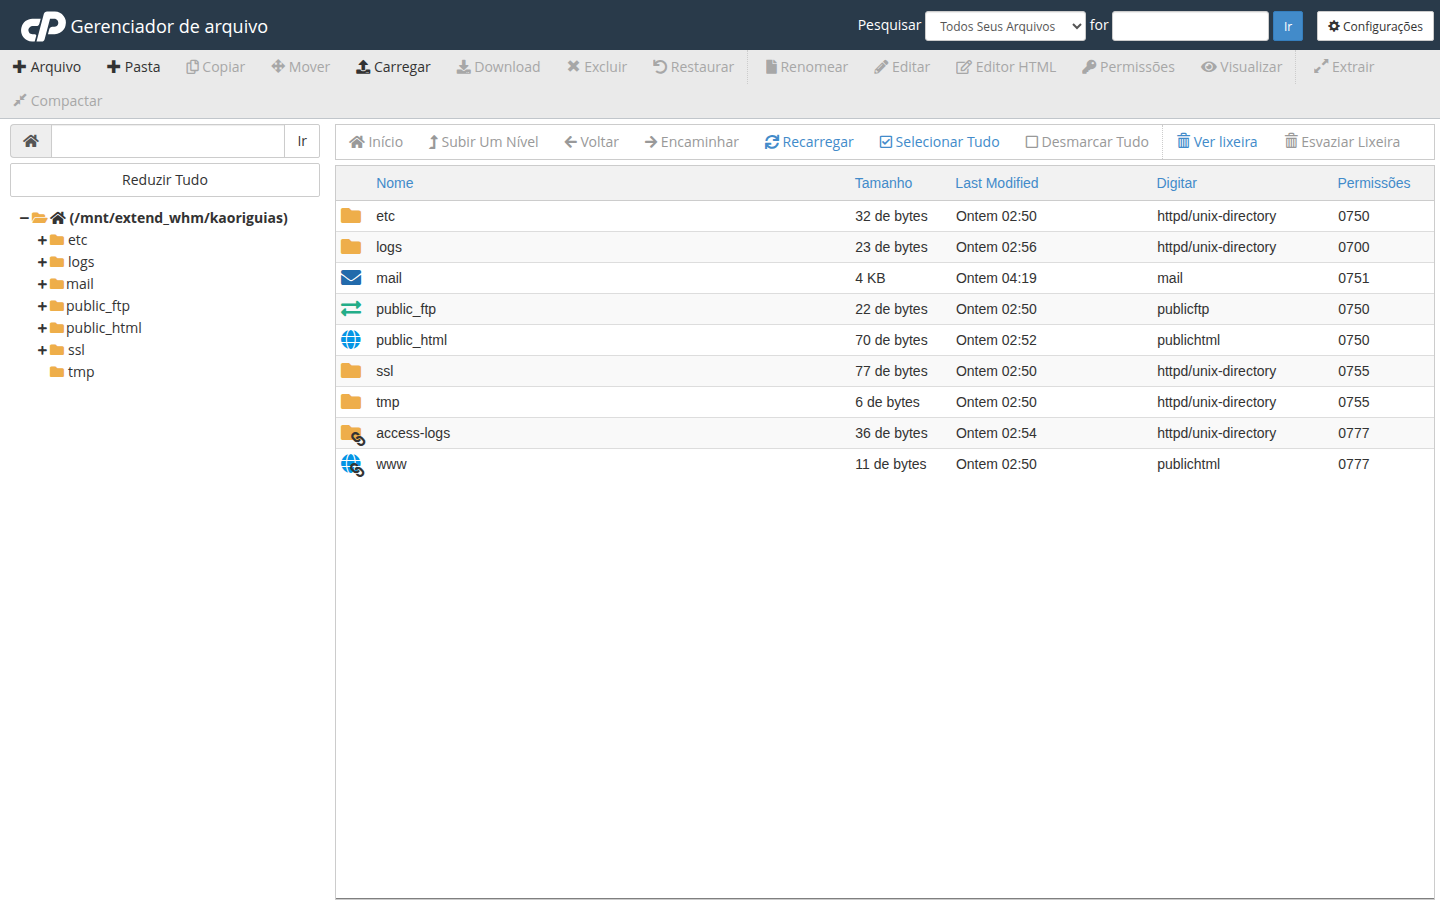
Na lista de arquivos, localize o arquivo chamado
.htaccess. Ele está normalmente na pasta principal do seu site — geralmente dentro da pastapublic_html.Se não houver um arquivo
.htaccess, você pode criá-lo. Clique no botão “Criar novo arquivo”, digite.htaccessno nome, e clique em “Criar”.Clique duas vezes no arquivo
.htaccesspara editá-lo. Uma janela abrirá com o conteúdo do arquivo.Se já tiver conteúdo, não apague nada. Vamos adicionar apenas as linhas de segurança no final do arquivo.
Na parte final do arquivo (de preferência no final, após qualquer outra regra), insira estas linhas:
RedirectMatch 403 ^/wp-config.php$
RedirectMatch 403 ^/wp-config\.php$
RedirectMatch 403 ^/wp-config\.php\?*
RedirectMatch 403 ^/wp-content/.*\.(log|backup|sql)$Essas linhas dizem ao servidor: “Se alguém tentar acessar
wp-config.phpdiretamente, responda com um erro 403 (proibido). Não mostre nada.”Após colar as linhas, clique em “Salvar Alterações”.
Pronto! Agora, qualquer tentativa de acessar
wp-config.phppor URL será bloqueada automaticamente.
Dica do Sensei: Proteja mais do que só o wp-config.php
Além do wp-config.php, você pode proteger outros arquivos sensíveis, como:
wp-config.php.bak(backup do arquivo)wp-config.php.old(versão antiga)wp-config-sample.php(arquivo de exemplo)wp-content/backupouwp-content/sql(arquivos de backup de banco)
Adicione mais linhas no seu .htaccess com padrões semelhantes, como:
RedirectMatch 403 ^/wp-config\.php\.(bak|old|sample)$
RedirectMatch 403 ^/wp-content/.*\.(bak|sql|backup)$
Importante: Nunca altere o .htaccess sem cuidado
Se algo der errado com o .htaccess, seu site pode parar de funcionar. Por isso:
- Faça backup do arquivo antes de editar.
- Use apenas o editor do cPanel — não altere via FTP ou outro método, a menos que você saiba o que está fazendo.
- Se o site parar de carregar, volte ao
.htaccesse remova as linhas que você adicionou. O site voltará a funcionar.
Quer mais segurança?
Além do .htaccess, recomendamos:
- Manter o WordPress, temas e plugins sempre atualizados.
- Usar senhas fortes e autenticação de dois fatores (2FA).
- Evitar deixar arquivos sensíveis na pasta pública.
Você está no caminho certo, e cada passo que dá é um passo de segurança para seu site. E lembre-se: na GeHost, você tem um ambiente seguro, mas a proteção começa com você. 💚
Se precisar de ajuda, o suporte da GeHost está disponível por 30 dias após a entrega — e está aqui para te ajudar, com carinho e atenção. Basta entrar em contato pelo painel.
Com carinho,
Sensei da GeHost
*Protegendo seu site com você, a cada dia.*