
Como identificar e remover usuários administradores suspeitos no WordPress sem autorização
Olá, querido cliente! Aqui é a Sensei da GeHost — sua parceira de confiança na jornada do seu site. Se você percebeu algo estranho no WordPress do seu site, como um usuário administrador que não lembra de ter criado, é importante agir com calma e segurança. Isso pode ser um sinal de que alguém acessou seu sistema sem permissão.
Este guia vai te ajudar, passo a passo, a identificar e remover esses usuários suspeitos. Não se preocupe — mesmo que você não tenha experiência técnica, com paciência e atenção, tudo fica claro. Vamos juntos?
Passo 1: Acesse o painel do cPanel da GeHost
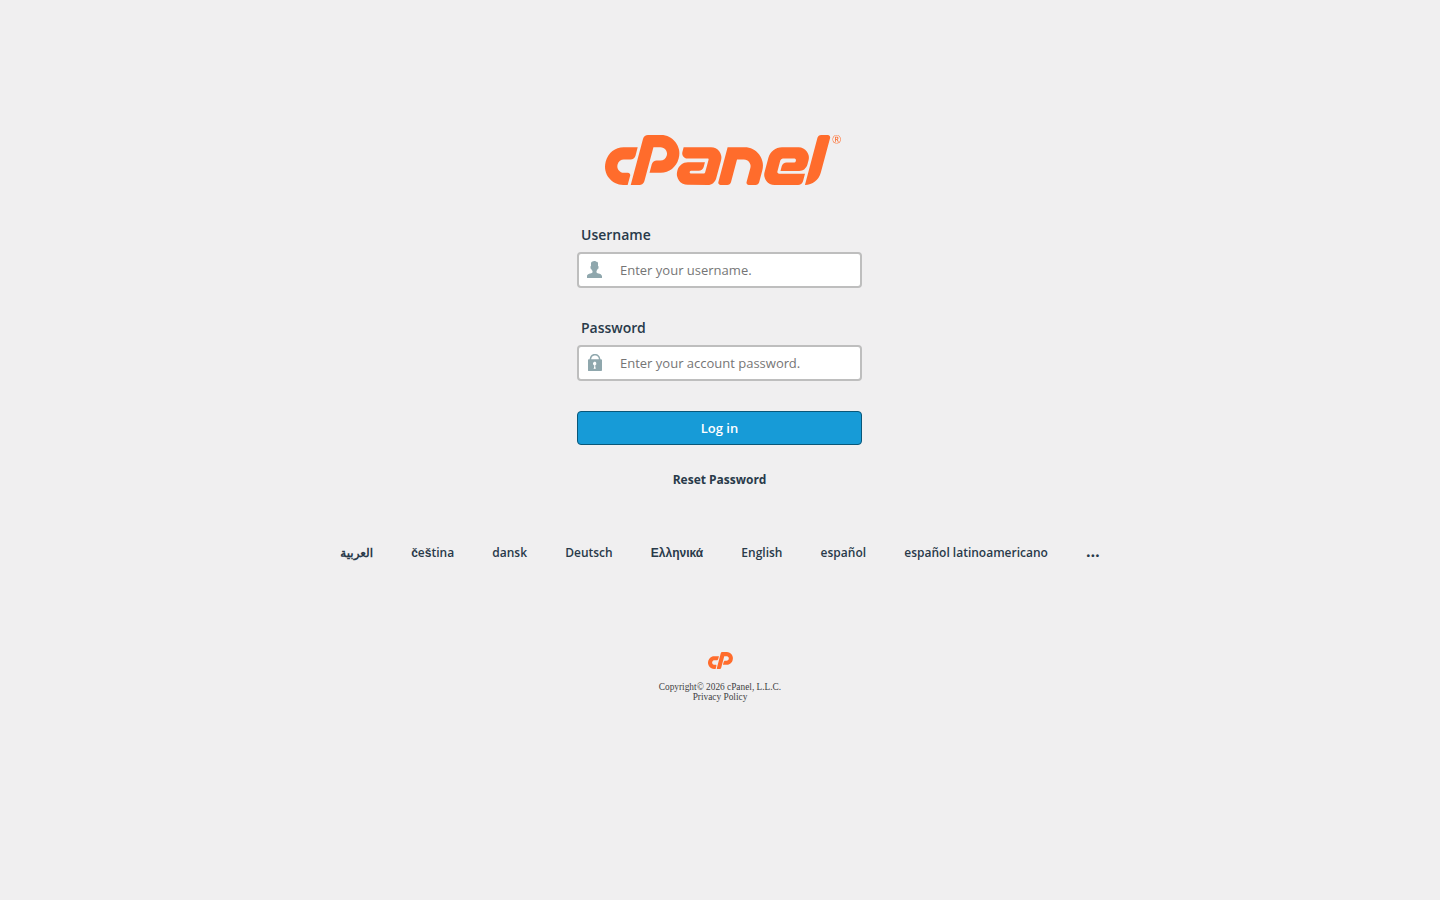
Para começar, você precisa entrar no painel de controle da sua hospedagem. Isso é onde você gerencia o site, e-mail, banco de dados e mais.
- Abra seu navegador e vá para painel.gehost.com.br.
- Insira o usuário e a senha da sua conta (os mesmos que você usa para acessar o painel da GeHost).
- Clique em Log in.
Passo 2: Acesse o WordPress através do Softaculous
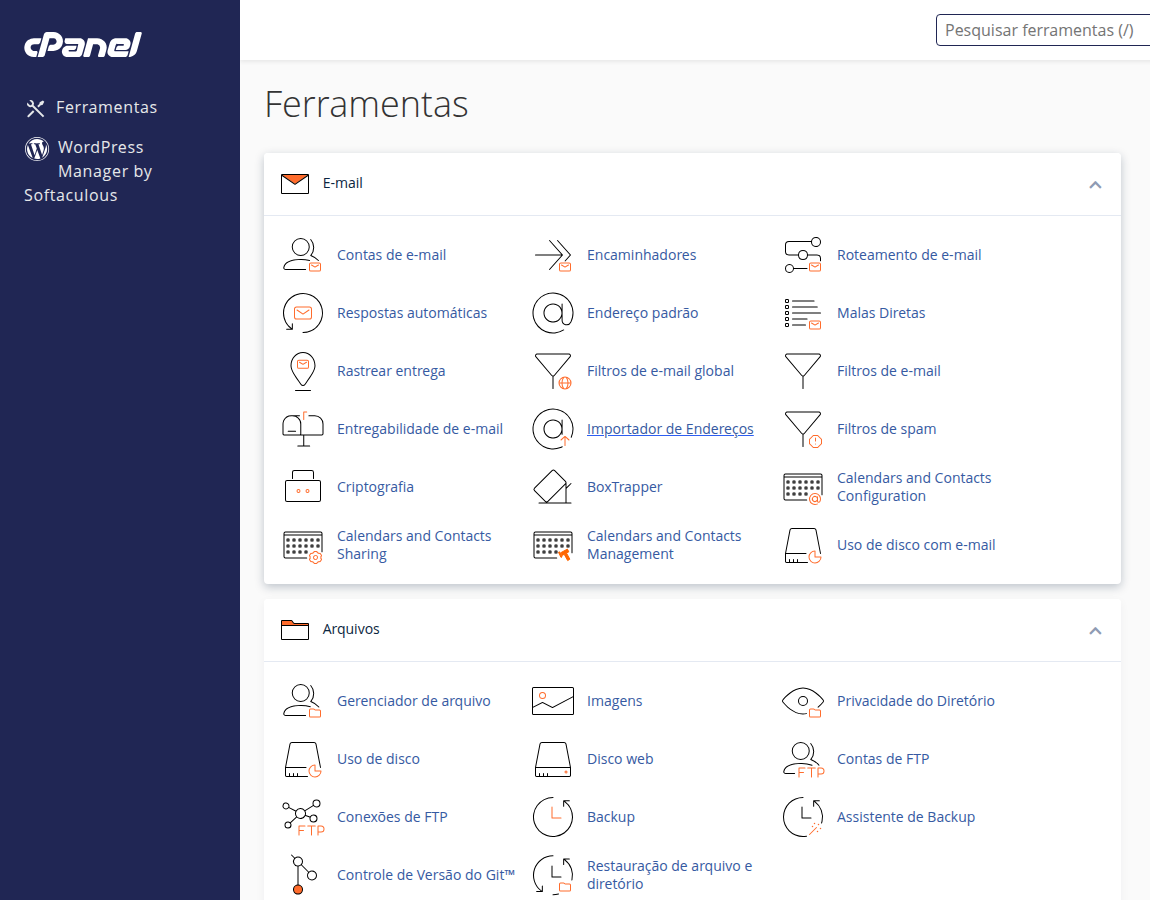
O WordPress instalado no seu site está hospedado no cPanel. Para gerenciá-lo, usaremos uma ferramenta chamada Softaculous, que facilita a instalação e configuração de aplicativos como WordPress.
- Depois de logado no cPanel, procure pela seção “Instalações de Aplicativos” ou “Softaculous Apps Installer”.
- Clique em Softaculous.
- Na lista de aplicativos, clique em WordPress.
Passo 3: Acesse o painel do WordPress
Na página do Softaculous, você verá uma lista com todos os sites WordPress instalados. Clique em “Administrar” ao lado do site que deseja verificar.
- Isso abrirá o painel do WordPress (geralmente em
seusite.com/wp-admin). - Entre com seu usuário administrador e senha (os mesmos que você usa para acessar o painel do WordPress).
Passo 4: Verifique os usuários administradores
Agora que você está dentro do WordPress, vamos ver quem tem acesso administrador.
- No painel do WordPress, clique em “Usuários” no menu lateral.
- Na lista de usuários, verifique quem tem o papel de “Administrador”.
- Compare com a lista de pessoas que você conhece. Se houver um nome que você não reconhece, ou que parece suspeito (como “admin123”, “user007”, “wp_admin”, etc.), provavelmente é um usuário suspeito.
Dica da Sensei: Se você não tem certeza se um usuário é real ou não, não clique em “Editar” — apenas identifique e, depois, remova com cuidado.
Passo 5: Remova o usuário suspeito
Quando você identificar um usuário suspeito, é hora de removê-lo.
- Na lista de usuários, clique em “Editar” ao lado do nome suspeito.
- Na parte inferior da página, há uma opção chamada “Remover usuário”.
- Selecione a opção “Remover usuário e atribuir seus conteúdos a outro usuário”.
- Escolha seu próprio nome (ou outro usuário confiável) como dono dos conteúdos.
- Clique em “Atualizar usuário”.
Dica da Sensei: Nunca remova um usuário sem atribuir seus conteúdos. Isso evita que páginas, posts ou arquivos desapareçam do seu site.
Passo 6: Revise a segurança do seu WordPress
Depois de remover o usuário suspeito, é hora de proteger seu site contra futuros acessos não autorizados.
- Altere sua senha de administrador (use uma combinação forte: letras maiúsculas, números, símbolos).
- Instale um plugin de segurança confiável (como Wordfence ou MalCare).
- Evite usar nomes óbvios como “admin” ou “adm” como nome de usuário.
- Ative a autenticação em duas etapas (2FA) se possível.
Se precisar de ajuda, estamos aqui!
Se você não conseguir identificar ou remover o usuário, ou se suspeitar que seu site foi comprometido, entre em contato com o Suporte da GeHost pelo painel do cliente. Nossa equipe está pronta para te ajudar com carinho e segurança.
Seu site é seu espaço — e nós cuidamos dele com o mesmo cuidado que você tem. 💚
Com carinho,
Sensei da GeHost
*G e Soluções e Eventos LTDA – CNPJ: 46.647.904/0001-04*
Entexp.com.br | gehost.com.br