
Como Fazer um Scan de Malware Manual no Site pelo cPanel Antes de uma Auditoria
Olá, querido cliente da GeHost! 😊
Se você está se preparando para uma auditoria de segurança — seja por exigência de um parceiro, plataforma de e-commerce ou simples preocupação com a integridade do seu site — é super importante garantir que seu domínio esteja livre de malware. E o bom é que você pode fazer um scan manual diretamente pelo cPanel, sem precisar de ferramentas externas complexas.
Como seu Sensei da Segurança aqui na GeHost, vou te guiar passo a passo com carinho, clareza e um toque de calma. Vamos juntos?
Passo 1: Acesse o cPanel com segurança
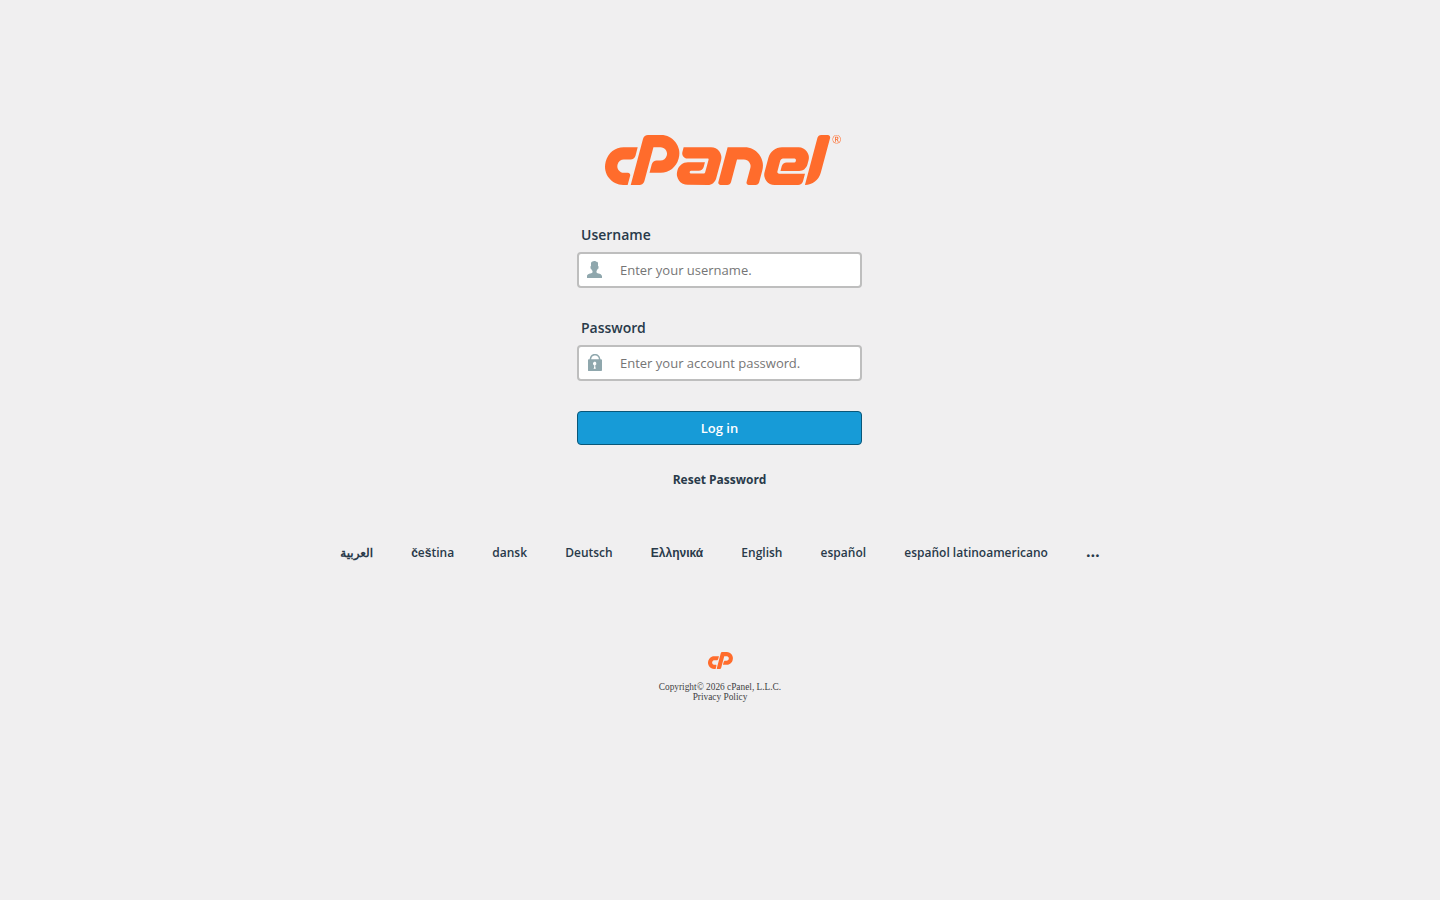
Antes de tudo, certifique-se de estar logado no painel do cliente da GeHost com sua conta válida:
- Entre no painel.gehost.com.br.
- Insira seu usuário (geralmente seu domínio ou nome de conta) e senha.
- Confirme o login com segurança — evite dispositivos públicos.
Passo 2: Acesse o Gerenciador de Arquivos
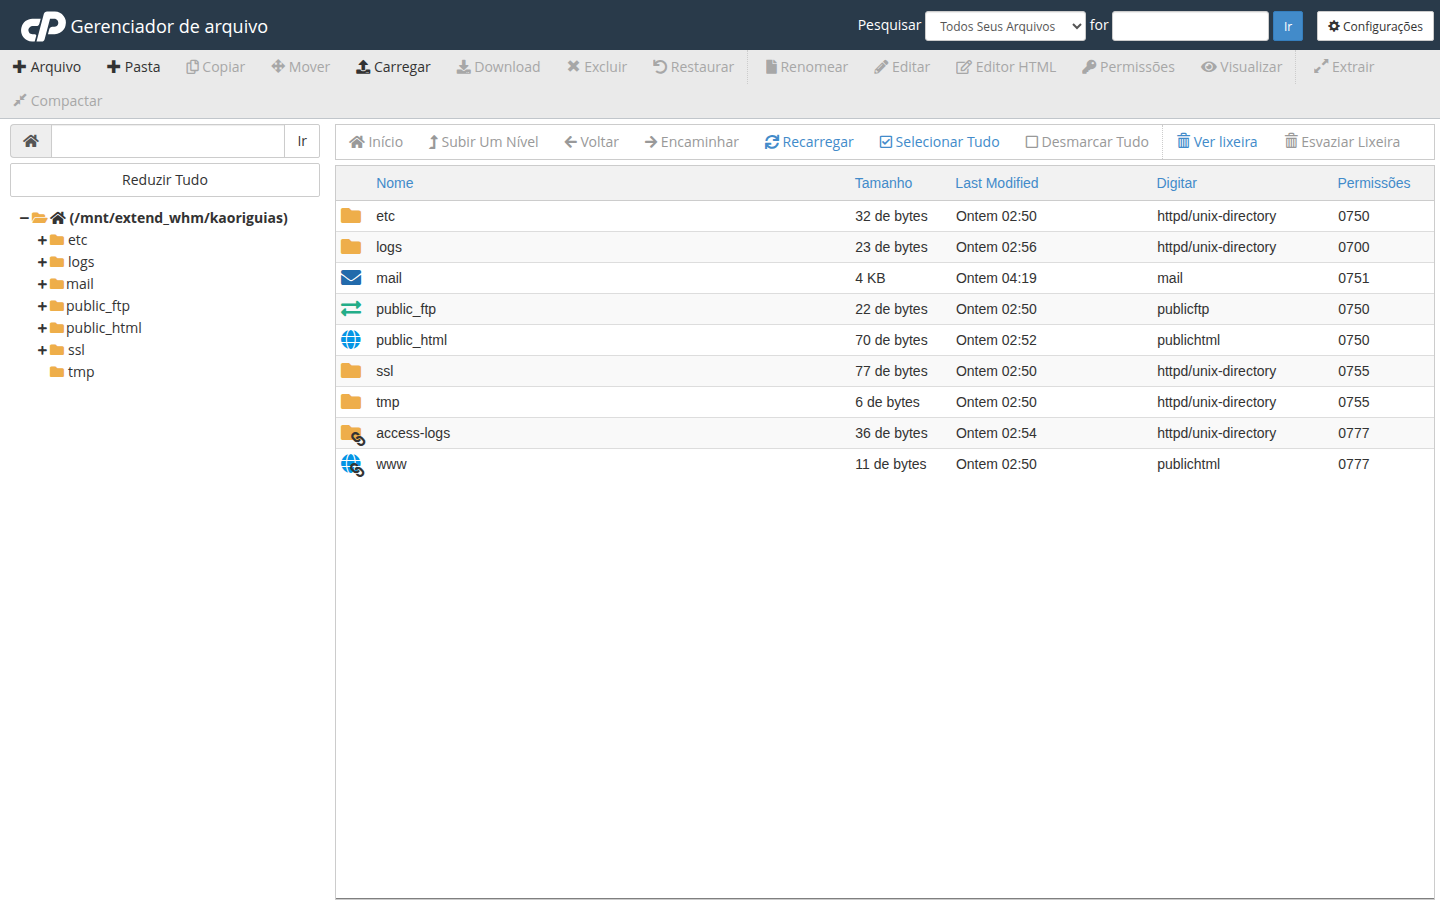
Após logar, você estará na página inicial do cPanel. Procure pelo grupo “Arquivos” e clique em “Gerenciador de Arquivos”.
- Na tela seguinte, selecione a pasta principal: public_html (é aqui que seu site está hospedado).
- Marque a opção “Mostrar arquivos ocultos (incluindo .htaccess)” — isso é importante, pois alguns malwares se escondem em arquivos ocultos.
Passo 3: Procure por arquivos suspeitos
Agora, vamos olhar com atenção. Arquivos maliciosos costumam ter nomes estranhos, como:
shell.php,backdoor.php,admin.php(em pastas fora do padrão)- Arquivos com nomes como
temp_12345.php,cache.php,update.phpem locais inesperados - Arquivos com extensão
.jsou.phpque contêm código estranho ou codificado (comoeval(base64_decode(...)))
Dica sensata:
Se encontrar um arquivo com código que não faz sentido para o seu site, como comandos de sistema, conexões a servidores externos ou funções de execução, isso é um sinal de alerta. Não abra, não execute — apenas exclua com cuidado.
Passo 4: Verifique arquivos comuns que podem ser manipulados
Alguns arquivos são mais frequentemente atacados. Dê uma olhada especial nestes:
.htaccess— pode ser alterado para redirecionar ou bloquear acesso.wp-config.php(se for WordPress) — contém dados sensíveis como senha do banco.config.php,database.php— arquivos de configuração de sistemas.- Pastas como
uploads/,temp/,cache/— onde malwares se escondem com frequência.
Passo 5: Use o “Buscar” para encontrar arquivos suspeitos
Se você tem muitos arquivos, use a função de busca do Gerenciador de Arquivos:
- Clique em “Buscar” no canto superior direito.
- Na caixa de pesquisa, digite palavras-chave como:
eval,base64,shell,backdoor,exec. - Escolha a pasta raiz:
public_html. - Execute a busca. Se aparecerem arquivos com esses termos, pare e não abra.
Passo 6: Exclua ou restaure arquivos suspeitos
Se você identificar um arquivo suspeito:
- Selecione o arquivo e clique em “Excluir”.
- Se não tiver certeza, não exclua — entre em contato com o suporte da GeHost para análise.
- Se seu site for um sistema como WordPress, Joomla ou outro, considere restaurar o site de um backup limpo (veja o Backup no cPanel).
Passo 7: Revise seu domínio e e-mails
Malware pode se espalhar por e-mails ou redirecionamentos. Confira:
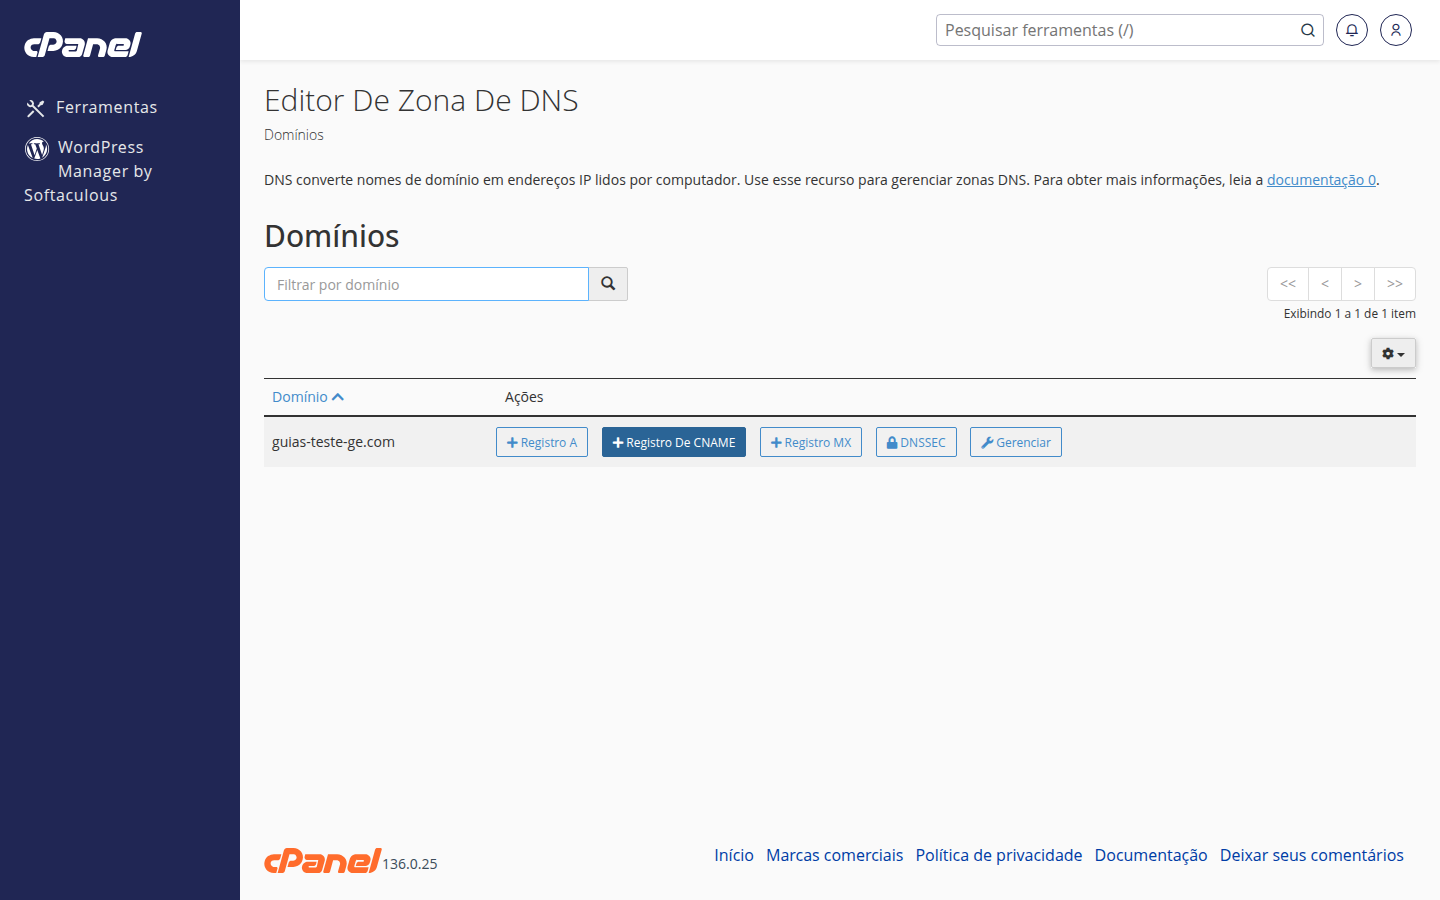
- Na aba “DNS Zone” (Editor de Zona de DNS), verifique se não há registros CNAME ou A apontando para domínios estranhos.
- Na aba “Contas de E-mail”, veja se há contas criadas sem seu conhecimento.
Conclusão: Você está no caminho certo!
Parabéns por cuidar da segurança do seu site com tanto empenho! Um scan manual, feito com atenção, é um passo poderoso antes de qualquer auditoria.
Se você tiver dúvidas, medo ou precisar de ajuda para analisar um arquivo suspeito, o suporte da GeHost está aqui para você — e está incluso no seu plano, mesmo que seja o mais simples.
Seu site é um espaço valioso. Cuidar dele é cuidar de você mesmo. 💚
GeHost — hospedagem com alma, segurança com coração.
Grupo: G e Soluções e Eventos LTDA (CNPJ: 46.647.904/0001-04)
Raphael Neves Koga — fundador, desde 2015.