
Como configurar Content Security Policy (CSP) básica para reduzir risco de ataques no site
Olá, amigo(a) desenvolvedor(a) ou administrador(a) do seu site! Aqui é o seu Sensei da GeHost, pronto para te ajudar com um passo a passo claro, humano e seguro. Hoje vamos falar de uma das ferramentas mais poderosas para proteger seu site: o Content Security Policy (CSP).
Imagine o CSP como um guarda de segurança inteligente no seu site. Ele diz ao navegador: "Só carregue recursos (imagens, scripts, estilos) de fontes que eu autorizar". Isso evita que scripts maliciosos sejam executados — mesmo que um atacante consiga injetar código no seu site.
Dica do Sensei: O CSP não é uma mágica, mas uma camada de defesa essencial. Quando combinado com boas práticas (como atualizações regulares e senhas fortes), ele torna seu site muito mais seguro.
Passo a passo: Como configurar um CSP básico no seu site hospedado na GeHost
Para aplicar o CSP, você precisa editar o arquivo de cabeçalho do seu site. No caso da GeHost, isso geralmente é feito via .htaccess no diretório raiz (public_html).
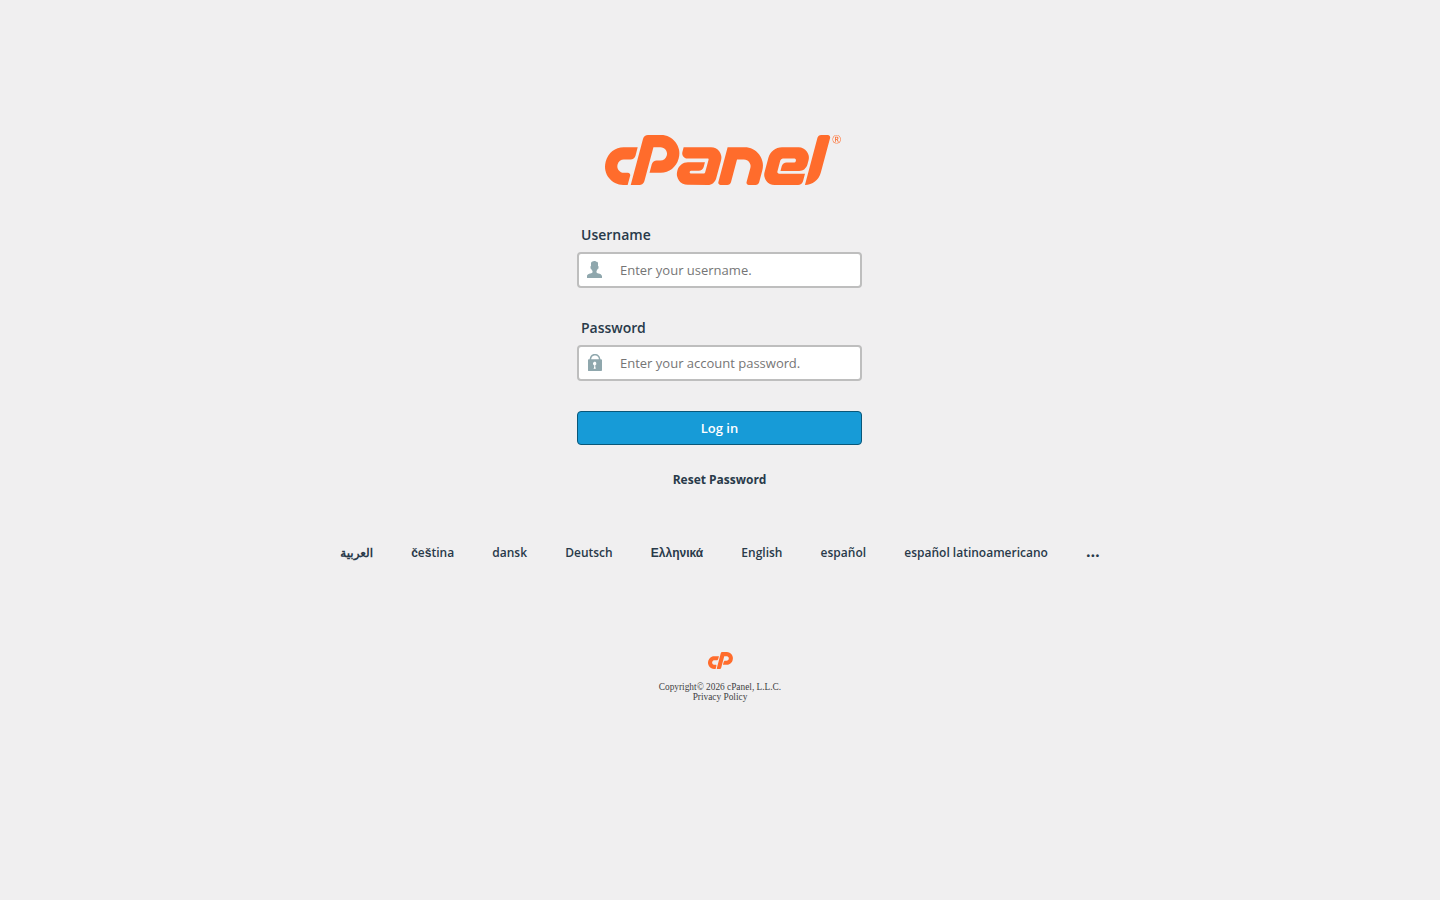
Entre no painel da GeHost em painel.gehost.com.br. Use seu usuário e senha.
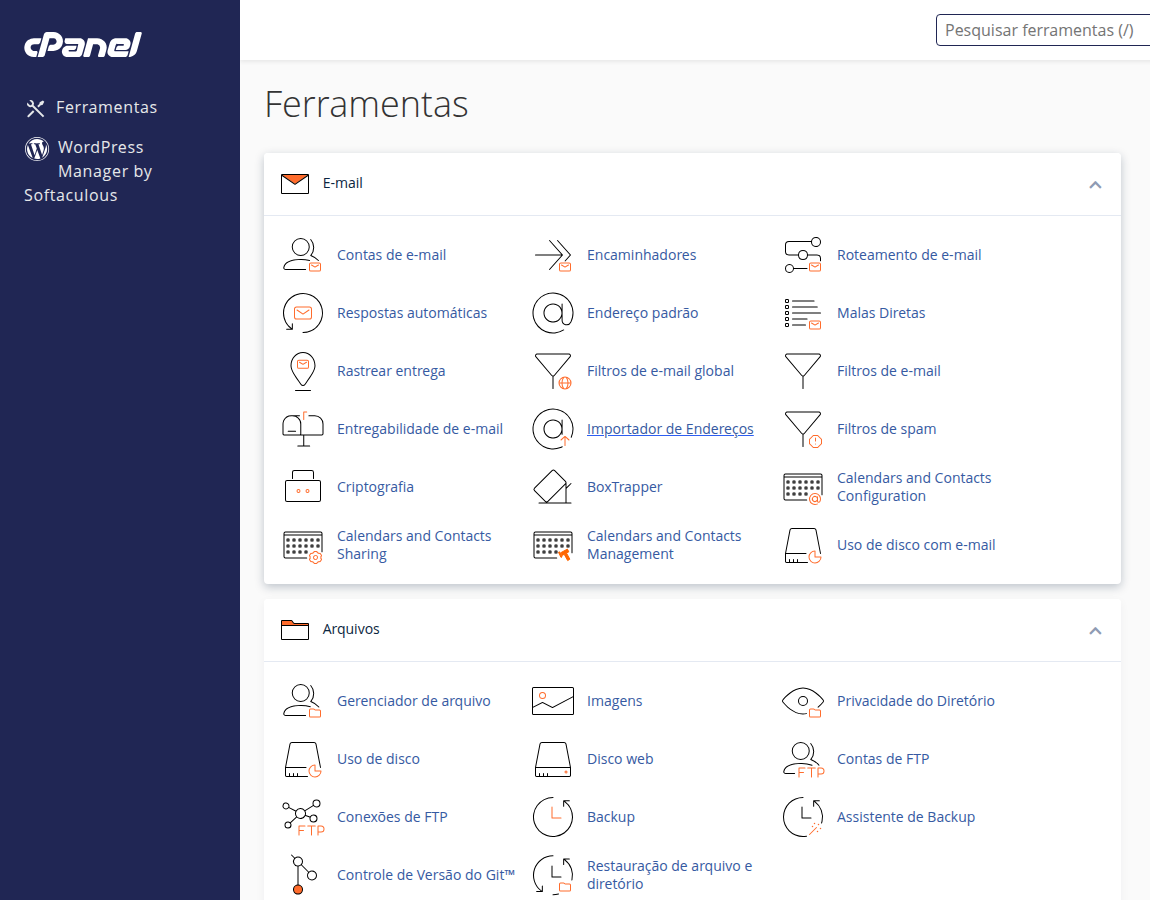
Na tela principal do cPanel, localize e clique em Gerenciador de Arquivos (em "Arquivos").
Na tela do Gerenciador de Arquivos, clique em Mostrar arquivos ocultos (se não estiver visível).
Na lista de pastas, clique em public_html (essa é a pasta raiz do seu site).
Procure o arquivo chamado
.htaccess. Se ele não existir, você pode criá-lo.Clique duas vezes no arquivo
.htaccesspara editá-lo. Se não aparecer, clique em "Editar" no menu.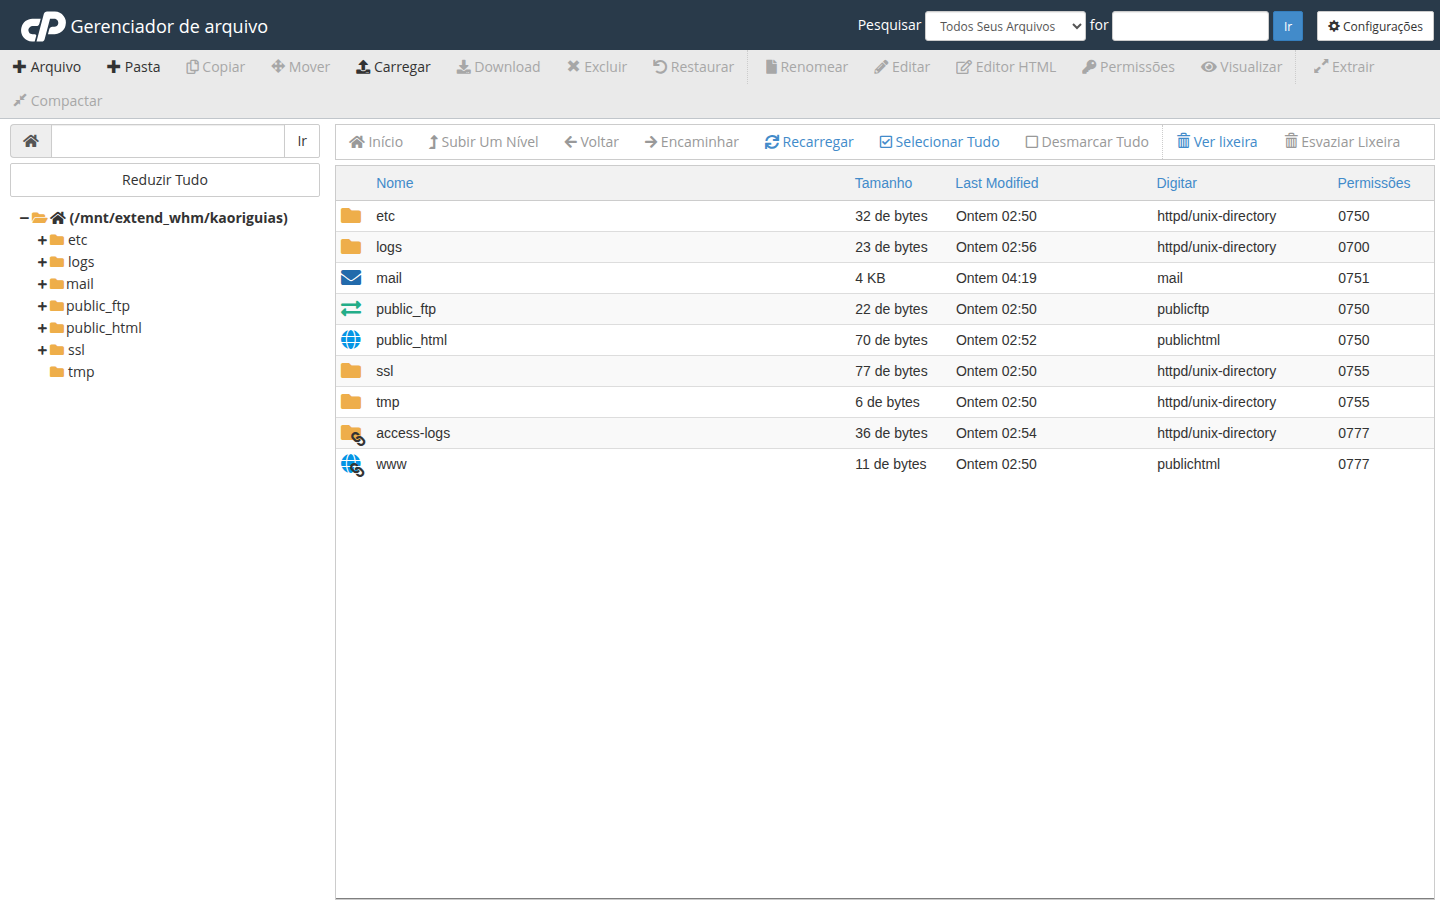
Adicione esta linha no início do arquivo
.htaccess:Header set Content-Security-Policy "default-src 'self'; script-src 'self'; style-src 'self'; img-src 'self'; font-src 'self';"Essa política básica permite apenas recursos do mesmo domínio (ex: seu site.com) para scripts, estilos, imagens e fontes.
Salve as alterações. No cPanel, clique em Salvar ou Salvar Arquivo.
Teste seu site em um navegador novo (ou em modo anônimo). Você pode verificar se o CSP está ativo usando as ferramentas de desenvolvedor (F12) > aba "Console". Se não houver erros, está tudo certo!
Como entender o que cada parte faz
Veja o que cada parte da política significa:
- default-src 'self' — tudo que não for especificado deve vir do mesmo domínio.
- script-src 'self' — apenas scripts do seu site podem rodar.
- style-src 'self' — estilos (CSS) só podem vir do seu domínio.
- img-src 'self' — imagens só podem ser carregadas do seu site.
- font-src 'self' — fontes só podem vir do seu site.
Dica do Sensei: Se você usar serviços externos (como Google Fonts, Google Analytics, ou um CDN), você precisará ajustar o CSP para permitir essas fontes. Mas sempre com cuidado — cada permissão é uma brecha potencial.
Importante: sempre faça backup antes de alterar o .htaccess
O arquivo .htaccess controla como seu site responde ao navegador. Alterações erradas podem deixar seu site inacessível. Por isso:
- Antes de editar, faça um backup do arquivo.
- Use o Backup do cPanel para salvar a conta inteira (em "Backup" > "Backup Completo").
Quer ir além? Dicas de segurança para o seu site
- Use HTTPS sempre — seu site já tem SSL gratuito na GeHost (veja em SSL/TLS Certificates).
- Atualize regularmente seu CMS (como WordPress), plugins e temas.
- Use senhas fortes e evite compartilhá-las.
- Monitore visitas e erros com o Métricas do cPanel (em "Métricas").
Se precisar de ajuda, seu Sensei da GeHost está aqui. Basta entrar em contato com o suporte — e lembre-se: segurança é responsabilidade de todos.
Com carinho,
Seu Sensei da GeHost
Protegendo seu site com tecnologia e coração