
Como configurar o SSL para funcionar corretamente atrás de um proxy ou balanceador de carga
Olá, amigo(a) GeHost! Se você está aqui, é porque quer garantir que seu site esteja seguro e acessível — e o SSL é o coração dessa segurança. Mas quando seu site está por trás de um proxy ou balanceador de carga (como Cloudflare, AWS ALB, ou qualquer outro serviço de rede intermediário), o SSL pode não funcionar como esperado. Não se preocupe: com alguns ajustes simples, você resolve isso com tranquilidade.
Como seu Sensei da GeHost, vou te guiar passo a passo, com clareza e carinho, como deixar o SSL funcionando perfeito mesmo com esses intermediários. Vamos lá?
Por que o SSL pode falhar atrás de um proxy ou balanceador?
Quando você tem um proxy ou balanceador de carga (como o Cloudflare, por exemplo), o tráfego do usuário final não chega diretamente ao servidor da GeHost. Em vez disso, ele passa por um intermediário que:
- Recebe a conexão HTTPS do usuário
- Se comunica com seu servidor via HTTP (não HTTPS)
- Encaminha os dados para o seu site
Isso causa um problema: o servidor da GeHost não sabe que o tráfego é seguro, mesmo que o usuário esteja usando HTTPS. O resultado? O navegador pode mostrar "não seguro" ou o site pode não carregar corretamente.
💡 Dica do Sensei: O SSL só funciona corretamente quando o servidor sabe que está recebendo tráfego seguro. Se ele está atrás de um proxy, é preciso "ensinar" isso para o servidor.
Passo a passo: como configurar o SSL corretamente
Os passos abaixo são para quem já tem um certificado SSL instalado no cPanel da GeHost (se não tiver, veja como gerar um SSL no cPanel primeiro).
- Verifique se o proxy ou balanceador está configurado corretamente
Certifique-se de que o proxy (ex: Cloudflare) está apenas repassando o tráfego e não bloqueando conexões HTTPS. No Cloudflare, por exemplo, o modo "Proxy" (nuvem azul) deve estar ativo, mas com o SSL em modo Flexible ou Full (não "Off"). - Configure o servidor para reconhecer o tráfego seguro
O servidor da GeHost precisa saber que, mesmo que a conexão entre o proxy e ele seja HTTP, o tráfego do usuário final é seguro. Para isso, você precisa ativar a opção de detecção de proxy no seu aplicativo ou no servidor. - Adicione o código de detecção no arquivo de configuração do seu site
Se você usa PHP (como no WordPress, Laravel, etc.), adicione este trecho no arquivoindex.phpou no arquivo de configuração principal do seu site:
if (isset($_SERVER['HTTP_X_FORWARDED_PROTO']) && $_SERVER['HTTP_X_FORWARDED_PROTO'] === 'https') {
    $_SERVER['HTTPS'] = 'on';
}
Esse código diz ao sistema: "Se o proxy informar que o tráfego é HTTPS, então trate como HTTPS mesmo que o servidor interno esteja em HTTP".
💡 Dica do Sensei: Esse código pode variar um pouco dependendo do sistema que você usa. Se estiver usando WordPress, recomendo usar um plugin como Force HTTPS ou HTTPS Force para evitar erros.
- Verifique o certificado SSL no cPanel
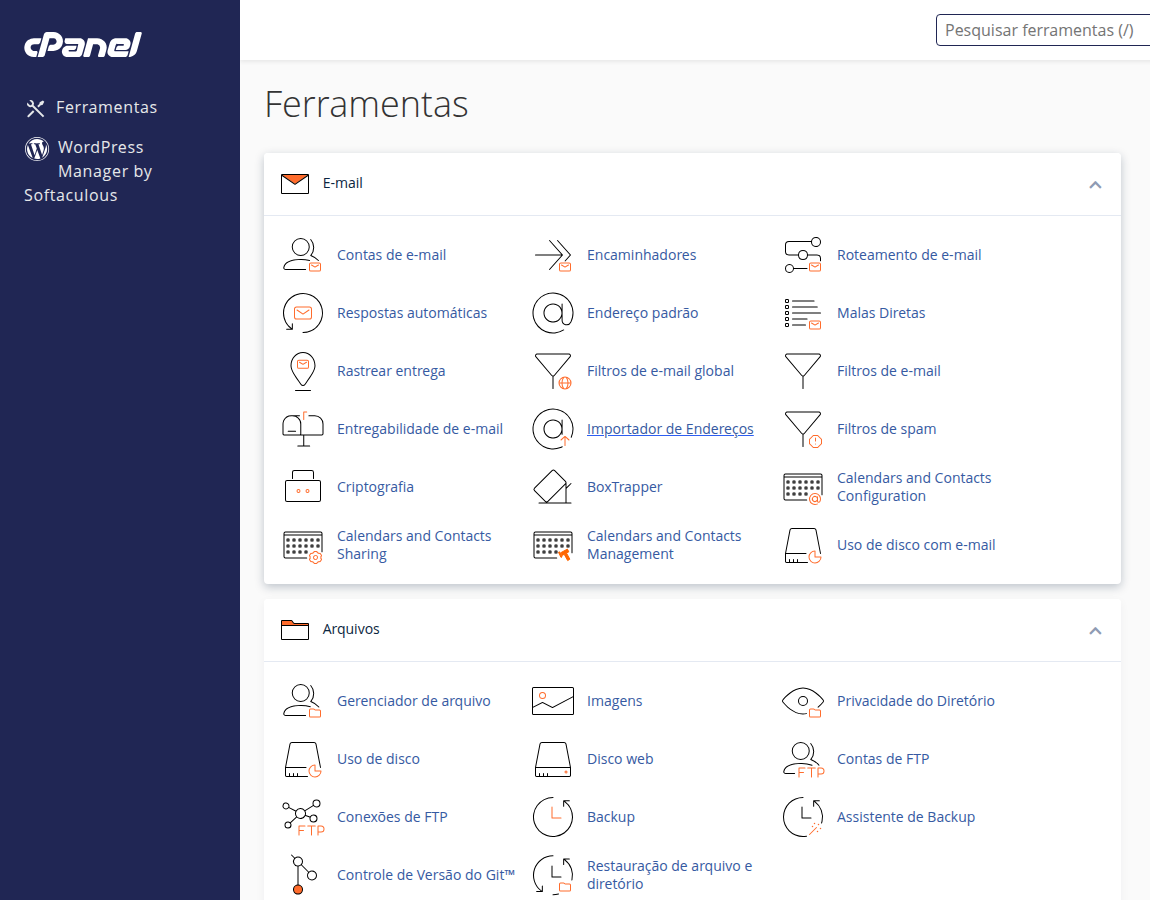
Acesse o painel do cliente: painel.gehost.com.br. Entre com seu login e senha.
- Confira o status do certificado SSL
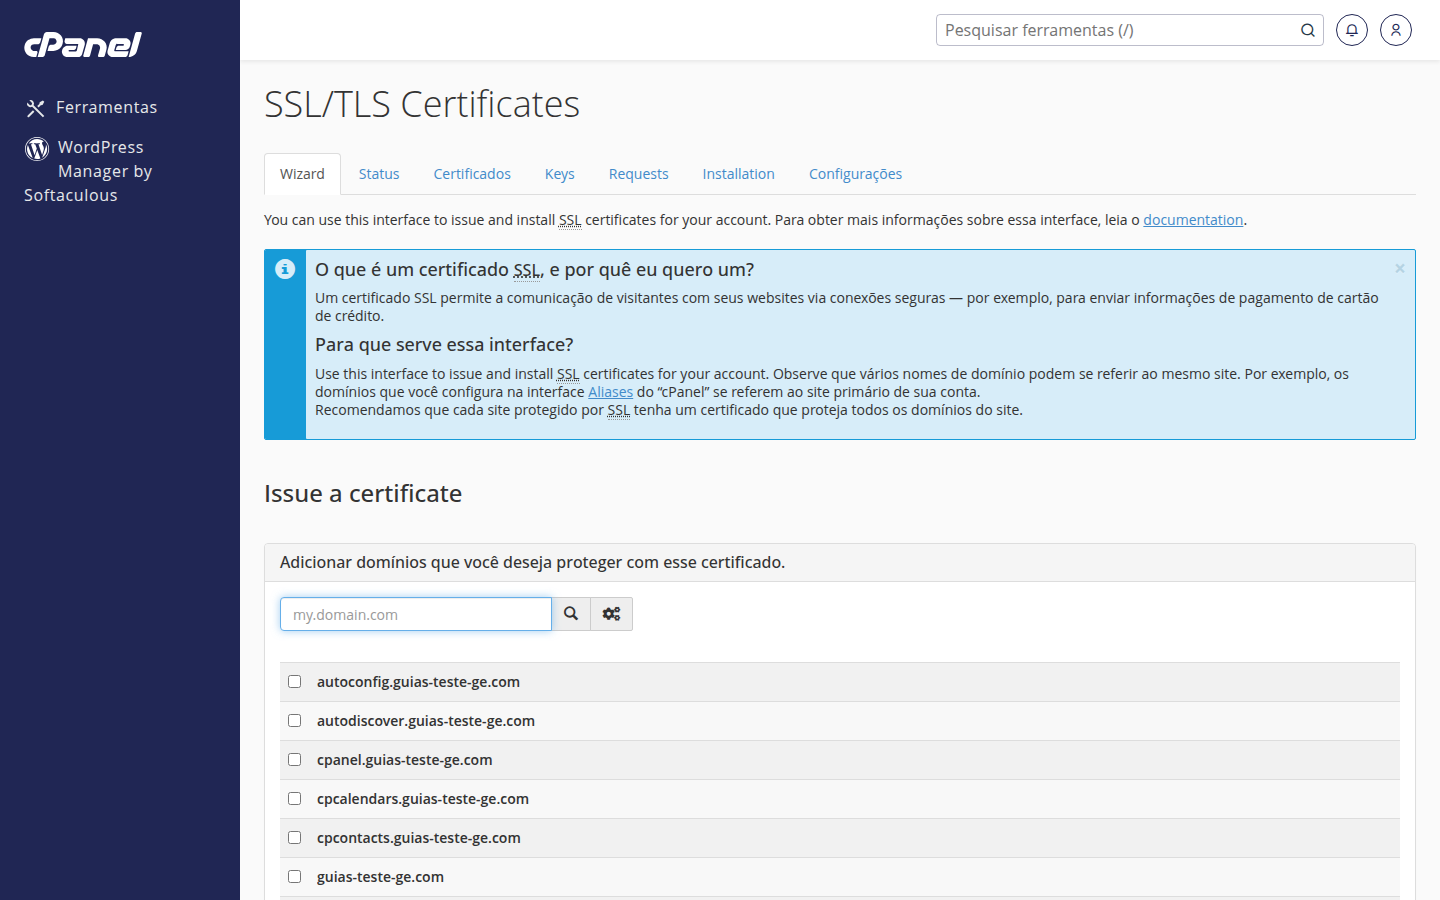
No cPanel, vá até a seção SSL/TLS Certificates (pode estar em "Segurança"). Lá, você verá uma lista de certificados instalados. Verifique se o certificado do seu domínio está listado e com status Ativo.
- Teste o site com HTTPS
Após fazer as alterações, acesse seu site comhttps://no início (ex:https://seusite.com). Verifique se o cadeado aparece no navegador e se o site carrega corretamente.
Se ainda tiver problemas?
Não se desespere — isso é comum em configurações complexas. Siga esses passos:
- Verifique se o certificado foi instalado no domínio principal e em todos os subdomínios necessários.
- Limpe o cache do navegador (ou teste em modo anônimo).
- Verifique se o proxy está enviando o cabeçalho
X-Forwarded-Proto(isso é essencial). - Se nada funcionar, entre em contato com nosso suporte — estamos aqui para te ajudar com carinho e atenção.
🌟 Um toque do Sensei: A GeHost é feita para você se sentir seguro, conectado e feliz com seu site. Se algo não está funcionando como deveria, não se culpe. O problema pode estar no meio, não em você. A gente resolve juntos.
Resumo do que você aprendeu hoje
- O SSL pode falhar atrás de um proxy porque o servidor não sabe que o tráfego é seguro.
- Use o cabeçalho
X-Forwarded-Protopara informar ao servidor que o tráfego é HTTPS. - Adicione código no seu site para reconhecer esse cabeçalho e ativar o HTTPS internamente.
- Verifique o certificado no cPanel e teste o site com HTTPS.
- Se precisar, nosso suporte está pronto para te ajudar — com respeito, paciência e coração.
Parabéns por cuidar da segurança do seu site com tanta atenção! Você está no caminho certo. 💚