
Como identificar tentativas de força bruta no login do seu site (e bloquear o IP invasor)
Oi! Aqui é a Sensei, da GeHost 🥋 Hoje eu quero te ensinar uma coisa simples, mas que protege muito o seu site: como perceber quando alguém está tentando "chutar" a senha do seu login várias vezes seguidas — isso se chama ataque de força bruta — e como bloquear quem está fazendo isso. Vem comigo que não tem mistério nenhum, prometo!
O que é um ataque de força bruta?
É quando um robô (ou uma pessoa mal-intencionada) fica tentando adivinhar seu usuário e senha de login repetidamente, várias vezes por minuto, até acertar. Pode ser o login do seu WordPress, do e-mail ou do próprio cPanel. Quando isso acontece, geralmente dá pra perceber alguns sinais:
- Muitas tentativas de login com erro de senha em um curto período de tempo;
- Tentativas vindas sempre do mesmo IP (ou de poucos IPs), em horários estranhos;
- Seu site fica mais lento do que o normal, sem motivo aparente;
- Avisos de "login inválido" chegando por e-mail (se você tiver algum plugin de segurança instalado no WordPress, por exemplo).
💡 Dica da Sensei: qualquer tela de login (do seu site, do e-mail ou do cPanel) pode ser alvo. Por isso é tão importante usar senhas fortes e diferentes em cada uma delas.
Passo 1 — Verifique as estatísticas de acesso do seu site
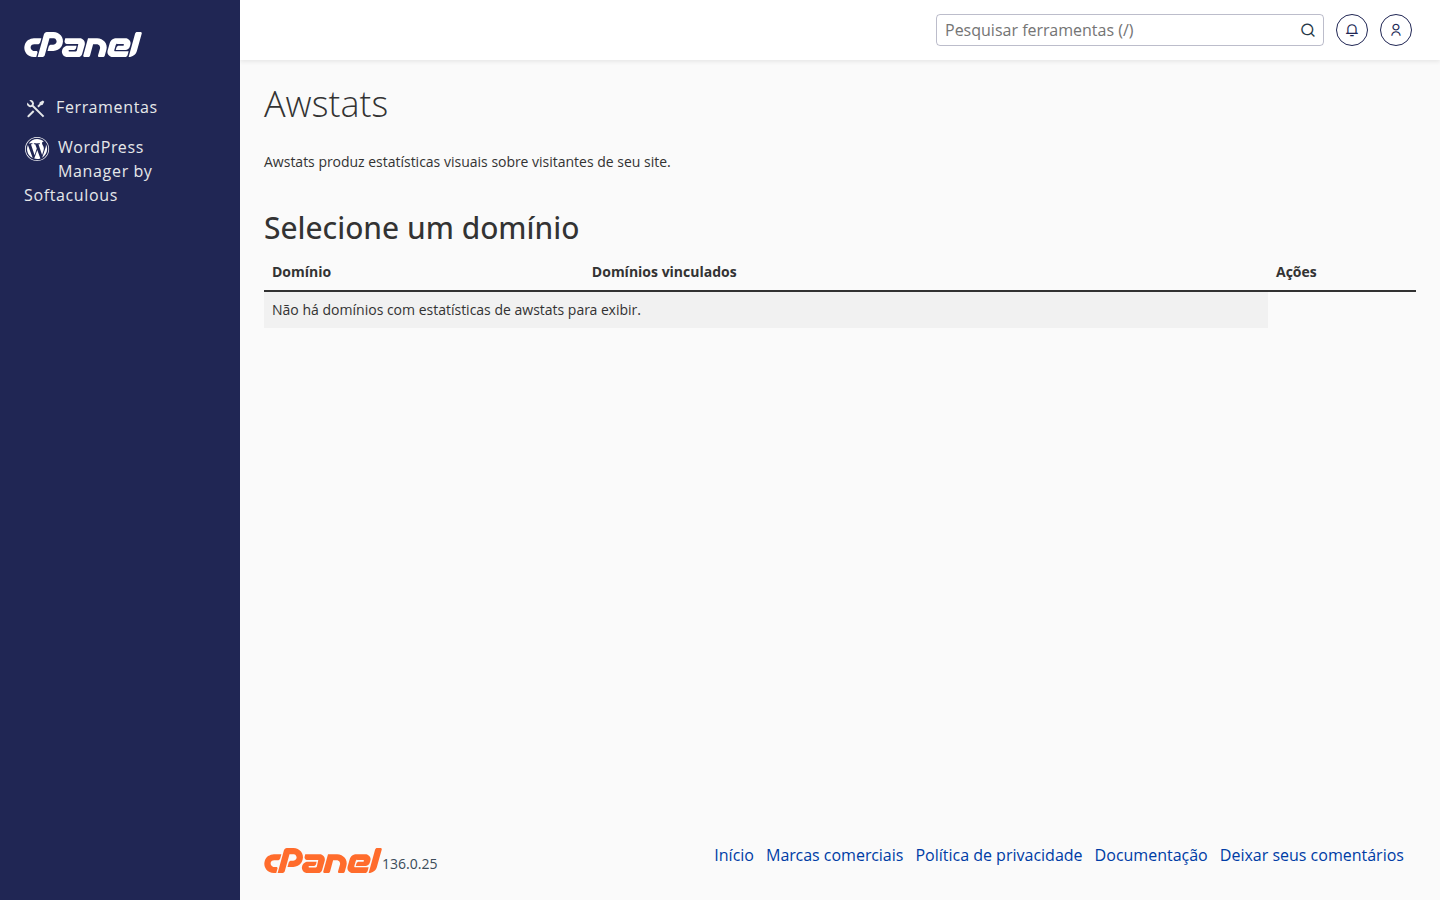
Dentro do seu cPanel existe uma seção de Métricas, onde você consegue ver o volume de visitas e acessos do seu domínio. É um bom primeiro lugar pra notar picos de acesso fora do padrão, que costumam acompanhar tentativas de invasão.
- Acesse o seu cPanel;
- Vá até a seção de Métricas (estatísticas de visitantes);
- Selecione o seu domínio e observe se há um pico incomum de acessos em um dia ou horário específico.
Passo 2 — Encontre a ferramenta de bloqueio de IP no cPanel
O seu cPanel tem, dentro da seção de Segurança, uma ferramenta própria para bloquear IPs indesejados. Ela fica ali junto com as outras ferramentas do painel, na tela inicial.
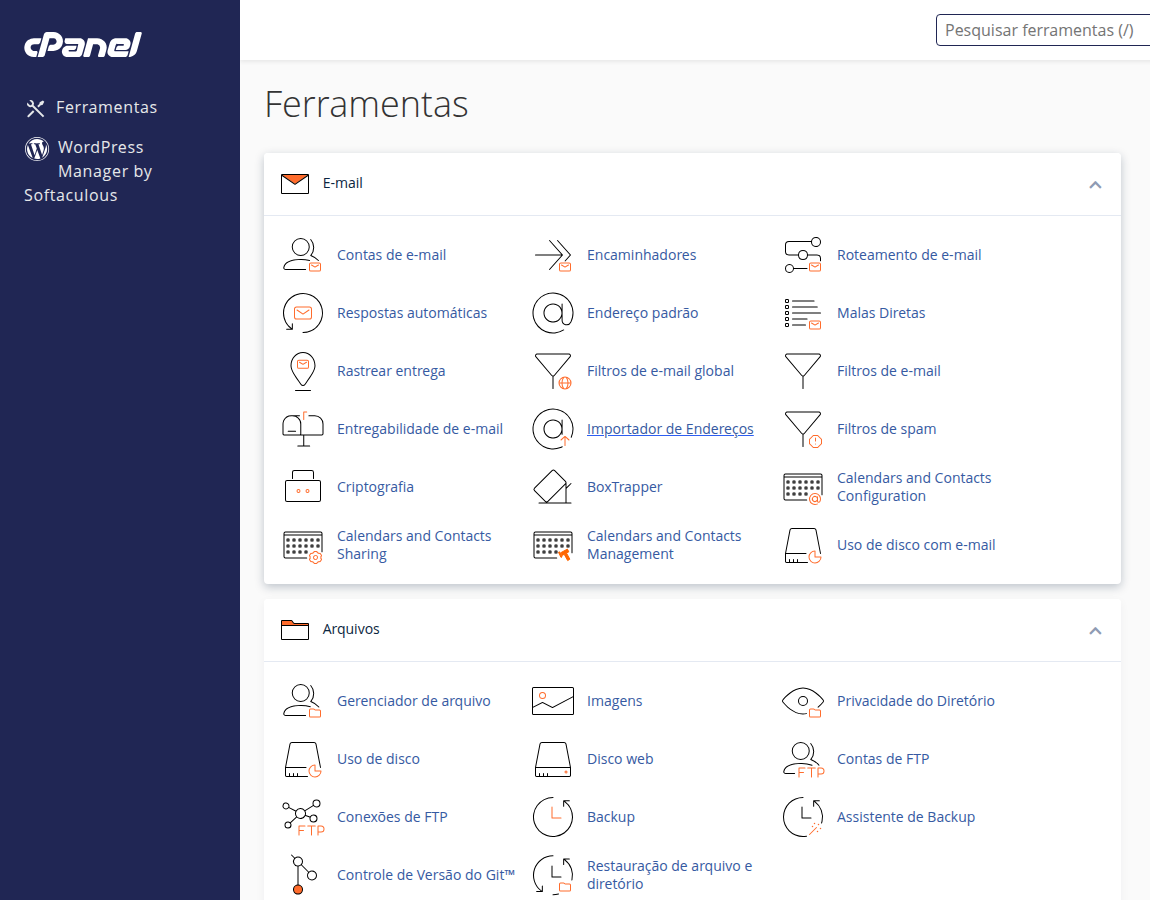
- Na tela inicial do cPanel, procure o grupo "Segurança";
- Abra a ferramenta de bloqueio de IP;
- Informe o endereço IP (ou a faixa de IPs) que você identificou fazendo as tentativas suspeitas;
- Confirme o bloqueio.
Pronto! A partir daí, aquele IP não consegue mais nem tentar acessar o seu site.
⚠️ Atenção: tenha certeza de que o IP que você vai bloquear é mesmo suspeito antes de confirmar — bloquear por engano o seu próprio IP (ou o de um cliente/colaborador de confiança) pode te deixar sem acesso também. Na dúvida, chame o suporte antes de bloquear.
Passo 3 — Reforce a proteção pra evitar que isso aconteça de novo
Bloquear o IP resolve o problema do momento, mas o ideal é deixar seu site mais resistente contra novas tentativas:
- Use senhas fortes (misture letras, números e símbolos) e nunca repita a mesma senha em vários lugares;
- Se o seu site é em WordPress, considere um plugin de segurança que limite o número de tentativas de login e bloqueie automaticamente quem errar demais;
- Ative a autenticação em duas etapas sempre que possível (no seu e-mail, no WordPress, no cPanel);
- Mantenha seu site, plugins e temas sempre atualizados — muitas invasões acontecem por brechas em versões antigas;
- Evite usar o usuário padrão "admin" como login — troque por um nome de usuário único.
Não se sentiu seguro pra fazer isso sozinho?
Sem problema nenhum! Fale com a gente pelo painel.gehost.com.br e a nossa equipe te ajuda a identificar e bloquear o acesso indevido. Lembrando que todo serviço entregue pela GeHost já vem com suporte gratuito por 30 dias após a entrega — e depois disso, se precisar de um acompanhamento contínuo, é só conversar com a gente sobre as opções disponíveis.
Qualquer dúvida, pode chamar. A gente cuida da segurança do seu site junto com você! 🛡️