
Como saber se seu site foi hackeado (e o que fazer nos primeiros 10 minutos)
Oi! Aqui é a Sensei da GeHost 👋 Recebi um "invadiram meu site?" de nervoso um número enorme de vezes — e a boa notícia é que, na maioria dos casos, dá pra identificar e agir rápido, sem drama. Vamos por partes: primeiro os sinais, depois o que fazer.
🚩 Sinais de que seu site pode estar com malware
- O Google avisa "Este site pode conter malware" ou o navegador mostra uma tela vermelha ao acessar.
- Redirecionamento estranho: o visitante entra no seu site e cai em outra página (farmácia online, apostas, produtos falsos).
- Textos ou links que você nunca colocou aparecem no rodapé, no menu ou em posts antigos.
- Arquivos que você não reconhece na hospedagem (nomes estranhos, aleatórios, em pastas que você nunca mexeu).
- E-mails de aviso do Google Search Console, do seu antivírus ou de visitantes dizendo que o site "deu erro de segurança".
- Site lento demais ou fora do ar sem motivo aparente — pode ser script malicioso consumindo recursos.
- Seu domínio está sendo usado pra enviar spam (você recebe muitos retornos de e-mail "undeliverable" que não fazem sentido).
💡 Dica da Sensei: se aparecer qualquer um desses sinais, não entre em pânico e não saia deletando arquivos por conta própria — isso pode apagar evidência importante e dificultar a correção. Respira, e vamos aos passos.
🛠️ Primeiros passos assim que você suspeitar
1. Troque as senhas AGORA
Antes de qualquer investigação, troque a senha do cPanel, do painel do seu site (WordPress, por exemplo) e do e-mail profissional vinculado à conta. Muita invasão acontece por senha fraca ou vazada — trocar já corta o acesso do invasor.
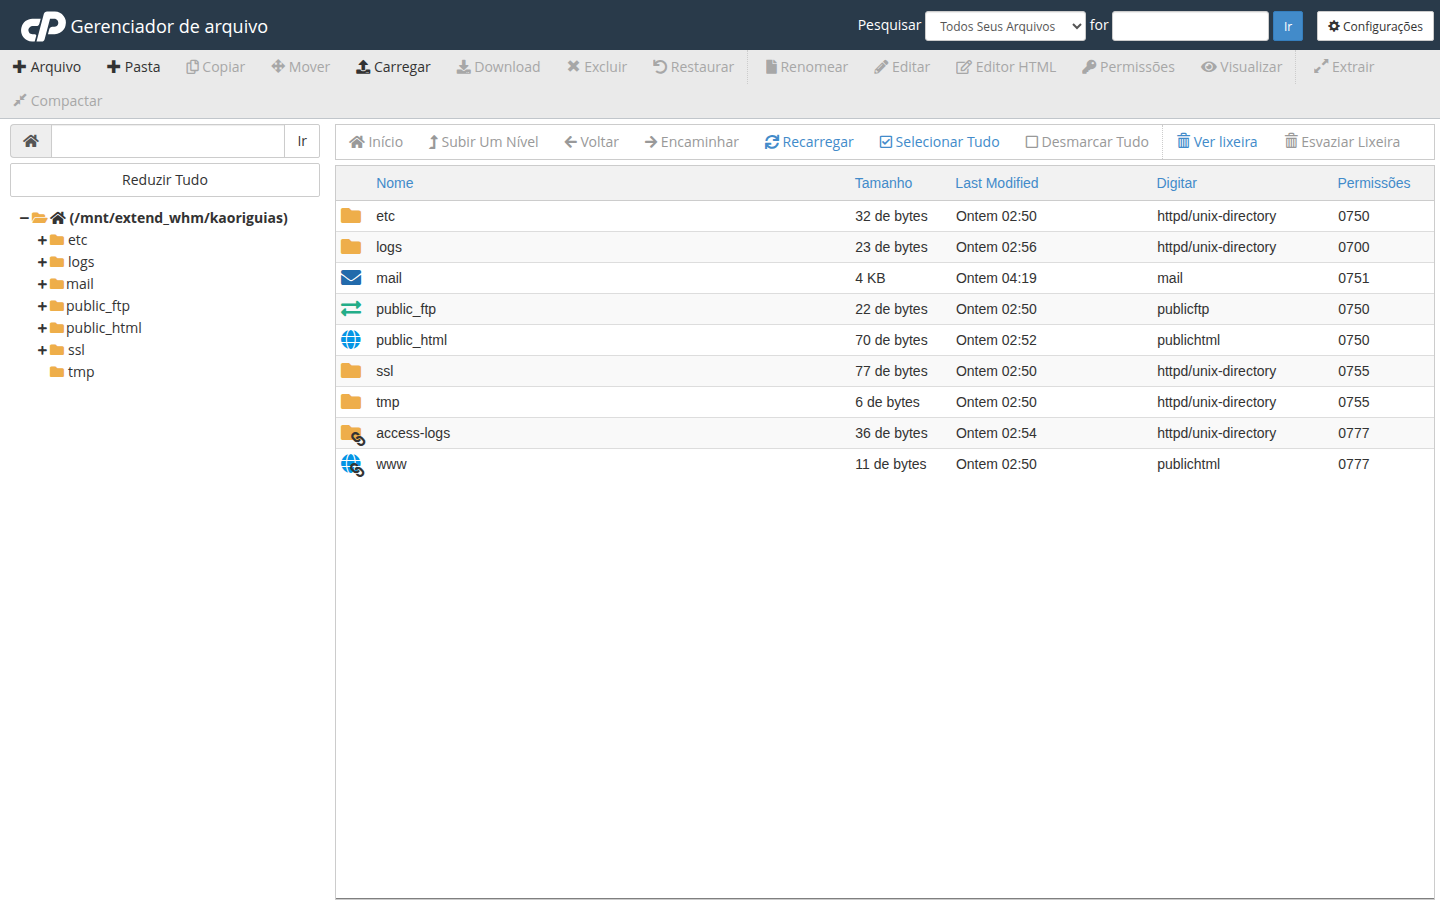
2. Olhe o Gerenciador de Arquivos
Dentro do cPanel, acesse o Gerenciador de Arquivos e entre na pasta public_html (onde fica o seu site). Preste atenção em:
- Arquivos com nomes estranhos, tipo letras/números aleatórios (ex.:
x7f2k.php); - Arquivos modificados em datas que você não mexeu no site;
- Pastas novas que você não criou.
Se você não tem certeza do que é normal ou não, não delete nada sozinho — isso é exatamente o tipo de "coisa séria" que vale a pena registrar um chamado pro nosso time técnico olhar com calma.
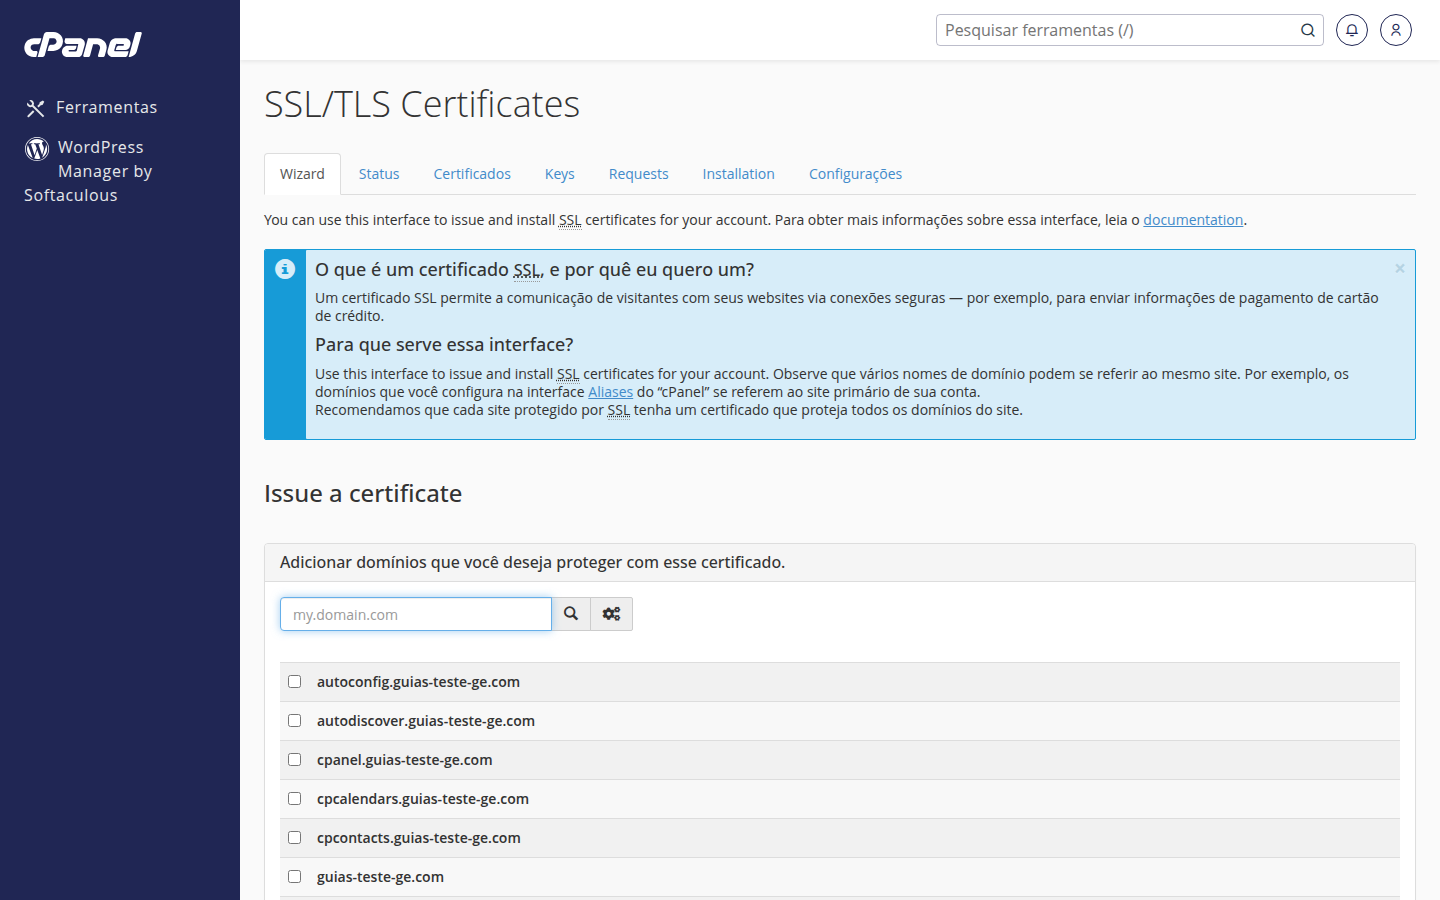
3. Confira se o certificado SSL continua ativo e válido
Às vezes um ataque mexe também na configuração de segurança do site. Vale conferir em SSL/TLS no cPanel se o certificado do seu domínio continua instalado e válido.
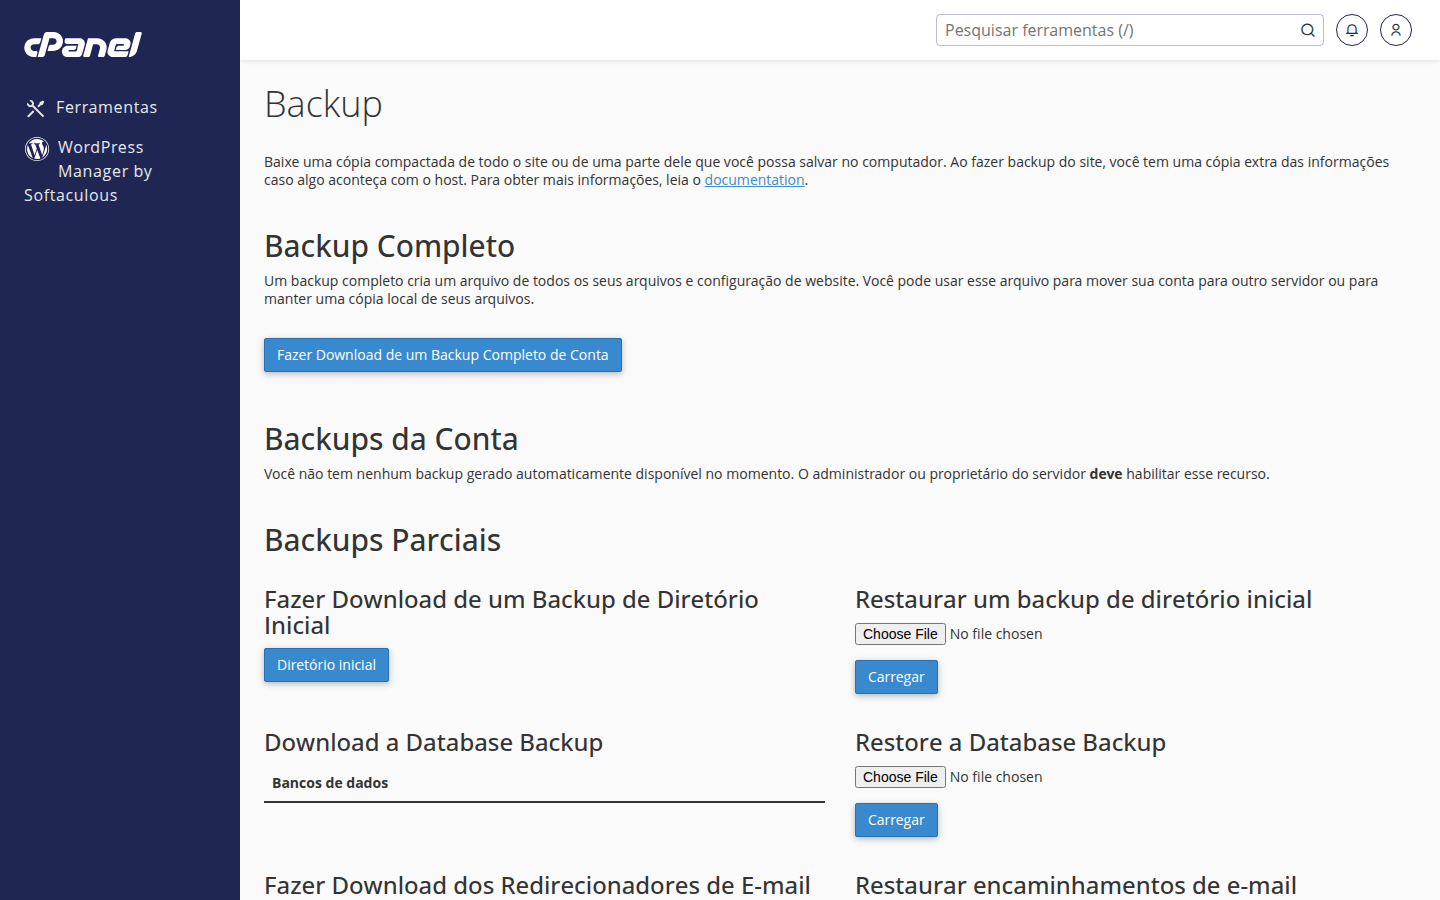
4. Veja se existe um backup recente
Se o problema for recente, um backup de antes da infecção pode ser o caminho mais rápido pra voltar tudo ao normal. Confira o que existe disponível na tela de Backup do cPanel — mas não restaure sozinho sem ter certeza de qual ponto é seguro, senão o malware pode voltar junto.
5. Abra um chamado com a gente
Investigar e limpar malware é trabalho fino — mexe em código, banco de dados e permissões de arquivo. Por isso, o passo mais seguro (e mais rápido no fim das contas) é chamar o suporte da GeHost pelo painel.gehost.com.br assim que perceber os sinais. Conte tudo que notou: quando começou, quais páginas, quais mensagens de erro apareceram — isso ajuda demais na hora de investigar.
🛡️ Como evitar que aconteça de novo
- Use senhas fortes e únicas pro cPanel, WordPress/CMS e e-mail — nunca reaproveite a mesma senha em vários lugares.
- Mantenha WordPress, plugins e temas sempre atualizados — a maioria das invasões explora versões antigas com falha conhecida.
- Remova plugins e temas que você não usa mais — código parado também pode ter brecha.
- Cuidado com plugins "piratas" (nulled) baixados fora da loja oficial — é uma das portas de entrada mais comuns pra malware.
- Guarde backups com regularidade — ter um ponto recente pra restaurar é a diferença entre um susto de 1 hora e uma dor de cabeça de dias.
🤝 Se ficou com qualquer dúvida ou notar algo estranho no seu site, não espera piorar — chama a gente no painel. Prefiro te ajudar cedo do que te ver com o site fora do ar. Conta comigo! — Sensei GeHost