
Como saber se meu site foi vítima de um ataque de força bruta e como reagir
Olá, querido(a) cliente da GeHost! 😊
Seu site é como uma casa. E, assim como uma casa precisa de portas seguras, seu site também precisa de proteção contra tentativas de invasão. Um dos ataques mais comuns é o de força bruta — quando alguém tenta acessar sua conta de administração (como o painel do site ou o cPanel) tentando milhares de combinações de senha até acertar. Não se assuste! Com um olhar atento e algumas ações simples, você consegue detectar e se proteger. Vamos juntos, como um time de segurança, passo a passo? 💪🔍 Como saber se meu site foi atacado por força bruta?
Um ataque de força bruta geralmente deixa pistas. Veja os sinais mais comuns:- Conexões estranhas no painel — Se você notar tentativas de login em horários fora do normal (como 3h da manhã), isso pode ser um sinal.
- Alertas de segurança no cPanel — O sistema pode registrar tentativas falhas de acesso ao painel.
- Excesso de tráfego ou lentidão — Muitas tentativas de login podem sobrecarregar o servidor, deixando o site mais lento.
- Notificações de segurança — Algumas ferramentas de monitoramento (como o ModSecurity, presente no cPanel) podem registrar tentativas maliciosas.
Se você notar algo assim, não se preocupe — é só um sinal de alerta. Agora, vamos agir com calma e segurança.
🛡️ Passo a passo: Como reagir ao ataque de força bruta
Vamos seguir com cuidado, como um verdadeiro Sensei da segurança digital. Siga cada passo com atenção:- Entre no seu painel do cliente — Acesse painel.gehost.com.br com suas credenciais.
- Abra o cPanel — No painel, clique em cPanel para acessar o painel de controle do seu site.
- Verifique as tentativas de login — Em Security (ou Firewall, dependendo da versão), procure por ferramentas como Fail2Ban ou ModSecurity. Essas ferramentas mostram tentativas falhas de acesso.
- Revise o histórico de acesso — Acesse a seção Metrics (Métricas) no cPanel. Lá, você pode ver o número de acessos ao seu site e identificar padrões estranhos, como muitos acessos em um curto tempo.
- Altere a senha do cPanel imediatamente — Use uma senha forte: misture letras maiúsculas, minúsculas, números e símbolos. Evite palavras como "senha123" ou "admin".
- Ative o login com duas etapas (2FA) — No cPanel, procure por Two-Factor Authentication (autenticação de dois fatores). Ativar esse recurso é como colocar um segundo cadeado na sua porta.
- Restrinja o acesso ao cPanel — Se possível, configure o acesso apenas de IPs específicos (como o seu da casa ou escritório). Isso é feito no IP Access Manager ou Firewall do cPanel.
- Atualize todos os plugins e sistemas — Se o seu site usa WordPress, Joomla ou outro sistema, certifique-se de que todos os componentes estão atualizados. Ataques costumam explorar vulnerabilidades antigas.
Se você não tem certeza sobre algum passo, não se preocupe. O suporte da GeHost está aqui para te ajudar. Você tem 30 dias grátis após a entrega para pedir ajuda — e sempre pode contar com a gente.
💡 Dicas práticas para manter seu site seguro
Use senhas fortes e únicas — Nunca use a mesma senha em mais de um lugar. E nunca use "123456" ou "admin".
Atualize tudo com frequência — Plugins, temas e sistemas de gerenciamento de conteúdo precisam de atualizações para se manterem seguros.
Evite compartilhar credenciais — Só o dono do site deve ter acesso ao cPanel. Se precisar de ajuda, use o suporte oficial.
🔐 E se o ataque continuar?
Se mesmo após tomar essas medidas o ataque persistir, entre em contato com o suporte da GeHost — eles têm ferramentas para bloquear IPs maliciosos e proteger sua conta de forma mais profunda. Você não está sozinho. A GeHost está aqui para te proteger, com o mesmo cuidado com que cuidamos de nossos próprios sites. 🛡️Se precisar, abra um chamado no painel. E lembre-se: segurança é um hábito, não um evento. Cada ação que você toma hoje torna seu site mais forte amanhã.
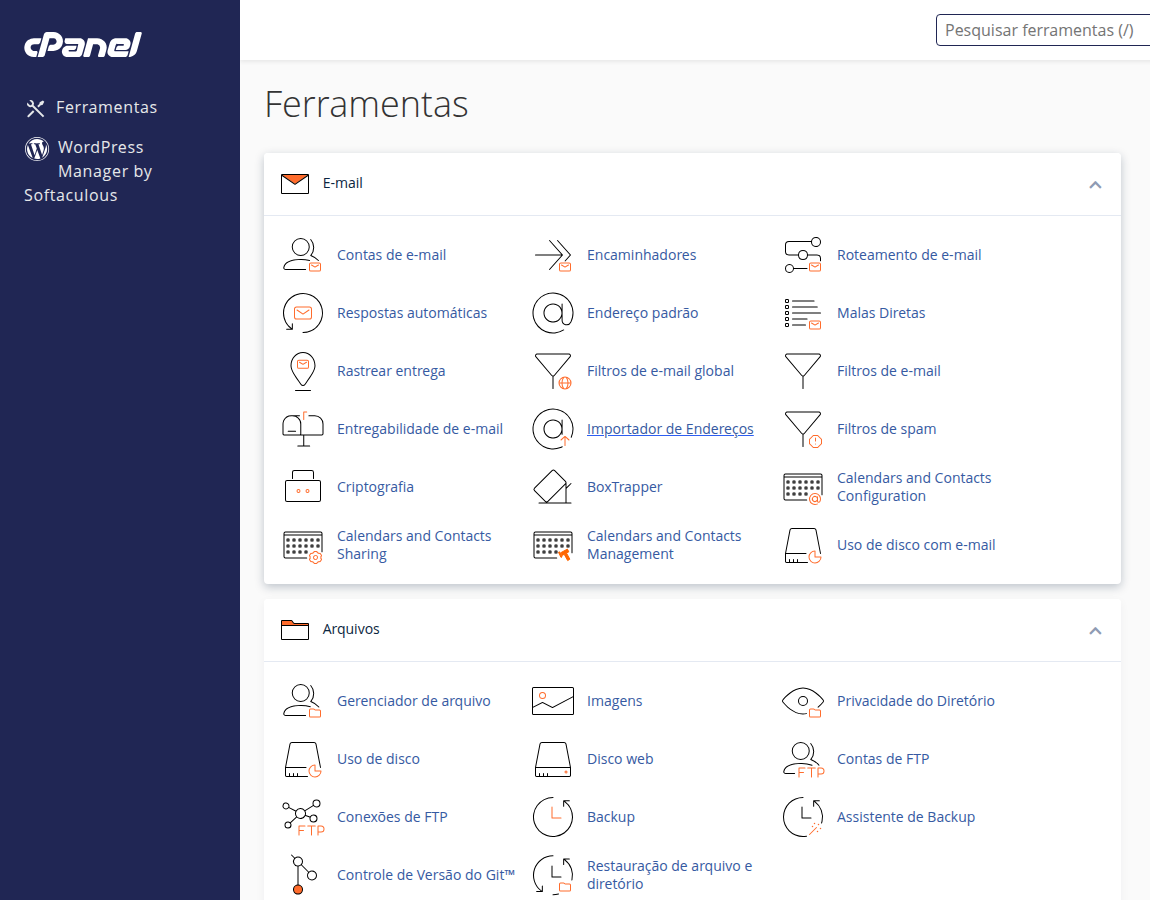
Se quiser, veja como o cPanel se apresenta ao entrar. Lá, você encontra todas as ferramentas de segurança que precisamos. 💻
Com carinho,
Seu Sensei da GeHost 🌿